

2021/03/08
非IT部門も知っておきたいサイバー攻撃の最新動向と企業の経営リスク

第二の標的
CISAが確認したサイバー攻撃の中には、フィッシング詐欺も多く発生している。
フィッシング詐欺行為では、クラウドサービスの資格情報(ログインするためのユーザーIDとパスワードなど)を収集するために、悪意あるリンクを含んだフィッシングメールを用いている。この悪意あるリンクは一見すると安全なメッセージを装っており、またファイル共有サービスなどのログイン画面のように見えるメール文章などもある。
万が一、標的となってしまったユーザーがここに資格情報を入力してしまうと、悪意ある者は、盗み出すことに成功した資格情報を用いてクラウドサービスへのログインを試みる。なかには、被害に遭った企業が存在する国とは異なる国からログインを企てている場合もある。しかしこれは悪意ある者たちが自らの所在を偽装するために行っている可能性があり、必ずしも悪意ある者の所在地とは一致しない。
クラウドサービスへの不正アクセスに成功すると、悪意ある者たちは次に、被害に遭った企業や組織内の他のアカウントに対してメールを送り始める。これは、既に盗み出された資格情報を用いて本物のメールアドレスから送られた偽物のメールであるため、受け取った第二の標的がそれを見抜くことは一段と難しくなる。
また、最近ではログインの際にパスワードだけでなく携帯電話のテキストメッセージやトークンなどを用いた複数方法で認証を行う多要素認証(MFA)を用いてセキュリティーを高めている企業も多い。
しかしMFAを用いていた企業であっても、残念ながらこのような被害に遭っている企業をCISAでは確認している。ここでは詳細な手口の説明は割愛するが、おそらくpass-the-cookie攻撃(*2)という手法を用いてMFAによるセキュリティーを回避し、不正アクセスを成功させたのではないだろうか。
*2 https://stealthbits.com/blog/bypassing-mfa-with-pass-the-cookie/
標準機能の悪用
最近では個人所有のスマホなどを直接業務に活用できる場面も増えてきたが、仕事用のメールを携帯メールなどに転送設定し、出先などからでも見られるようにされている方は多いのではないだろうか。この転送設定を変更してしまい、機密情報を盗み出すといった手口もある。
転送設定を悪用することで標的のもとに届いたメールの全てが、悪意ある者の持つメールへと転送されるように設定されるといった被害も発生している。
また全てのメールを転送してしまうと悪意ある者も大変なので、いくつかの財務関連キーワードが含まれていた場合にのみ転送するよう設定するといった手口も取られる。この場合、抽出するキーワードにはスペルミスなども含めておくことで、より精度高く目的のメールを取得しようとしている。
さらには、フィッシング詐欺のメールで警告が表示されてしまわないように、特定のフィッシング関連キーワードを含む場合でもメールが届くように細工されてしまうこともある。あらかじめ用意されている標準機能を悪用される場合もあるのだ。

非IT部門も知っておきたいサイバー攻撃の最新動向と企業の経営リスクの他の記事
直近のセミナー・イベント
おすすめ記事
-
-
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/11/17
-
-
顧客の声を力に、危機管理の現場を支える
防衛産業に関わる製造業、金融機関、自治体など、高いセキュリティーと確実な情報共有が求められる現場で採用が広がるジャパンメディアシステム(東京都千代田区)のWeb 会議システム「LiveOn」。同社はコロナ禍後の市場変化を乗り越えながら、特定市場をターゲットにしたオンプレミス型製品やウェアラブルカメラへと事業領域を広げ、防災訓練や災害対応の現場を支えている。顧客の声を起点に事業を進化させてきた代表取締役CEO の中野慎二氏に、事業転換の歴史と今後の展望を聞いた。
2026/11/10
-
-
-
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/11/05
-
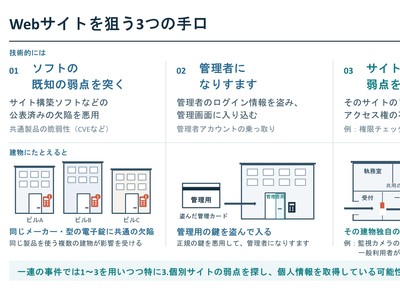
個人情報漏えいはPHP修正で止まらない続発する不正アクセス
Webシステムからの個人情報漏えいが止まらない。企業規模を問わず、不正アクセスによる情報漏えいの公表が相次いでいる。さらに、Webシステムで広く利用されているプログラミング言語PHPの重大な欠陥が公表され、政府が修正対応を呼びかける事態にまで発展した。なぜ今、個人情報の漏えいが急増しているのか。10月7日にいち早く分析結果を公表したマクニカ・セキュリティ研究センターの瀬治山豊氏に話を聞いた。
2026/10/27
-
-






※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方