

2021/10/01
非IT部門も知っておきたいサイバー攻撃の最新動向と企業の経営リスク

残された時間はわずかもない
サイバー犯罪者にとって、なぜ休日や週末が魅力的なのだろうか?
休日や週末はIT担当者が勤務していなかったり、勤務している人数が少ないといったことがある。そのような状況下においては、サイバー犯罪者による不審な行動が検知されにくいということ。また不審な行動が検知された場合でも、そのことを知らせるアラートがタイムリーに確認されないため、不審な行動をとるための十分な時間を稼げるということだろう。
場合によってはIT担当者が長期休暇で業務用の端末にアクセスできない可能性があることを事前に知っており、そこを狙って不正侵入を行っている可能性もあるとしている。
さらに、ランサムウェアに感染したことによって、被害企業などのファイルが暗号化されて開けなくなるまでの「時間」。サイバー犯罪者はランサムウェアそのものも処理を高速化できるよう日々チューニングしており、IT担当者が対処するために残された「時間」はわずかもないのが実情である。
CISAとFBIでは、具体的に次の休暇のサイバー脅威について情報を持っていないとしているものの、休日や週末にランサムウェアの脅威を継続的かつ積極的に監視することを強く推奨するとしている。
IT担当者を増やすこと以外に
このアドバイザリーでは休日や週末のIT担当者を増員することや、ランサムウェア攻撃が発生した際に対応可能なIT担当者を特定できるようにすることを提案している。同時に、いくつかの推奨事項にも言及しているため、ここでいくつか取り上げてみたい。
まず、「データのオフラインバックアップを作成すること」。多くのランサムウェアでは、アクセス可能なバックアップを見つけ出して削除または暗号化を試みる。そのため、オフライン環境にもバックアップを作成しておくことを推奨している。
また「疑わしいリンクをクリックしないこと」。そのためには従業員トレーニングやフィッシングメール演習を実施することでユーザーの認識を高め、フィッシング詐欺などへの適切な対応を強化していかなくてはならない。フィッシングによる攻撃は、サイバー犯罪者によって最も用いられている手口の一つであるとしている。
そして「OSとソフトウエアを更新し、既知の脆弱(ぜいじゃく)性に対応すること」などを、ここでは挙げている。
他にも、在宅勤務などで多く利用されることになったRDP(リモートデスクトッププロトコル)の状況を監視することや、MFA(多要素認証)の使用などについても紹介されており、実践的かつすぐに取り入れられるアドバイスが多く取り上げられているので、ぜびともご一読いただければと思う*1。

非IT部門も知っておきたいサイバー攻撃の最新動向と企業の経営リスクの他の記事
直近のセミナー・イベント
おすすめ記事
-
-
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/11/17
-
-
顧客の声を力に、危機管理の現場を支える
防衛産業に関わる製造業、金融機関、自治体など、高いセキュリティーと確実な情報共有が求められる現場で採用が広がるジャパンメディアシステム(東京都千代田区)のWeb 会議システム「LiveOn」。同社はコロナ禍後の市場変化を乗り越えながら、特定市場をターゲットにしたオンプレミス型製品やウェアラブルカメラへと事業領域を広げ、防災訓練や災害対応の現場を支えている。顧客の声を起点に事業を進化させてきた代表取締役CEO の中野慎二氏に、事業転換の歴史と今後の展望を聞いた。
2026/11/10
-
-
-
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/11/05
-
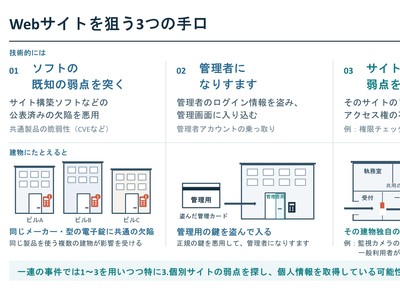
個人情報漏えいはPHP修正で止まらない続発する不正アクセス
Webシステムからの個人情報漏えいが止まらない。企業規模を問わず、不正アクセスによる情報漏えいの公表が相次いでいる。さらに、Webシステムで広く利用されているプログラミング言語PHPの重大な欠陥が公表され、政府が修正対応を呼びかける事態にまで発展した。なぜ今、個人情報の漏えいが急増しているのか。10月7日にいち早く分析結果を公表したマクニカ・セキュリティ研究センターの瀬治山豊氏に話を聞いた。
2026/10/27
-
-






※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方