

2021/10/01
非IT部門も知っておきたいサイバー攻撃の最新動向と企業の経営リスク

組織がやめるべき悪い慣行
ところで、CISAとFBIによるこのアドバイザリーが公表された前日の8月30日。組織がやめるべき「悪い慣行」に関しての改訂版がCISAから公表されたので、最後に紹介したい*5。
ランサムウェア攻撃対策の推奨事項としてMFA(多要素認証)の使用について前述したが、多要素認証の「逆」である単一要素認証の使用をやめるべきということが今回の改訂版では追加された。ここでの単一要素認証とは、一般的な低セキュリティの認証方法を示しており、パスワードなどの単一の要素をユーザー名に一致させるだけでアクセスできてしまう状態を示す。
政府機関では主にこの単一要素認証を非常にリスクの高いサイバーセキュリティ慣行であるとしており、多要素認証の欠如は総合的にセキュリティレベルが低いとみなしているため、このアドバイザリーではその点を指摘している。
なお、強力な認証の実装方法については、このアドバイザリーとは別にCISAからガイドが提供されているので、そちらも参照されたい*6。
単一要素認証以外にも、既にサポートが終了したソフトウエアを使用することをやめることや、既知・固定・デフォルトのパスワードや認証情報を使用することをやめることもこのアドバイザリーでは推奨している。これらの「悪い慣行」は、全ての組織で回避する必要があり、重要インフラまたは国家の重要な機能に関連した組織では特に危険なことであるとしている。
また、このアドバイザリーは継続的に更新されており、今後の改訂で追記が想定されるものとしては、「ITネットワークとOTネットワークが混合された状態であることをやめること」「以前に侵害されたシステムをサニタイズせずに利用し続けることをやめること」「全員が管理者権限を持っていることをやめること」といった内容が検討されているところである。
これをやっておけばサイバーセキュリティは完璧だ、というような特効薬はもちろん存在しない。そのため、日々更新されていくサイバー空間における脅威に関する情報を収集し、それらへの対策・対応、そしてITを利用する全てのユーザーの認識やトレーニングなどを継続的にアップデートし続けなくてはならない。
出典
*1 https://us-cert.cisa.gov/ncas/alerts/aa21-243a
*2 https://www.willistowerswatson.com/ja-JP/Insights/2021/06/crb-nl-june-adachi
*3 https://www.willistowerswatson.com/ja-JP/Insights/2021/07/crb-nl-july-adachi
*4 https://www.willistowerswatson.com/ja-JP/Insights/2021/08/crb-nl-august-adachi
*5 https://www.cisa.gov/blog/2021/06/24/bad-practices
*6 https://www.cisa.gov/sites/default/files/publications/CISA_CEG_Implementing_Strong_
Authentication_508_1.pdf
本連載執筆担当:ウイリス・タワーズワトソン Cyber Security Advisor, Corporate Risk and Broking 足立 照嘉
非IT部門も知っておきたいサイバー攻撃の最新動向と企業の経営リスクの他の記事
直近のセミナー・イベント
おすすめ記事
-
-
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/11/17
-
-
顧客の声を力に、危機管理の現場を支える
防衛産業に関わる製造業、金融機関、自治体など、高いセキュリティーと確実な情報共有が求められる現場で採用が広がるジャパンメディアシステム(東京都千代田区)のWeb 会議システム「LiveOn」。同社はコロナ禍後の市場変化を乗り越えながら、特定市場をターゲットにしたオンプレミス型製品やウェアラブルカメラへと事業領域を広げ、防災訓練や災害対応の現場を支えている。顧客の声を起点に事業を進化させてきた代表取締役CEO の中野慎二氏に、事業転換の歴史と今後の展望を聞いた。
2026/11/10
-
-
-
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/11/05
-
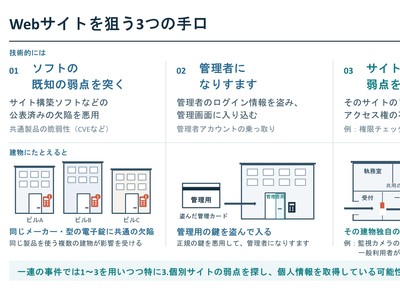
個人情報漏えいはPHP修正で止まらない続発する不正アクセス
Webシステムからの個人情報漏えいが止まらない。企業規模を問わず、不正アクセスによる情報漏えいの公表が相次いでいる。さらに、Webシステムで広く利用されているプログラミング言語PHPの重大な欠陥が公表され、政府が修正対応を呼びかける事態にまで発展した。なぜ今、個人情報の漏えいが急増しているのか。10月7日にいち早く分析結果を公表したマクニカ・セキュリティ研究センターの瀬治山豊氏に話を聞いた。
2026/10/27
-
-






※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方