
AI攻撃時代の工場サイバーセキュリティ まず何から始めたら?
見直しの4ステップ
アイディルートコンサルティング株式会社/
CISOサービス事業部 シニアコンサルタント
PRO(有料)会員限定
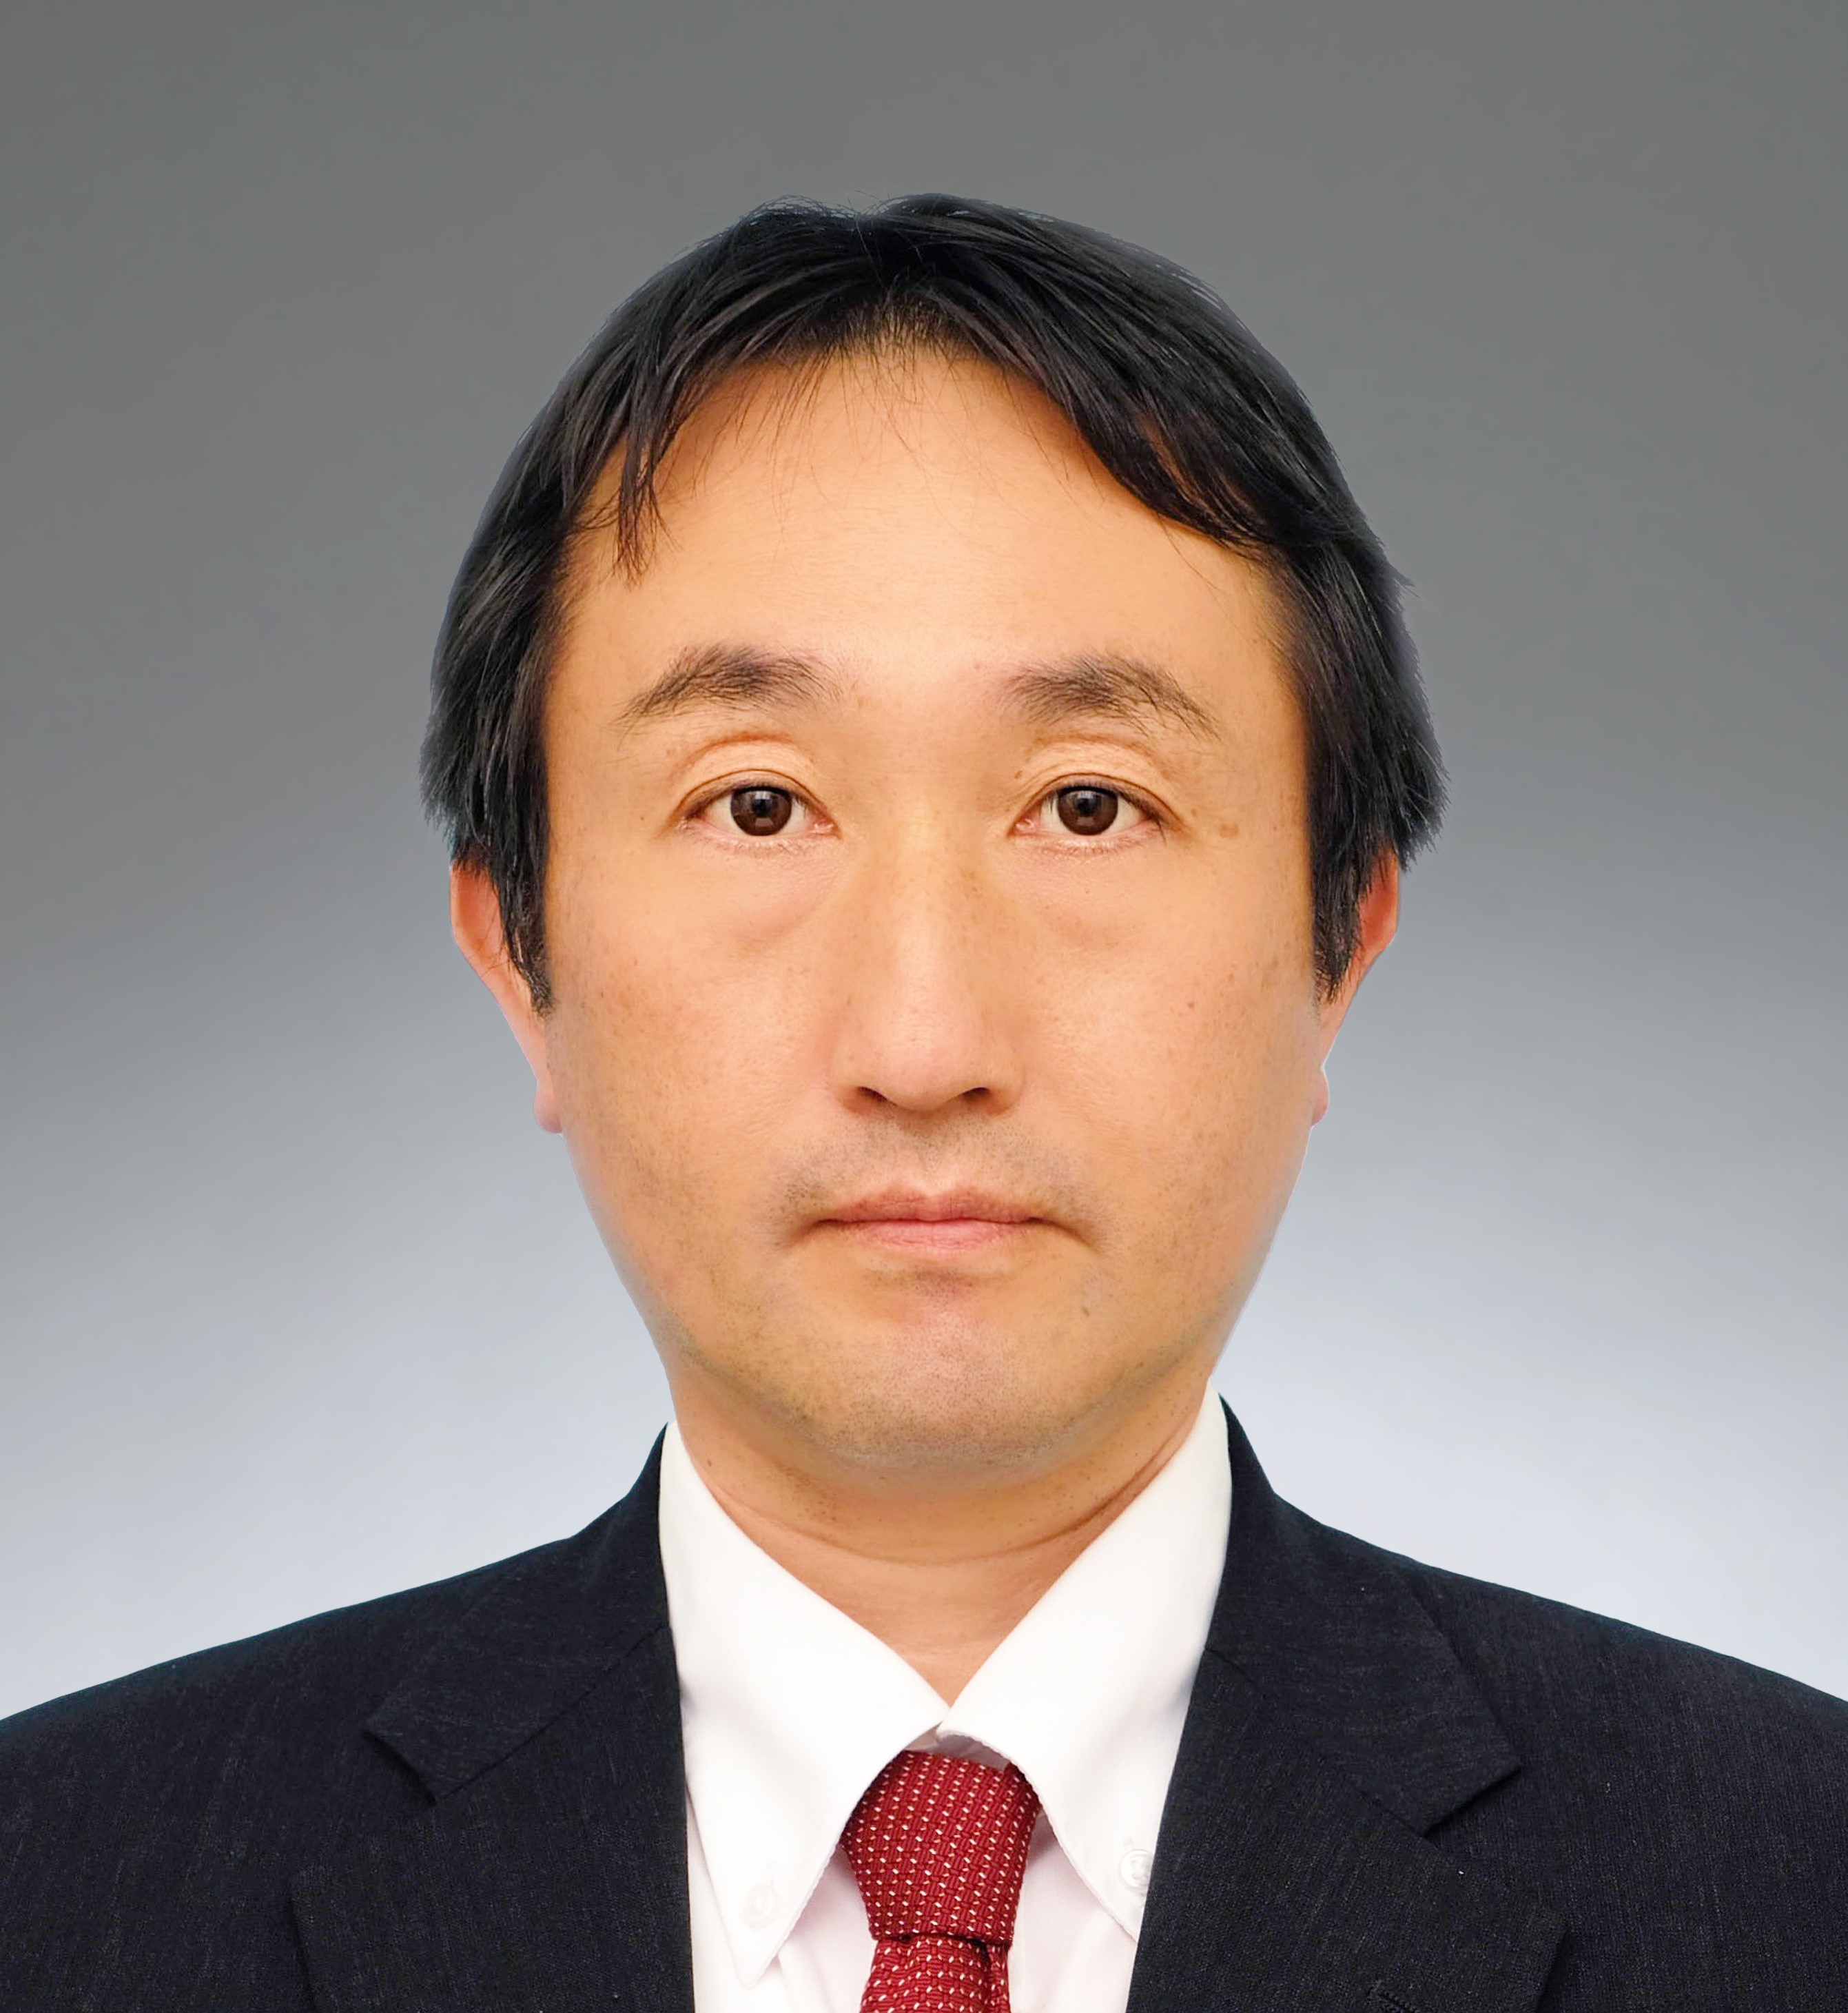
平野 寿治
アイディルートコンサルティング株式会社 CISOサービス事業部 シニアコンサルタント。システムインテグレーターとして多様な業務に携わった経験をもとに、現在はセキュリティコンサルタントとして活動中。セキュリティの提案や要件整理、アセスメントだけではなくネットワークの設計から構築、保守まで、セキュリティ分野を幅広く支援している。直近では製薬工場におけるOTセキュリティアセスメントや大手通信事業者のOTセキュリティサービス立ち上げに参画。














※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方