
個人情報漏えいはPHP修正で止まらない
続発する不正アクセス
サイバーセキュリティは多難な時代に
PRO(有料)会員限定
2026/10/27
インタビュー
Webシステムからの個人情報漏えいが止まらない。企業規模を問わず、不正アクセスによる情報漏えいの公表が相次いでいる。さらに、Webシステムで広く利用されているプログラミング言語PHPの重大な欠陥が公表され、政府が修正対応を呼びかける事態にまで発展した。なぜ今、個人情報の漏えいが急増しているのか。10月7日にいち早く分析結果を公表したマクニカ・セキュリティ研究センターの瀬治山豊氏に話を聞いた。
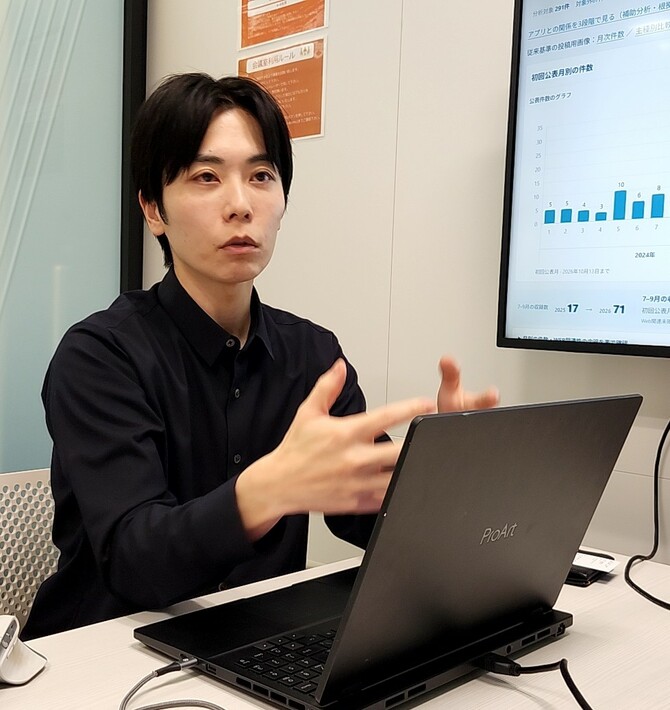 マクニカ・セキュリティ研究センターの瀬治山 豊 氏
ーー過去に経験がないほどの情報漏えいが続発しています。何が起こっているのでしょうか?
分析結果を公表した時点では、これだけの大量の個人情報を取得している理由が判然としていませんでしたが、わかってきました。狙いは金銭でしょう。流出した個人情報は、フィッシングメールの送付先として活用したり、メールの内容をより巧妙にして騙しやすくしたりするために、個人情報を集めています。
たとえば、ECサイトから奪った情報をもとに、送信するメールに「出荷不可能になったので返金対応します。次のサイトにアクセスして入力してください」と記載して信憑性を高め、クレジットカード情報を入力させる。実際に、金銭を目的としたとみられる事例が確認されています。
現金だけでなく、会員ポイントも標的になっています。ポイントを Amazonギフトカードに換えられ、盗まれたケースも報告されています。各社のリリースやセキュリティ会社の報告などから、一連の情報漏えいが金銭獲得を目的とした活動であることが見えてきました。
ーー昨今のWebシステムからの情報漏えいは、いつから発生していたのでしょうか?
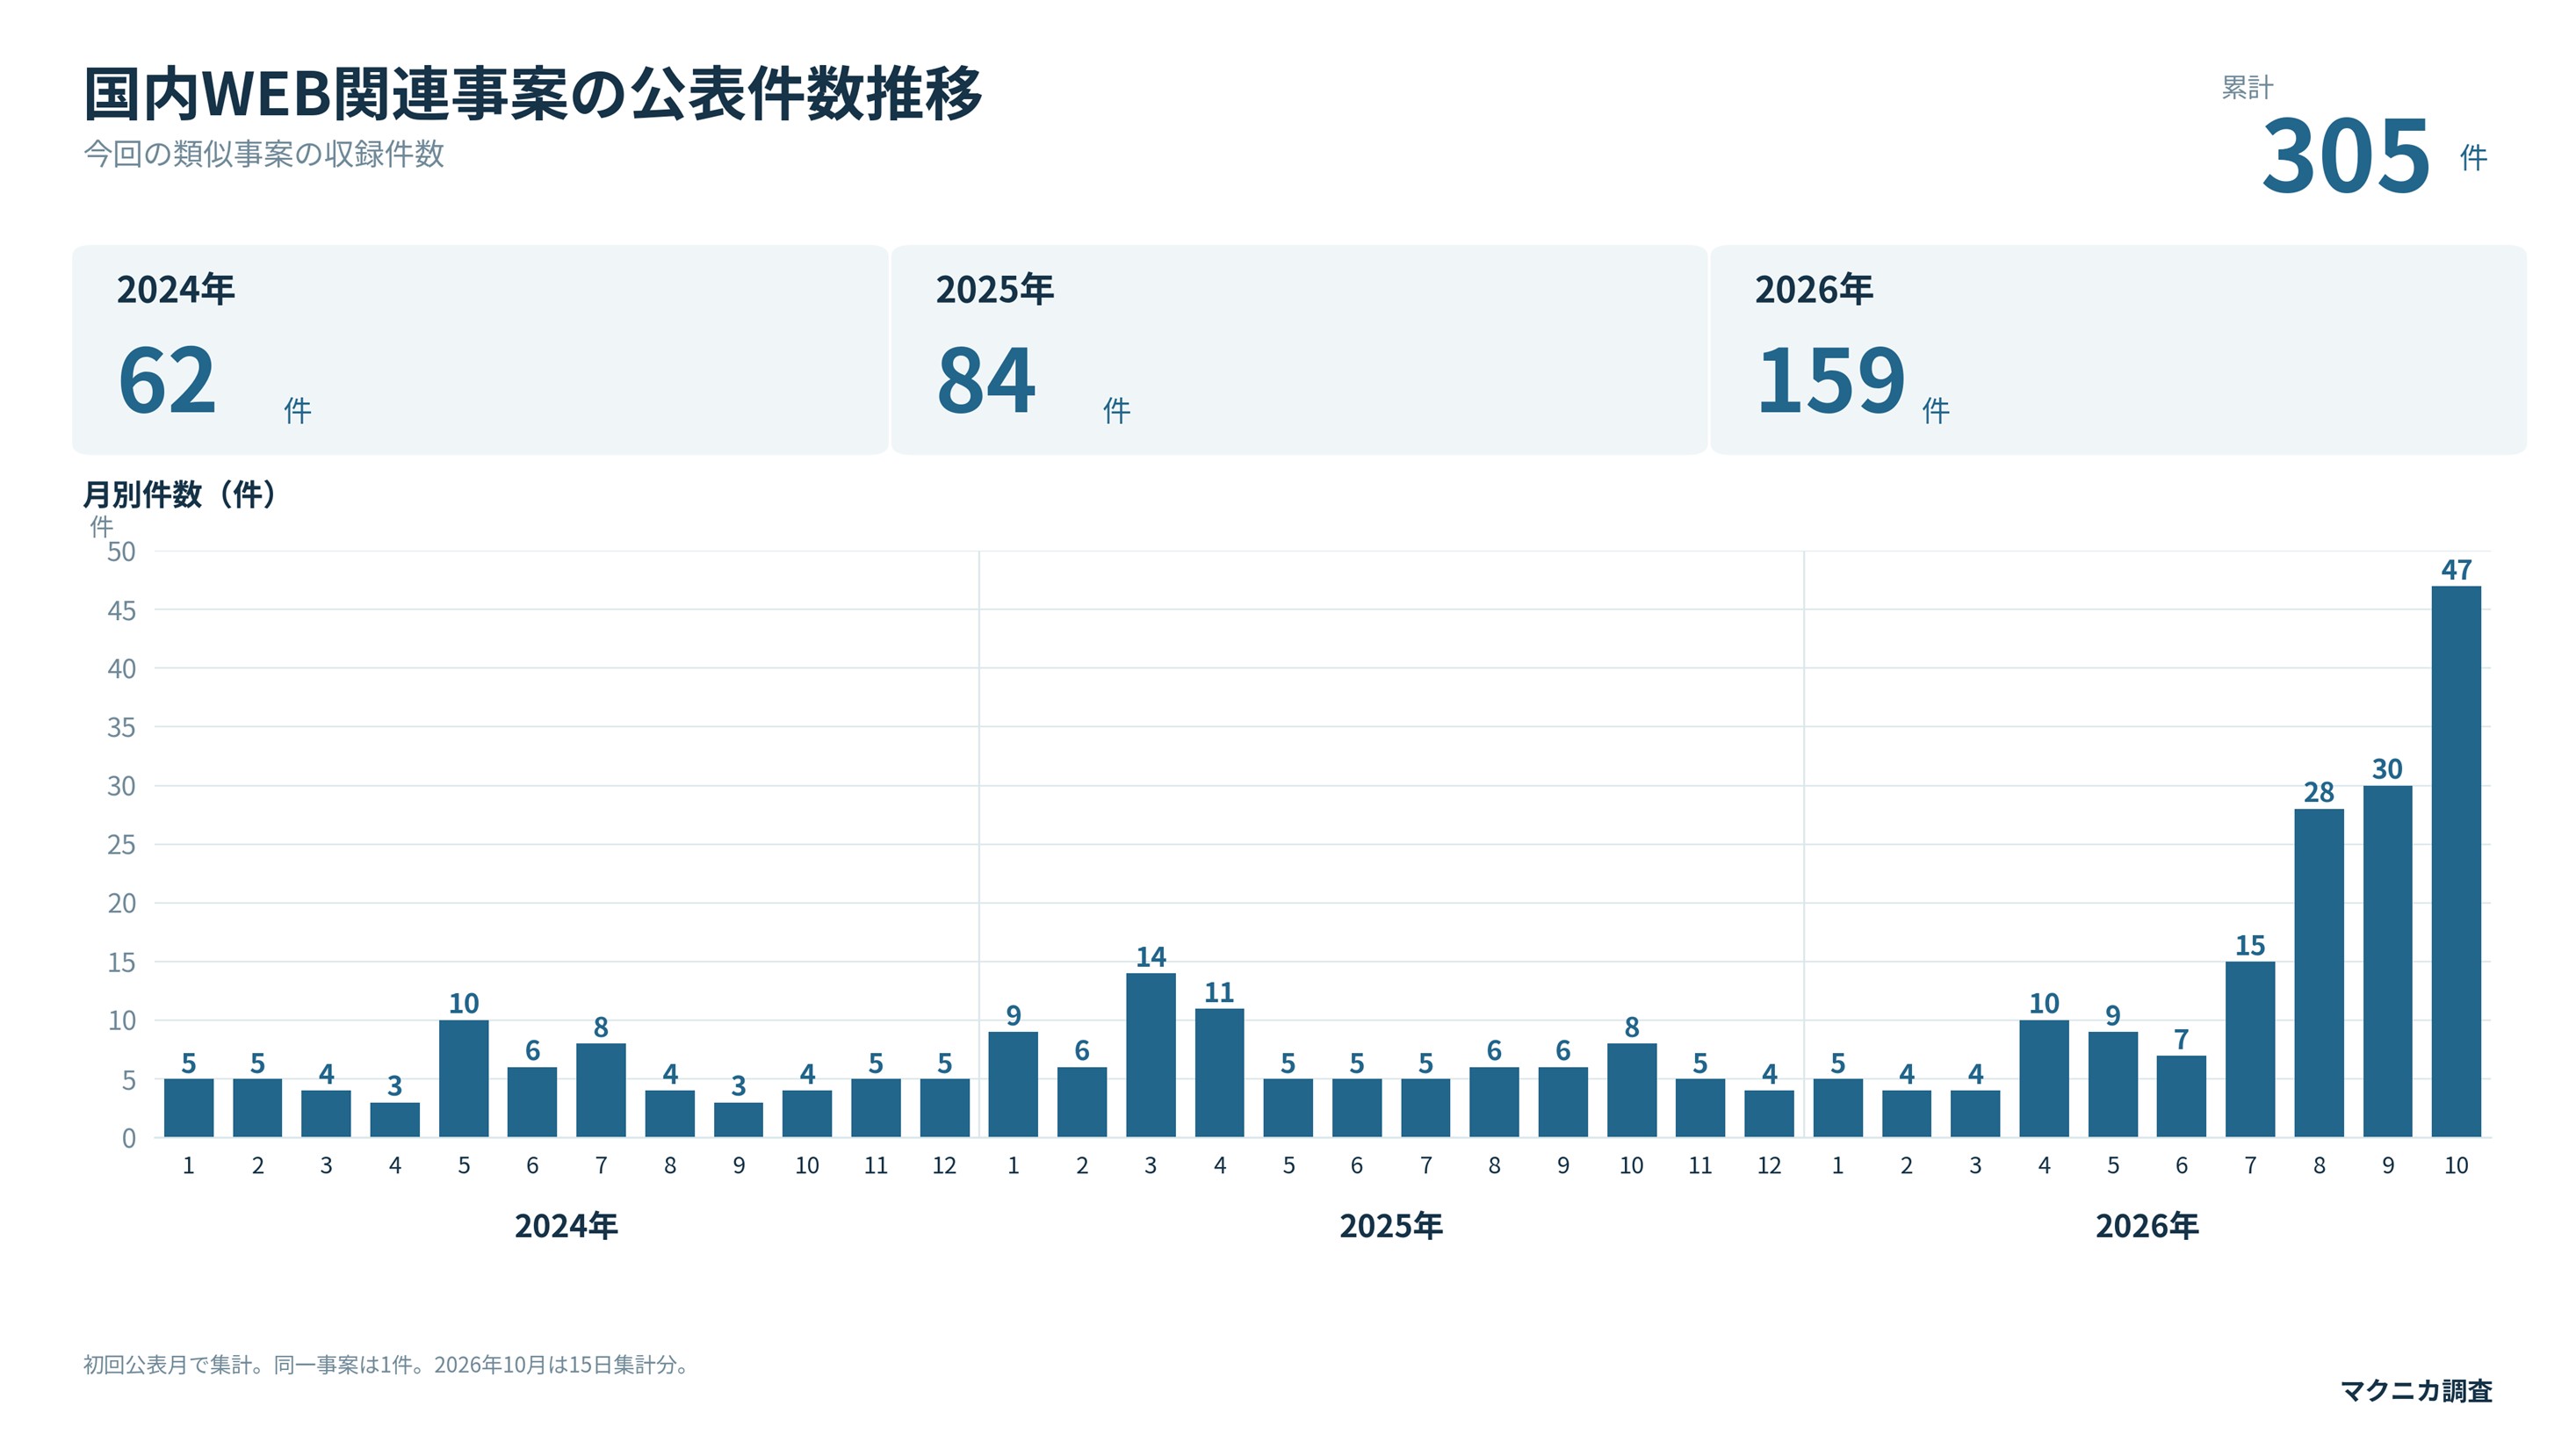
最初に異変に気づいたのは7月ごろ。国内で発生しているサイバーセキュリティのインシデントに関するほぼすべてのプレスリリースに目を通していて、被害の中心がランサムウェアからWebサイト経由の情報漏えいに移り始めていました。情報漏えい件数を見ると7月は15件です。それまで毎月、一桁台で推移していた件数が急増し、10月だけ100件を超えています(10月26日時点)。
ーーこれまでの情報漏えいと、何が違うのでしょうか?
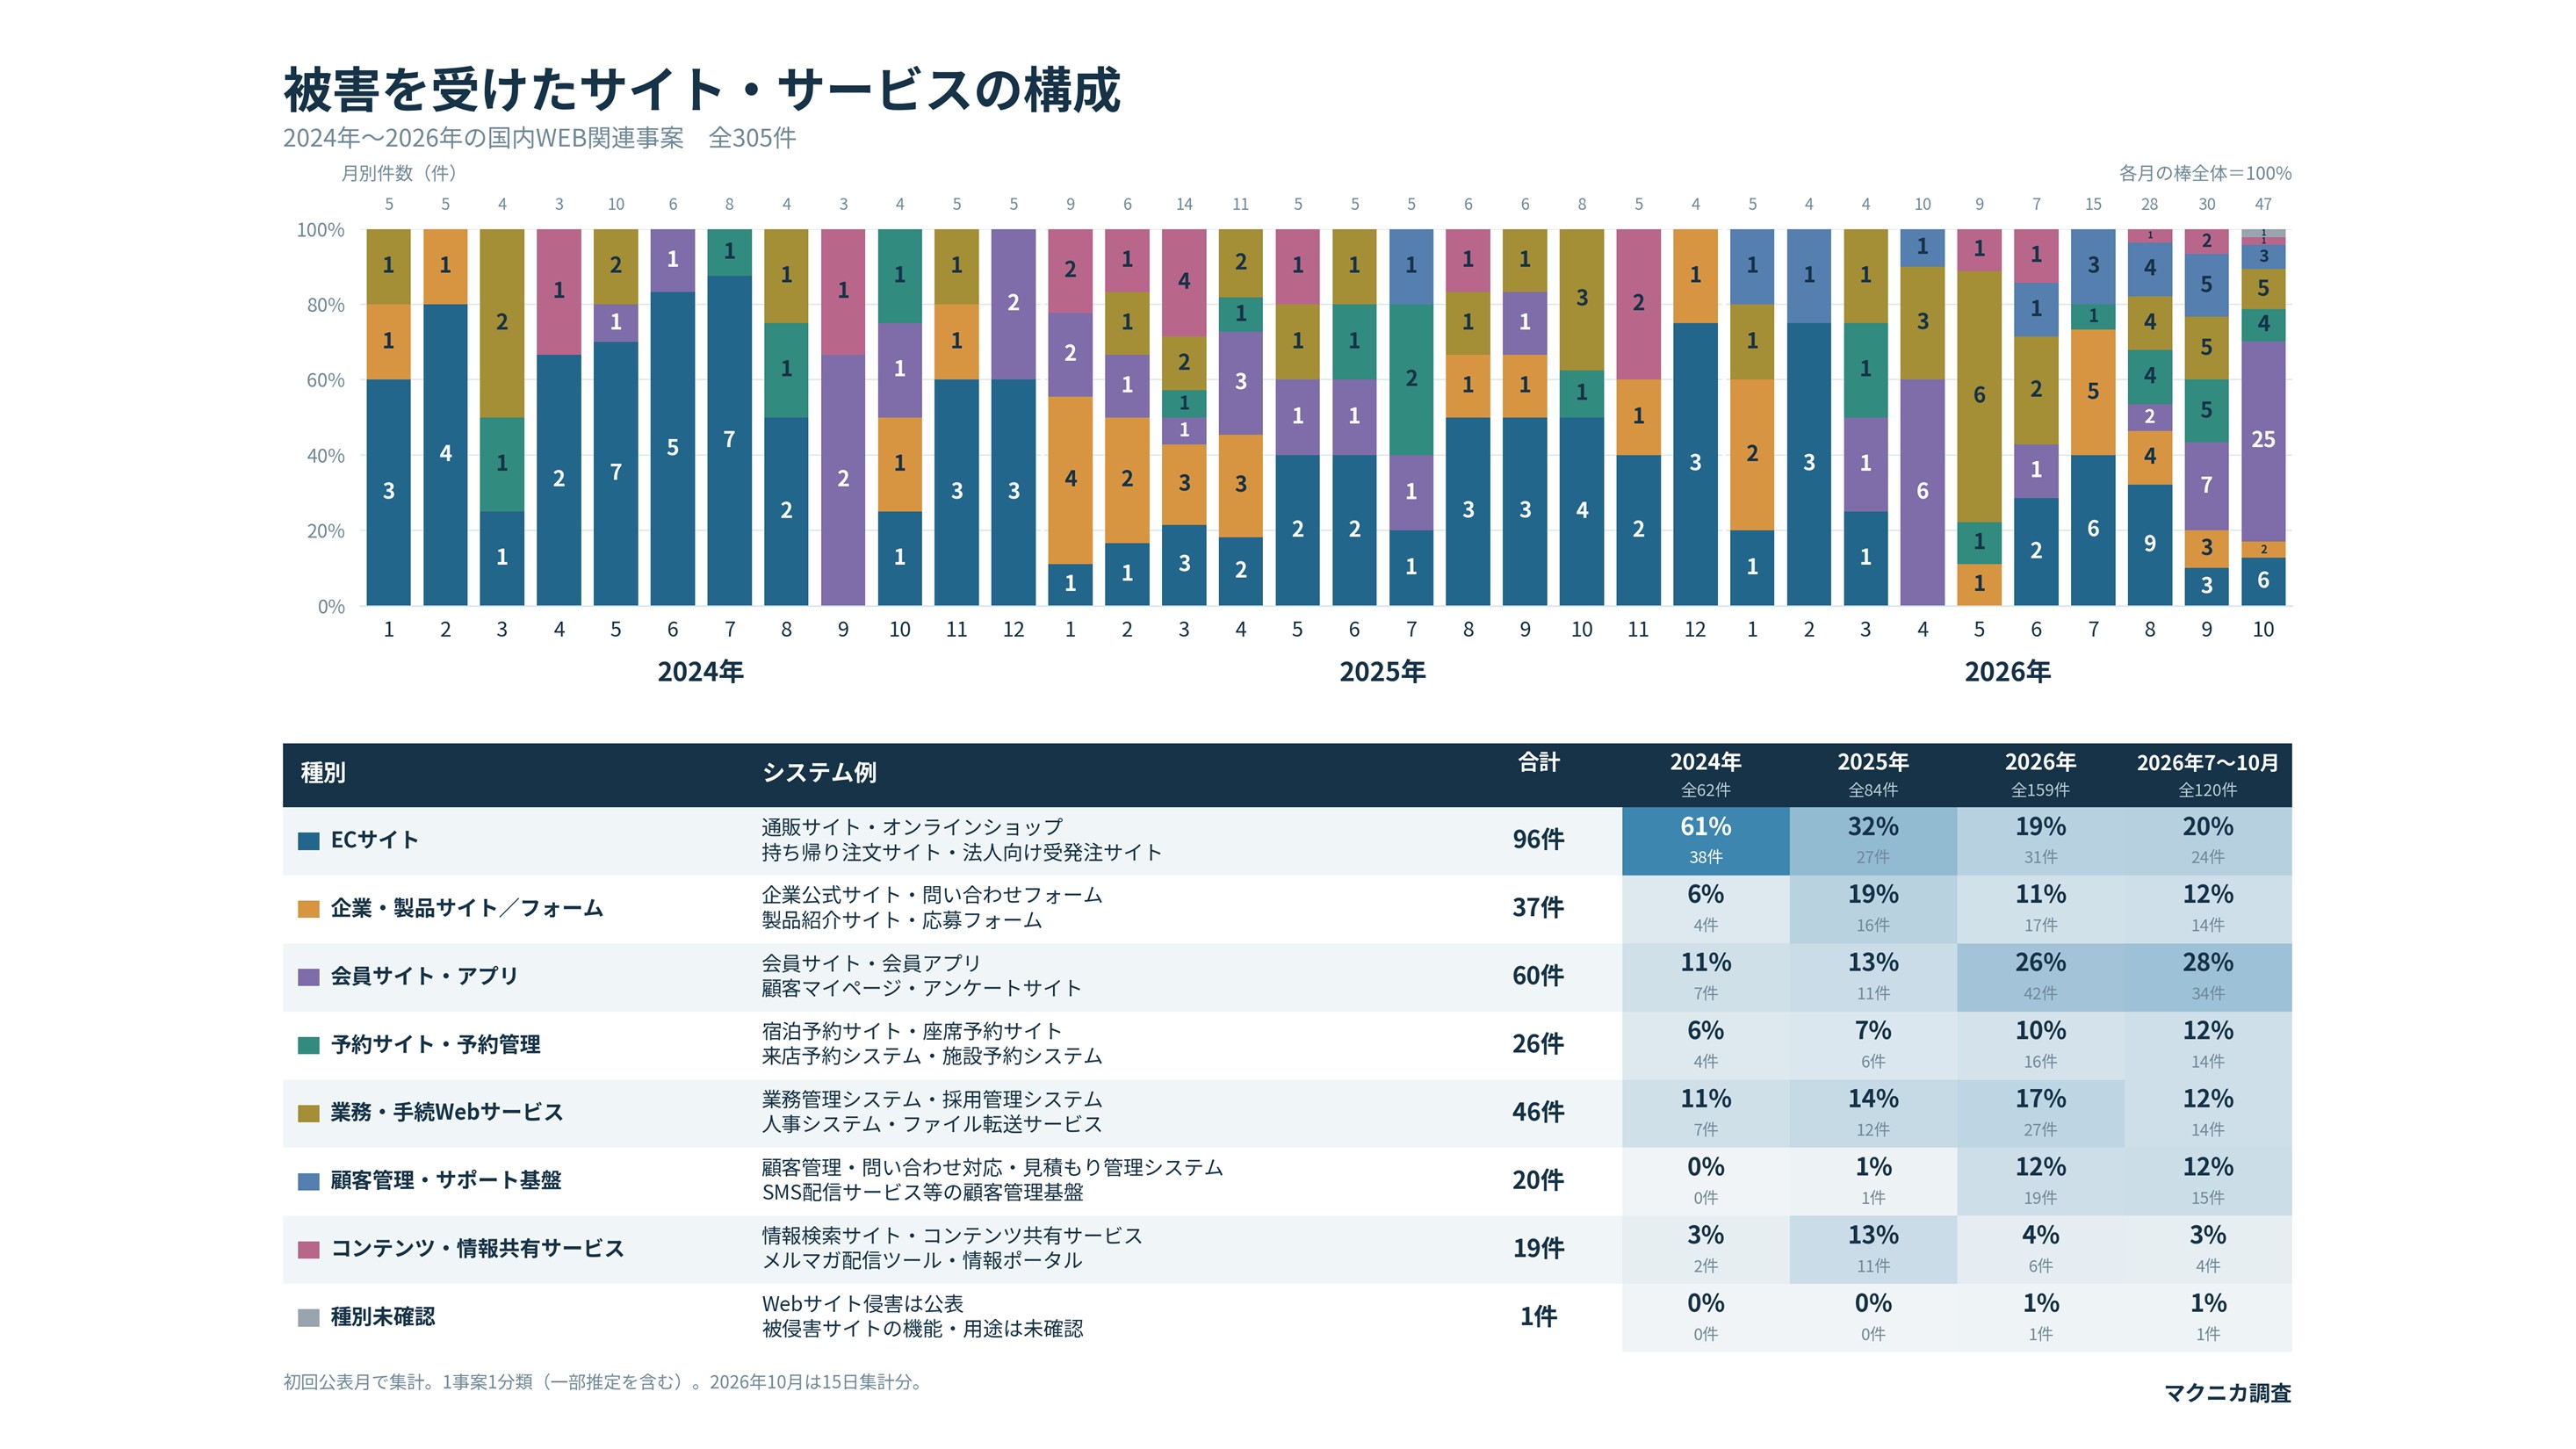
攻撃対象が変わりました。情報漏えいといえば、以前の標的はショッピングサイトで、クレジットカード情報を窃取する攻撃が主流でした。しかし7月以降は、標的を選ばない無差別型の攻撃へと様相が変わりました。
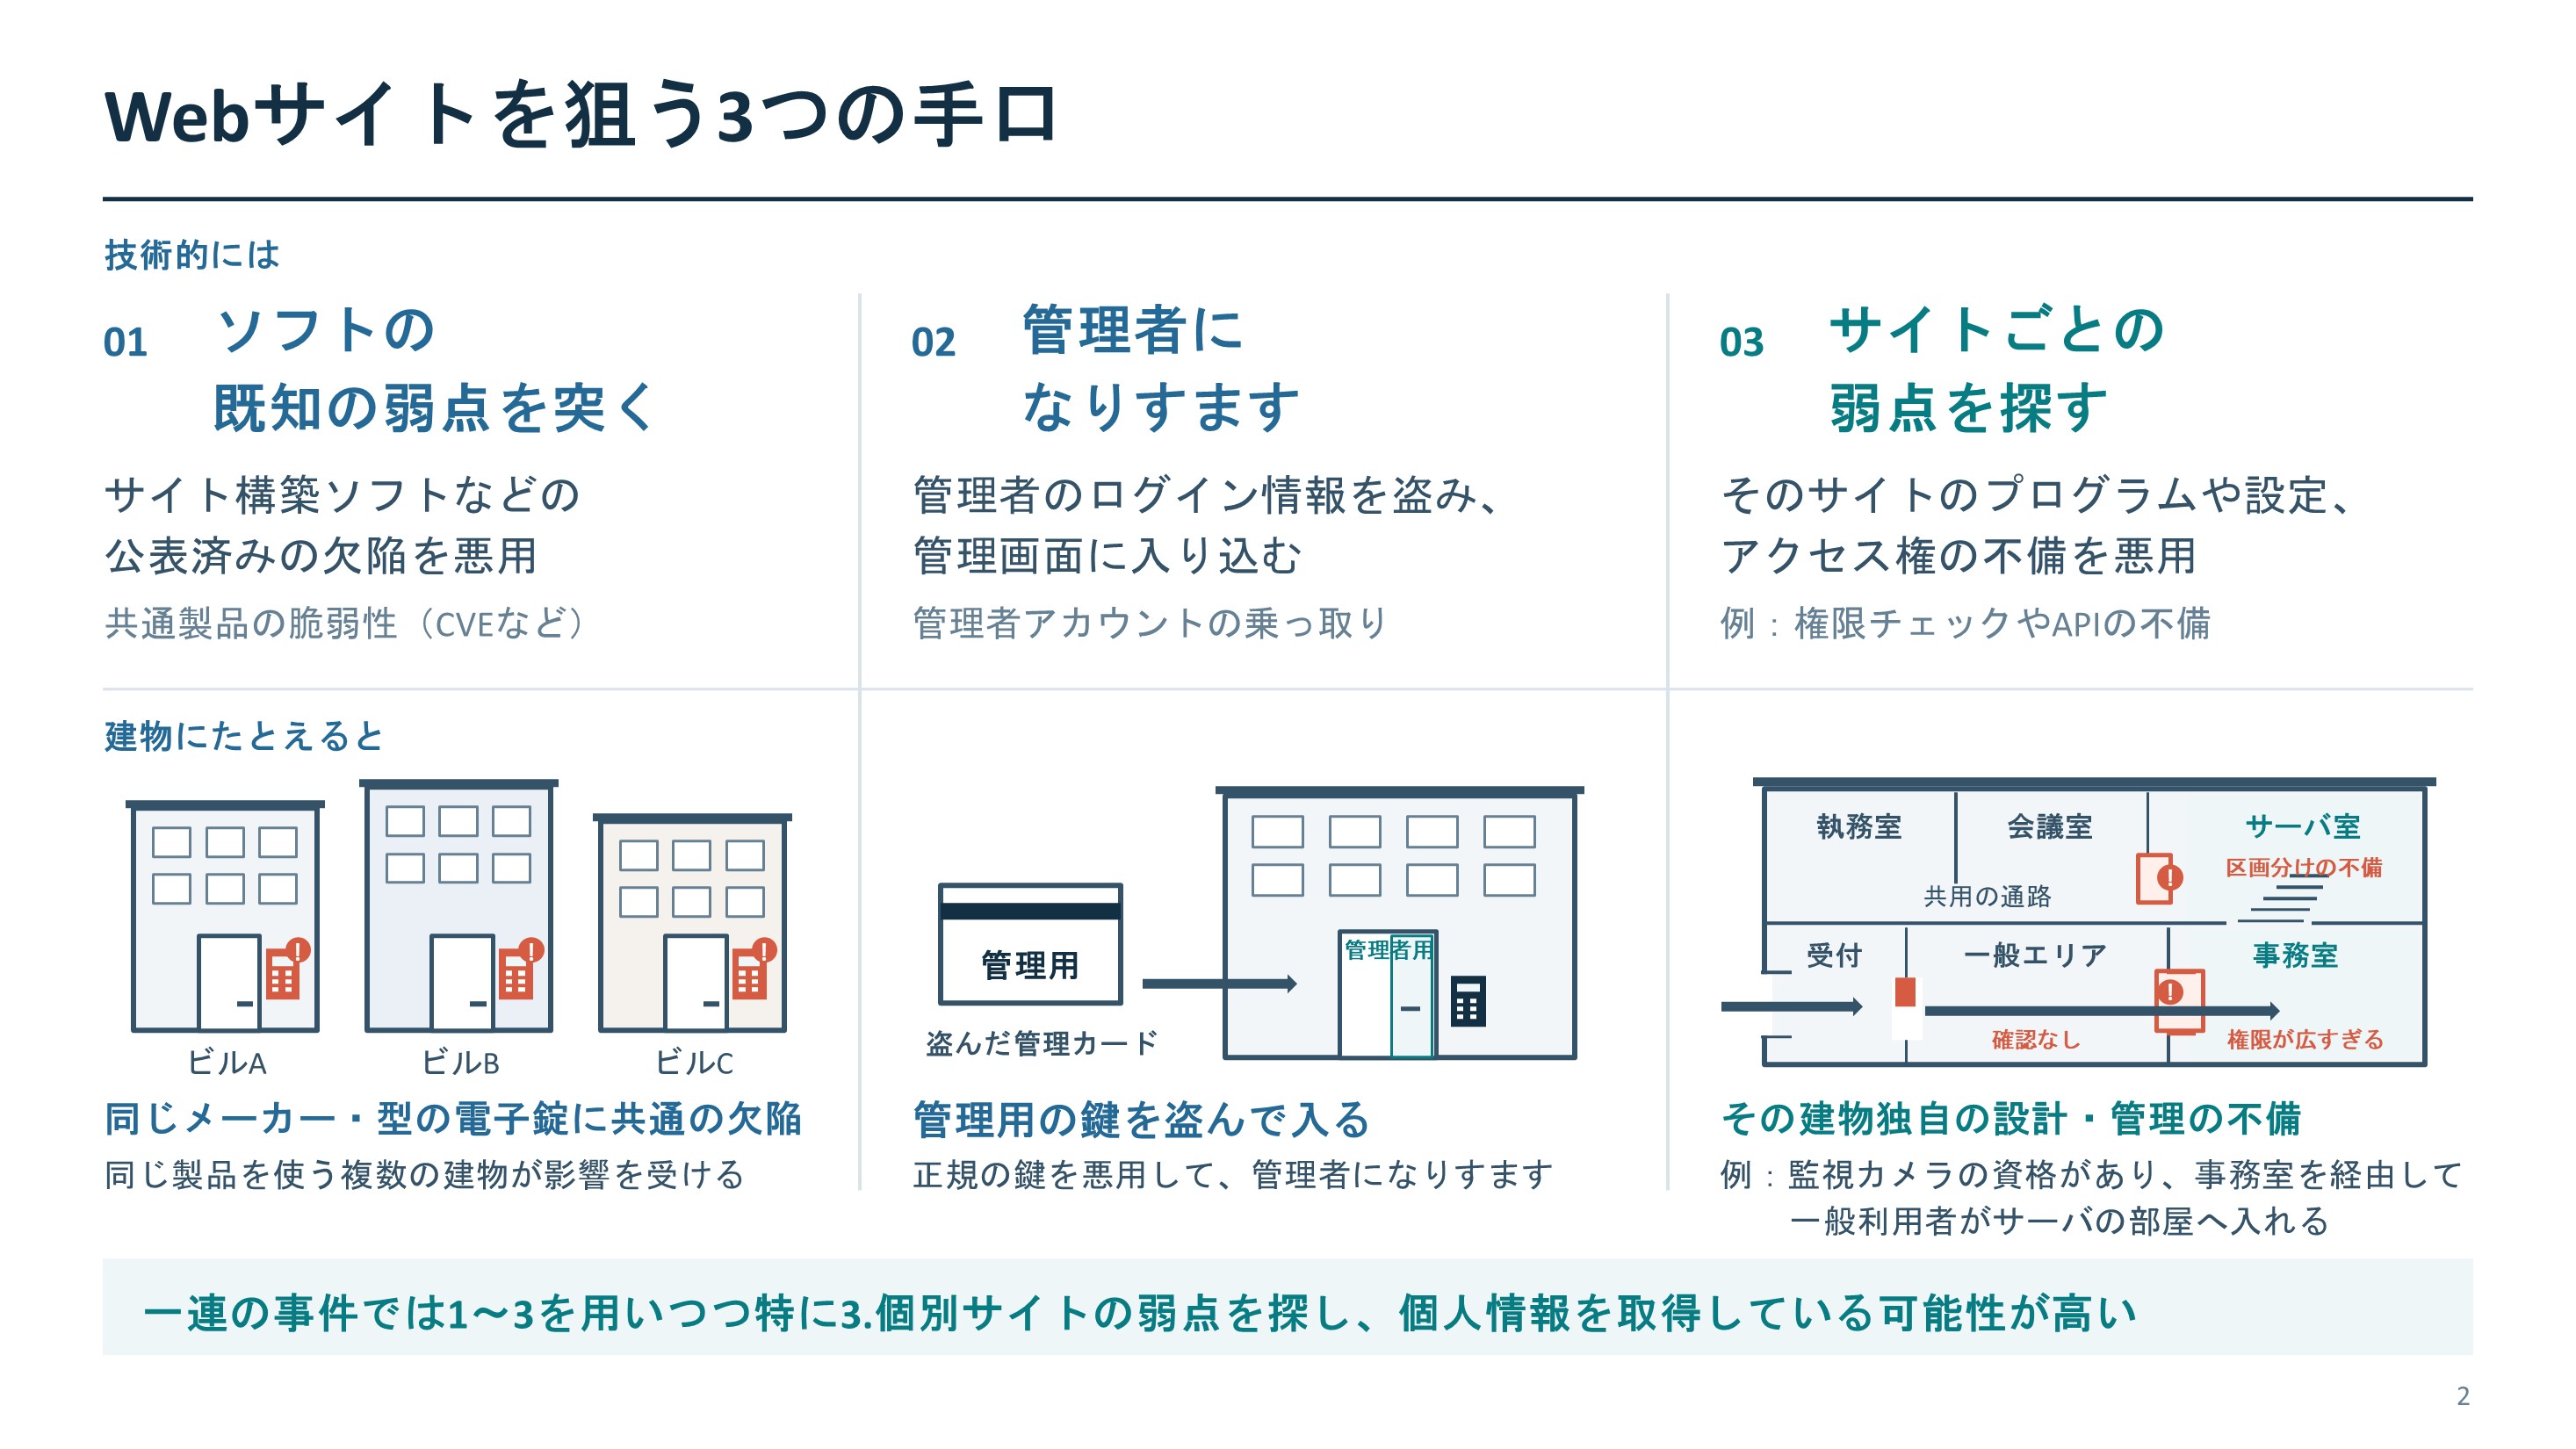
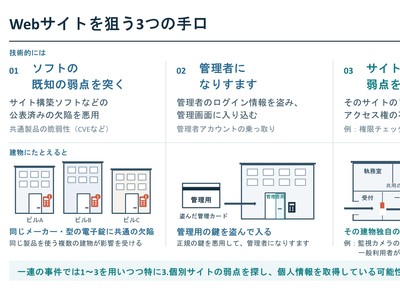
攻撃方法も変わりました。以前は普及しているソフトウェアの弱点を狙っていました。たとえば、社会的に広く用いられているWebサイト構築用ソフトの脆弱性です。各社のWebサイトは個々に制作されていても、Apache Struts 2、Movable Type、WordPress、PHPのように構築に使われているソフトウェアが共通する場合があります。広範囲の攻撃であっても、同じソフトウェアの同じ脆弱性を悪用するものでした。しかし今回の攻撃では、共通する脆弱性の存在に加え、個々のWebサイトを詳細に調査しています。
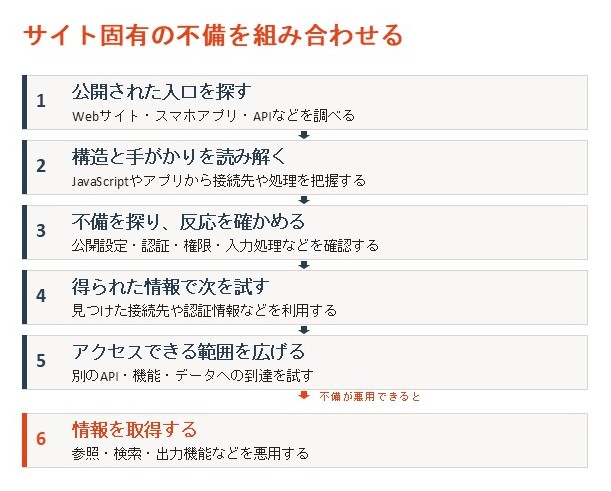
そして、それぞれのシステム固有のセキュリティホールを見つけて攻撃してきます。特徴的なのは、一見すると問題にならないような軽い弱点まで探し出している点です。小さな弱点を連鎖的に突き、最終的な侵入につなげています。
攻撃例としては、スマホ用アプリを解析し、接続先のサーバーとそのセキュリティホールが特定されての情報流出が非常に多くなっています。他にもWebサイトの管理者ログインページからの、管理者としてなりすましての進入。入力処理の不備を狙うSQLインジェクション。これらが中心になっています。
従来の手法である共通したソフトウェアの脆弱性は、修正パッチを適用すれば対策は完了でした。今、難しいのは、それぞれのWebサイトごとに攻撃法が全く異なっていること。どこにでも通用する「対策」を、提示できない状況です。
たとえば、あるユーザーのアカウントでログインする。そしてサイト内を詳細に調べ、隠れている弱点を探し出す。そこからさらに他のアカウント情報にまでたどり着けるか、そして情報を抜き出せるかを試す。管理者向けの機能がわずかに表に出ているような、それほど深刻ではない弱点を1つ1つうまく突かれ、欲しい情報にたどり着いている。予想外の動きになっています。
インタビューの他の記事
おすすめ記事
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/10/27
個人情報漏えいはPHP修正で止まらない続発する不正アクセス
Webシステムからの個人情報漏えいが止まらない。企業規模を問わず、不正アクセスによる情報漏えいの公表が相次いでいる。さらに、Webシステムで広く利用されているプログラミング言語PHPの重大な欠陥が公表され、政府が修正対応を呼びかける事態にまで発展した。なぜ今、個人情報の漏えいが急増しているのか。10月7日にいち早く分析結果を公表したマクニカ・セキュリティ研究センターの瀬治山豊氏に話を聞いた。
2026/10/27
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/10/05






※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方