

2026/11/02
防災・危機管理ニュース

GMOインターネットグループ傘下のGMOグローバルサインは2日までに、企業向けに提供するID管理サービスで約4万5000人分の顧客情報が漏えいしたと発表した。設定ミスにより、2017年以降9年間にわたって外部から情報を閲覧できる状態だったという。外部の専門家からの指摘で判明した。
問題があったのは、従業員のIDやパスワードを社内で一元管理する「GMOトラスト・ログイン」。対象企業は2492社で、氏名やメールアドレスなどが流出した。パスワードやクレジットカードなどの決済情報は含まれていないという。
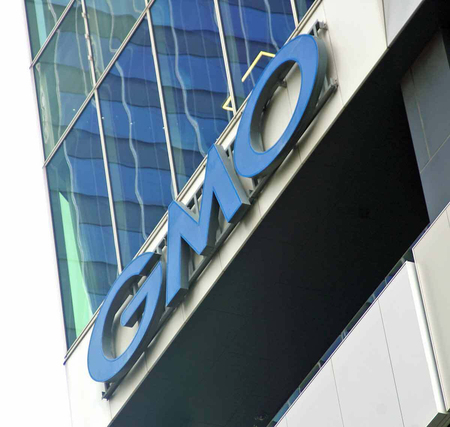
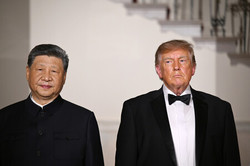
〔写真説明〕GMOグローバルサインが入るGMOインターネットグループ第2本社=東京都渋谷区
(ニュース提供元:時事通信社)
防災・危機管理ニュースの他の記事
- GMO傘下、個人情報4.5万人分漏えい=9年間外部から閲覧可能、設定ミスで
- 防災庁発足、事務次官に長橋氏=2日付発令、国交省出身
- 家具固定、備蓄を緊急要請=細野氏「しっかり行動を」―防災庁が本格始動
- 列車事故、邦人1人死亡確認=もう1人も特定急ぐ―スペイン当局
- ビジネスジェット墜落、9人死亡=米フロリダ州の住宅街で
直近のセミナー・イベント
おすすめ記事
-
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/10/27
-
個人情報漏えいはPHP修正で止まらない続発する不正アクセス
Webシステムからの個人情報漏えいが止まらない。企業規模を問わず、不正アクセスによる情報漏えいの公表が相次いでいる。さらに、Webシステムで広く利用されているプログラミング言語PHPの重大な欠陥が公表され、政府が修正対応を呼びかける事態にまで発展した。なぜ今、個人情報の漏えいが急増しているのか。10月7日にいち早く分析結果を公表したマクニカ・セキュリティ研究センターの瀬治山豊氏に話を聞いた。
2026/10/27
-
-
-
-
-
-
-
-






※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方