

求められるサイバー攻撃対処能力
ASERT アーバー・セキュリティ・エンジニアリング&レスポンス・チーム ブログより転載
アーバーネットワークス /
ASERT Japan名誉アドバイザー
2016/11/17
ASERT アーバー・セキュリティ・エンジニアリング&レスポンス・チーム ブログ
この中には、①~③のような「国家によるサイバー攻撃」と見なされるものが含まれている。このような攻撃は、一(いち)民間企業のみで防衛することは事実上不可能に近いといわざるを得ない。
一方、規模の観点から見ると、大半の脅威主体は④~⑤である。これらの脅威主体は、汎用的な攻撃技術や手法が繰り返し利用することが多く、にわか仕込みの知識やスキルで攻撃を仕掛けようとする者もいるため、民間企業で防衛することが可能な領域がある。
そこで、現在の民間企業が、サイバー攻撃の被害から組織を防衛するために保有すべきサイバー攻撃対処能力を、その対処体制と行動プロセスの観点で説明する。
昨今のインシデント対処体制を保有すべきという風潮が浸透し、国内の多くの民間企業が、CSIRT(Computer Security Incident Response Team)と呼ばれるインシデント対処のための組織設置や体制構築を進めている。筆者は、これまで100組織以上のCSIRT構築及び運用支援に携ってきたが、その経験の中で、日本国内のインシデント対処体制の設計思想が、次の3つのいずれかモデルに偏重しているように見えている。
コンプライアンス強化モデル
明確なポリシーや基準を定めて運用の可否の厳格化を目指すもの。上場企業の持ち株会社、グループ企業の親会社、政府関係機関に多い。
インシデントレスポンスモデル
発生した事象に対して迅速かつ的確な対処を目指すもの。重要インフラ事業者やインターネット関連会社に多い。
積極的防衛モデル
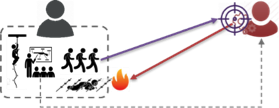
明確な意図を持った攻撃行為に対峙し、積極的な防衛を目指すもの。事業推進に大きな影響を与える開発部門を持つ大手事業者に多い。
ちなみに、この3つのモデルの対処体制の中で、サイバー攻撃対処能力を期待通りに発揮しているのは、「積極的防衛モデル」である。
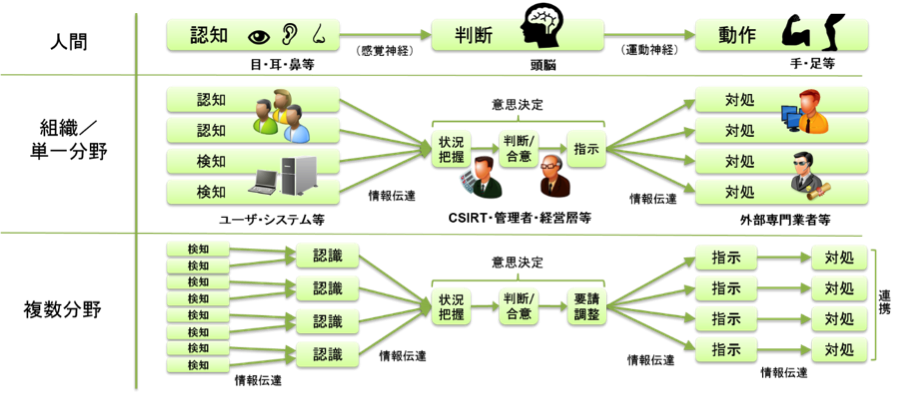
次に、サイバー攻撃対処に係る行動プロセスについてであるが、筆者は、このプロセスのあるべき姿或いは目指すべき方向性として、「人間の危険回避に係る認知行動」の組織への適用を推奨している。
人間は、周囲で発生した自身に危険或いは悪影響を与えるおそれのある事象を、自らの「感覚器官(目、耳、鼻、皮膚、舌等)」で気づき、それらを電気信号に変換した上で、感覚神経を通じて「脳」に伝達及び集約する。「脳」は、その集約された電気信号を元に、事象の空間位置や運動方向等の状況認識を行い、瞬時に膨大な記憶情報と判断ロジックを元にした身体に対する影響可否を判断する。
その上で、動作させる運動器官のイメージを作り、即時それを実現するための筋繊維の特定と電気信号を生成し、運動神経を通じて膨大な数の筋繊維に伝達する。各筋繊維は「脳」からの電気信号による縮む・弛むという運動を確実に行うことにより、「運動器官(手や足等)」が動作し、危険を回避可能なところに身体を移動する。
これを、サイバー攻撃対処の行動プロセスを、組織の危険回避に係る認知行動と捉え、人間の主要器官や神経に相当するところに対する機能検証を行うことで、サイバー攻撃対処の行動プロセスの改善を図ることができる。これを定期的に行い、確実に改善を行うことで、状況に適した想定脅威の見積もりと相応するサイバー攻撃対処能力を獲得することができる。以下、簡単な機能検証の例を示す。
組織としてのサイバー攻撃の認知・検知(≒人間の感覚器官)の一例
・組織の中枢部が、サイバー脅威の動向変化や、攻撃に係る事象が発生する可能性のある現場を特定し、それぞれにおいて検知可能な体制や能力を確保している。(発生した事象が、攻撃に係るものであるかどうかを現場で判断することが難しくなってきているため、関連する情報が集約される組織の中枢部に伝達する仕組みの必要性が高まっている。)
・セキュリティインシデントア或いはその恐れのある事象について、PC利用者が認知或いはセキュリティシステムが検知する仕組みが整備されている。(全てPC利用者がセキュリティインシデントに対して高い意識を持ち、セキュリティシステムは常に最新のサイバー脅威による事象検知が可能な技術を有している必要がある。しかし、最近のサイバー攻撃はPC利用者の心理的な隙を突く、或いは、行動ミスを誘うような手口が多いため、PC利用者の検知能力に対する過度な期待は禁物である。)
組織としてのサイバー攻撃の状況把握・判断/合意・指示(≒人間の脳)の一例
・組織の中枢部が、現場から伝達された発生事象に関する内容を理解できる。(様々な事業部門から伝達される情報で状況推定と推移予測が可能な情報が集約される、或いは、事前に中枢部の担当者が過去の同種事象に関する情報蓄積や他所での関連情報を豊富に得ている必要がある。)
・組織の中枢部の判断/合意及び指示が、現場の行動を最適化させるものであること。(責任が分散した体制では、判断や合意に長時間かかる傾向があるため、高い能力と豊富な経験を有し、かつ強い権限を持つCSIOにセキュリティに係る意思決定を専任させる必要がある。)
組織としてのサイバー攻撃の対処(≒人間の運動器官)の一例
・高度化及び巧妙化するサイバー攻撃の仕組みや技術を理解し、組織の中枢部からの指示に基づいた確実かつ迅速に対処行動を行う。(攻撃に関する技術だけではなく、防御対象の全てのシステムや運用に関するセキュテリィ上の弱点を把握し、事前に、その対処行動の見積もりと必要な教育・訓練をしておく必要がある。)
アーバーネットワークス
http://jp.arbornetworks.com/
(了)
ASERT アーバー・セキュリティ・エンジニアリング&レスポンス・チーム ブログの他の記事
おすすめ記事


防災は面白くないと広がらない
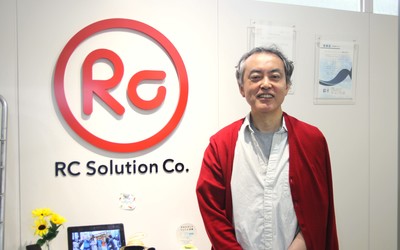
地震が起きたとき、スマートフォンに通知された情報を頼りに避難を判断することが多いだろう。緊急地震速報の情報から、いまどのように動くべきかを判断できる、そんな身近な危機管理を習慣づけた1 社が、アールシーソリューション(東京都新宿区)だ。2010 年に提供開始したスマートフォンアプリ「ゆれくるコール」は、緊急地震速報を受信できるアプリとして多くのユーザーが利用している。代表取締役の栗山章さんは、数多くのユーザーに防災の重要性を広めてきた一方で、ビジネスとして成り立たせる難しさにも直面してきたという。これまでのサービス開発の経緯や、防災ビジネスへの価値観を聞いた。
2026/09/09
被災施設への再入場判断「戻ってはいけない」では解決しない避難後の問題
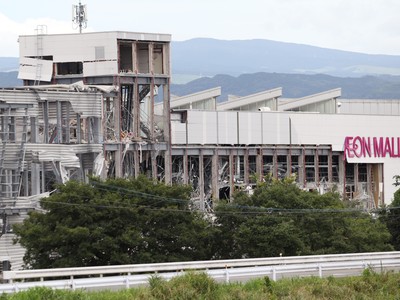
大地震が発生し、安全な場所へ避難して一息つくと、人々には「ひとまず危険のピークは過ぎた」という根拠なき安心感が芽生える。そして、さまざまな理由で「避難してきた場所に戻りたい」といった気持ちが生じる。しかし、被害がどの程度なら戻ってよいのかについての明確なルールや事例は、どこを探してもあまり見当たらない。 国には応急危険度判定という仕組みや、施設管理者が建物を緊急点検するための指針などもある。が、これらは避難直後の「戻りたいニーズ」に応える仕組みではない。ここに、避難直後の「再入場」という古くて新しい問題がある
2026/09/09
中澤・木村が斬る!今週のニュース解説
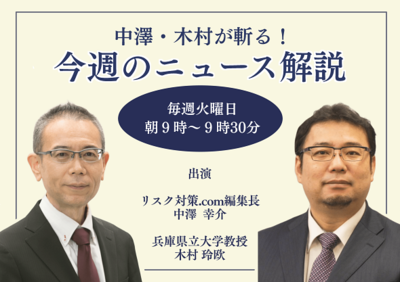
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/09/08
リスク対策.PROライト会員用ダウンロードページ
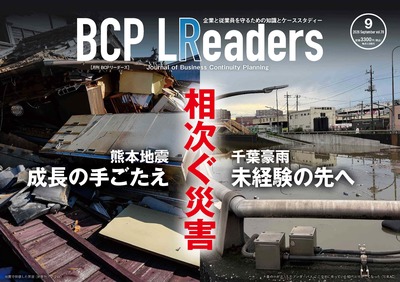
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/09/07
暗黙知を形式知へ、10年の徹底改善が生きた
熊本市の工務店・新産住拓株式会社(小山英文社長)は、2016年の熊本地震や近年相次ぐ豪雨災害を通じて災害対応を磨き上げてきた。発生当日は、約3割の社員が定休日で社長も不在という条件下にもかかわらず、地震発生から50分で社員の安否確認をおおむね完了し、2時間後にはホームページや顧客専用サイトで被害受付を開始した。
2026/08/24









※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方