

2026/10/03
防災・危機管理ニュース

政府は2027年度、電力や通信などの重要インフラをサイバー攻撃から守るため、攻撃者がシステム内に侵入・潜伏していないか調べる取り組みを官民で強化する。脅威情報に応じた検知手法を構築し、民間事業者と共有する。有事のインフラ停止による危機を防ぐ。
システム内に潜伏する脅威を見つける「脅威ハンティング」は、1日に関連法が施行された能動的サイバー防御の手段の一つ。具体的な脅威情報を基に、国家サイバー統括室(NCO)が仮想環境で攻撃を再現し、民間で活用できる検知手法を構築・検証する。
防衛省も、自衛隊の情報システムで培ってきた探索能力を生かし、要請に応じ重要インフラ事業者に赴くなどして直接支援する。NCOと防衛省は27年度予算の概算要求に関連経費を計上した。
背景には、民間の重要インフラの機能停止が、有事には国家的な危機につながりかねないことがある。米当局は24年、中国政府の支援を受けているとみられる集団「ボルト・タイフーン」が、米国の重要インフラの一部で5年以上アクセスを維持していたと推定した。正規の管理ツールを悪用して検知を逃れ、有事にインフラを機能停止できるよう潜伏していたとみている。
一方、探索に必要なログの蓄積・分析には人手やコストもかかる。NTTデータは24年から脅威ハンティングを社内システムで実施。潜伏型攻撃に対応するため、警報がない段階から「特定の攻撃が行われているのではないか」と仮説を立て、ログから不審な動きを探る。担当の中島佑允氏は「活動を広げるには費用対効果を経営層に示す必要がある」と指摘した。
NCO関係者は、潜伏型攻撃への備えだけでは経営層の投資判断につながりにくいと説明する。身近な脅威であるランサムウエアにも、侵入後に内部を探るなど共通する手口があるとし、「脅威ハンティングはランサムウエア対策にもなる」と意義を強調する。
(ニュース提供元:時事通信社)
- keyword
- サイバー攻撃
防災・危機管理ニュースの他の記事
- 中距離ミサイル「1000キロ」飛行=極超音速兵器と北朝鮮メディア
- 当局チェック、機能せず?=事前に乗員名簿受け取り―イスラエル便事件
- 台風25号の死者、15人に=新たに遺体、身元確認急ぐ―千葉
- 潜むサイバー脅威、官民で探索=政府、インフラ防護へ手法共有
- 副操縦士、おので機長襲う=テロ未遂で捜査―イスラエル便事件
直近のセミナー・イベント
おすすめ記事
-
-
-
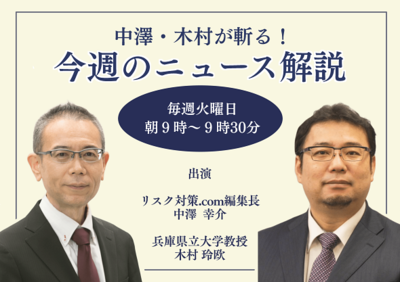
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/09/29
-
-
-
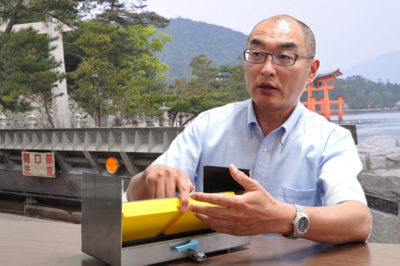
操作不要の防水板で水害リスクを低減
全国各地で、豪雨災害が頻発している。2026年8月13日には、千葉県内で記録的な大雨が発生し、大きな浸水被害をもたらした。「命を守る行動」が最優先事項ではあるが、建物の浸水被害も防ぎたい。望ましいのは、人も建物も守れる備えだ。防水板や防水扉の設計製造を行う宇根鉄工所(広島県東広島市)では、人手を介さず水の力で起きあがる浮力起伏式防水板を開発している。代表取締役社長の宇根利典さんに、水害リスクに対する備えを聞いた。
2026/09/28
-
-
-
-






※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方