

2026/11/12
防災・危機管理ニュース

暗号資産(仮想通貨)交換事業の世界最大手バイナンスで発生した過去最大規模の資産流出事件は、北朝鮮のハッカー集団「トレーダートレーター(TT)」の関与が強く疑われる。暗号資産窃取を専門とする「精鋭チーム」で、過去には日本の事業者も標的となった。国連安全保障理事会の制裁により外貨獲得手段が限られる北朝鮮にとって重要な資金源とされ、被害規模は拡大している。
▽わずか20分の犯行
バイナンスは10月末、サイバー攻撃で約63億ドル(約1兆円)相当の暗号資産が流出したと発表。米連邦捜査局(FBI)はTTの犯行と断定した。米ブロックチェーン分析会社TRMラボによれば、犯行にかかった時間はわずか「20分」。その手際の良さが目立つ。
TTは、北朝鮮の対外工作を担う軍偵察情報総局の下部組織「ラザルス」の一部。安保理制裁の履行状況を監視する「多国間制裁監視チーム」の報告書によると、2016~17年に編成された。24年1月~25年9月には、約25億8000万ドル(現在のレートで約4000億円)相当の暗号資産を奪い、同時期に北朝鮮が盗んだ暗号資産の約9割を占めた。
▽巧みな「成り済まし」
TTが得意とするのは、企業の採用担当者や幹部を巧妙に装い、暗号資産関連会社の関係者にマルウェア(悪意あるプログラム)を仕込んだファイルを送り付ける手口だ。
24年に暗号資産交換業者のDMMビットコイン(東京)から約482億円相当が流出した事件では、ビジネス向けSNS「リンクトイン」で採用担当者に成り済まし、DMMから暗号資産の出入金管理を受託していた会社の従業員に接触。送付したURL経由でコンピューターをウイルスに感染させ、従業員の認証情報を入手した上で管理システムに侵入し、資産を盗んだとされる。
FBIは25年、中東ドバイが拠点の暗号資産交換業「バイビット」で起きた約15億ドル(約2400億円)相当の流出事件もTTによるものと断定。当時としては史上最大の被害額とされた。
▽複数署名の必須化を
サイバー攻撃に詳しい駿河台大の八田真行教授(経営情報論)は、「一つでもヒットすれば良いという感覚で、かなりの数の攻撃を仕掛けている」と指摘する。無差別に大量の攻撃を行うことで成功率を高めている可能性があるという。
さらに八田氏は、人工知能(AI)の活用で攻撃の手数が増えると予測。「セキュリティーは一定の確率で破られることを前提に、暗号資産の出金には複数人の署名を必須化するなどの対策が重要だ」と警鐘を鳴らしている。
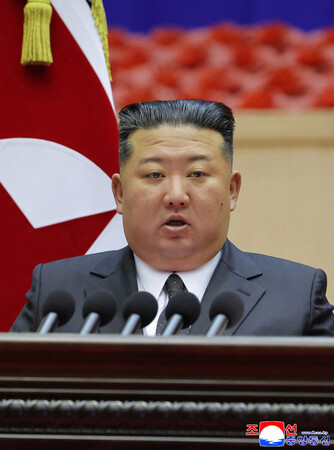
〔写真説明〕北朝鮮の金正恩朝鮮労働党総書記=平壌(朝鮮中央通信が10月24日に配信)(AFP時事)
(ニュース提供元:時事通信社)
防災・危機管理ニュースの他の記事
直近のセミナー・イベント
おすすめ記事
-
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/11/10
-
顧客の声を力に、危機管理の現場を支える
防衛産業に関わる製造業、金融機関、自治体など、高いセキュリティーと確実な情報共有が求められる現場で採用が広がるジャパンメディアシステム(東京都千代田区)のWeb 会議システム「LiveOn」。同社はコロナ禍後の市場変化を乗り越えながら、特定市場をターゲットにしたオンプレミス型製品やウェアラブルカメラへと事業領域を広げ、防災訓練や災害対応の現場を支えている。顧客の声を起点に事業を進化させてきた代表取締役CEO の中野慎二氏に、事業転換の歴史と今後の展望を聞いた。
2026/11/10
-
-
-
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/11/05
-
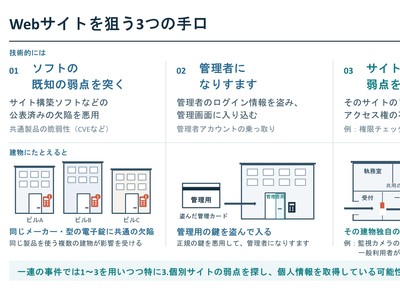
個人情報漏えいはPHP修正で止まらない続発する不正アクセス
Webシステムからの個人情報漏えいが止まらない。企業規模を問わず、不正アクセスによる情報漏えいの公表が相次いでいる。さらに、Webシステムで広く利用されているプログラミング言語PHPの重大な欠陥が公表され、政府が修正対応を呼びかける事態にまで発展した。なぜ今、個人情報の漏えいが急増しているのか。10月7日にいち早く分析結果を公表したマクニカ・セキュリティ研究センターの瀬治山豊氏に話を聞いた。
2026/10/27
-
-
-
-







※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方