

2021/01/28
非IT部門も知っておきたいサイバー攻撃の最新動向と企業の経営リスク
サイバーリスクと向き合う上で大事なこと

より長期化する手口
春ごろからはランサムウェア攻撃の手法もより巧妙になり、「二重恐喝」とも呼ばれる手口が多発している。日本の著名な企業も多くその被害に遭っているため、その手口については既にご存じの方も多くおられることと思うが、今一度解説しておこう。
従来、ランサムウェアに感染するとデータやシステムなどが使用できなくなり、それらを取り返したければ金銭を支払えと要求してくるものが大半だった。データやシステムなどを人質にとって身代金(ランサム)を要求してくることから、ランサムウェアと呼ばれている。
では、二重恐喝では何が二重になったのか?
それは、データやシステムが使えなくなる前に、主に個人情報や機密データなどを盗み出す。そして身代金の要求を拒絶された場合には、これらの盗んだデータを暴露されたくなければ身代金を支払うよう要求し、二重に恐喝してくるのだ。
つまりこのことからは何が考えられるのか?
従来型のランサムウェアであれば、IT機器に感染してから発症までは比較的短期間であり、オフィス全体のIT機器が一斉に被害に遭うまでものの数分といったこともあった。しかし、発症させる前に情報を盗み出す必要があり、なおかつ情報が外部に盗み出されていることに気付かれないように長期間におよんで少しずつ盗み出す必要がある。そのため、感染から発症までが長期に及ぶようになったのだ。
また、長期間におよんで盗み出された情報の中には、被害企業におけるセキュリティーの設定状況やシステム構成といった次のサイバー攻撃へのヒントとなる情報も含まれていることがある。実際、夏に被害に遭った大手日系製造業では、これらの情報を元にオーダーメイドのサイバー攻撃を仕掛けられてしまい、複数の製造拠点が同時多発的に操業停止へと追い込まれた。
万が一の事態を「想定」する
ランサムウェア攻撃が発生した場合、要求された莫大(ばくだい)な身代金の額と、漏えいした膨大なデータに着目されることが比較的多い。この時に忘れてはならないのは、被害発生から復旧までの期間において事業中断が発生しているという事実である。
秋には日本のゲーム会社でのランサムウェア被害が発生し、多くのメディアでは前述の身代金額と漏えいした個人データの件数が大きく取り上げられた。同時に、ここでは数千台ものIT機器が影響を受けており、これらが復旧するまでの逸失利益や取引先への影響といったことを考えると、場合によっては身代金や情報漏えいに伴う損失額よりも多くの損失へとつながる可能性もある。実際、ドイツの病院ではIT機器が影響を受けたことで患者が命を落とすといった悲しい事件まで発生している。
また、欧州連合(EU)加盟国においてはNIS DirectiveというEU指令が2018年5月より施行されており、重要インフラ事業者とデジタル・サービス・プロバイダーにおいて事業中断などに発展することで制裁対象ともなり得る。12月に欧州議会へ提出された改正案では、医療機器製造事業者、食品、運輸などの事業者も含めていくことが提案されており、より多くの事業者がこの法規制の対象となる可能性がある。
サイバー空間が現実世界に甚大な影響をも及ぼすようになった現代において、あらゆる面でリスクが潜んでいる。
今年初回から被害事例を列記することとなってしまったので、本稿の最後で一つ良い事例もお伝えしておきたい。
11月に、ブラジルの航空機メーカーでランサムウェア攻撃による被害が発生した。しかし、同社ではあらかじめ決められた手順に基づいて迅速な対応を行ったことで、被害を最小限に抑えることができたということを公表(*1)している。
*1 https://www.prnewswire.com/news-releases/embraer-sa-material-fact-301182014.html
そう、まず大事なことは万が一の事態を「想定」することである。そして、その想定に対応するための手順を整備し、継続的な取り組みにしていかなくてはならない。特に、2020年は業務フローに大幅な変更が加わっている場合もあるため、改めて「想定」についても見直していくことが望ましい。
昨年も多くの政府機関やセキュリティー関連団体などからガイドラインなどが発行されたが、その多くで掲示されているキーワードは「Strategy」(戦略)と「Exercise」(演習)の重要性であった。すなわち、「想定」することが重要なのである。
サイバーセキュリティーやデータ保護に関する法規制の多くでは、事故は発生する前提で書かれている。もはや100パーセント完璧なセキュリティーというものはあり得ないというわけだ。 万が一の事態が発生した際には、どのように被害を最小化すべきかといったことに焦点を合わせていくことが重要である。
2021年も引き続き新型コロナウイルスに関連した問題、米大統領交代、ワクチンの接種開始、東京オリンピックの開催といった、世界規模での大きな出来事が多数控えている。これらに乗じた大規模な攻撃の増加にも注意を払っていかなくてはならない。
本連載執筆担当:ウイリス・タワーズワトソン Cyber Security Advisor, Corporate Risk and Broking 足立 照嘉
非IT部門も知っておきたいサイバー攻撃の最新動向と企業の経営リスクの他の記事
直近のセミナー・イベント
おすすめ記事
-
-
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/11/17
-
-
顧客の声を力に、危機管理の現場を支える
防衛産業に関わる製造業、金融機関、自治体など、高いセキュリティーと確実な情報共有が求められる現場で採用が広がるジャパンメディアシステム(東京都千代田区)のWeb 会議システム「LiveOn」。同社はコロナ禍後の市場変化を乗り越えながら、特定市場をターゲットにしたオンプレミス型製品やウェアラブルカメラへと事業領域を広げ、防災訓練や災害対応の現場を支えている。顧客の声を起点に事業を進化させてきた代表取締役CEO の中野慎二氏に、事業転換の歴史と今後の展望を聞いた。
2026/11/10
-
-
-
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/11/05
-
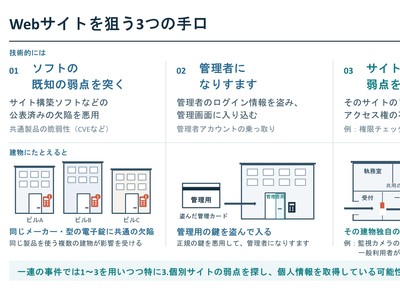
個人情報漏えいはPHP修正で止まらない続発する不正アクセス
Webシステムからの個人情報漏えいが止まらない。企業規模を問わず、不正アクセスによる情報漏えいの公表が相次いでいる。さらに、Webシステムで広く利用されているプログラミング言語PHPの重大な欠陥が公表され、政府が修正対応を呼びかける事態にまで発展した。なぜ今、個人情報の漏えいが急増しているのか。10月7日にいち早く分析結果を公表したマクニカ・セキュリティ研究センターの瀬治山豊氏に話を聞いた。
2026/10/27
-
-






※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方