
2026/07/29
防災・危機管理ニュース

【シリコンバレー時事】米オープンAIは28日、開発中のものを含む人工知能(AI)モデルが意図せず他社のシステムを攻撃していた問題で、別の企業が提供する四つのサービスにも攻撃を行っていたと明らかにした。それぞれ一つずつアカウントを乗っ取り、うち一つは標的となったAI新興企業に侵入する際の足場に利用していた。
この問題では、開発中のAIモデルなどがサイバー攻撃に関するテストの最中、未知の脆弱(ぜいじゃく)性を悪用し、隔離された環境から「脱出」。テストの解答に関する情報を保有していると推測し、米AI新興ハギングフェイスのシステムに侵入した。
ハギングフェイスによれば、足場として利用されたのは、米AI新興モーダル・ラブズのサービス。この企業の発表によると、顧客の保有するアプリケーションが侵害されたという。モーダル・ラブズ自身のシステムは侵害されていないとしている。
〔写真説明〕米オープンAI(左)と「チャットGPT」のロゴ(AFP時事)
(ニュース提供元:時事通信社)
防災・危機管理ニュースの他の記事
直近のセミナー・イベント
おすすめ記事
-
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/10/27
-
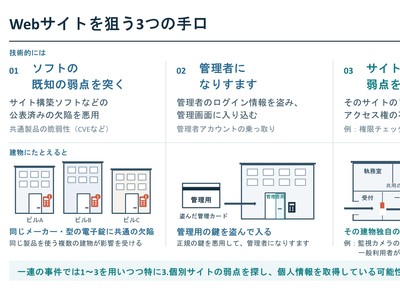
個人情報漏えいはPHP修正で止まらない続発する不正アクセス
Webシステムからの個人情報漏えいが止まらない。企業規模を問わず、不正アクセスによる情報漏えいの公表が相次いでいる。さらに、Webシステムで広く利用されているプログラミング言語PHPの重大な欠陥が公表され、政府が修正対応を呼びかける事態にまで発展した。なぜ今、個人情報の漏えいが急増しているのか。10月7日にいち早く分析結果を公表したマクニカ・セキュリティ研究センターの瀬治山豊氏に話を聞いた。
2026/10/27
-
-
-
-
-
-
-
-






※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方