

2026/11/12
防災・危機管理ニュース

北朝鮮では、暗号資産の奪取が「稼げるツール」として国家の支柱となっている。国連安全保障理事会の北朝鮮制裁委員会専門家パネルの元委員、竹内舞子氏は「優先分野である核・ミサイル開発のさらなる進展に使われている」と指摘。ただ、盗んだ資産は高度に匿名化されており、安保理制裁決議に基づく資産凍結は難航しているのが実情だ。
「サイバー戦は核・ミサイルとともに軍の攻撃能力を担保する万能の宝剣だ」。北朝鮮の金正恩朝鮮労働党総書記はこう強調し、サイバー攻撃を重要戦略に位置付けてきた。
背景には2010年代に強化された国際制裁と、インターネットの普及がある。金融制裁をかいくぐり外貨獲得を目指す北朝鮮にとって、暗号資産の窃取はコストをかけずに莫大(ばくだい)な収益を調達できるうってつけの「貧者の兵器」だった。
韓国情報当局の推定によると、24年当時のハッカー部隊構成員は約8400人。現在はさらに増えたとみられている。
安保理制裁の履行状況を監視する「多国間制裁監視チーム」によれば、北朝鮮が24年に窃取した暗号資産は少なくとも約11億9160万ドル(現在のレートで約1900億円)相当。25年は1~9月だけで約16億4580万ドル(約2600億円)相当に上った。竹内氏によると、北朝鮮の24~25年の統計上の輸出額は年間約5億~6億ドル(約800億~950億円)にとどまり、暗号資産をすべて現金化した場合、いかに大きな収入源となっているかがうかがえる。
竹内氏は、北朝鮮が接近するロシアのウクライナ侵攻終結後を見据え、「他国によらず稼げる暗号資産に今後も注力する」と指摘。「国際社会が対策を進めることも織り込み済みで、新しい技術を使いながら攻撃を続ける」と見通す。
北朝鮮は暗号資産を保管する「ウォレット」を細かく分散させたり、国をまたいで瞬時に資金を移動させたりして摘発を難しくしている。竹内氏は、国ごとに技術的、制度的なばらつきがあり資産の特定はハードルが高いとして、被害を食い止めるには「手口や被害事例を各国が情報提供することが重要だ」と語る。
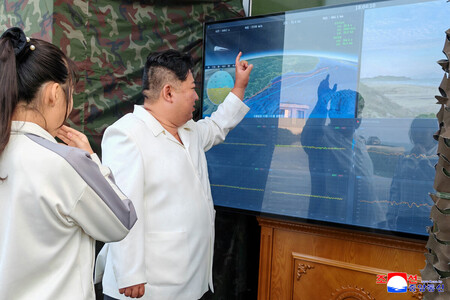
〔写真説明〕新型兵器の実験に立ち会う北朝鮮の金正恩朝鮮労働党総書記=9月20日、場所不明(朝鮮通信・時事)
(ニュース提供元:時事通信社)
防災・危機管理ニュースの他の記事
- タマホーム「本社主導で調査中」=火災保険の不正請求問題
- 木原官房長官「緊張感持って対応」=今季初の鳥インフルで対策会議―政府
- 今季初の鳥インフル確認=亀岡市の養鶏場、20万羽殺処分へ―京都府
- ネット通販の購入誘導規制へ=手数料含む総額表示義務化―EU法案
- 暗号資産奪取、核資金源の「稼げるツール」=対策にハードル、制裁難航―北朝鮮
直近のセミナー・イベント
おすすめ記事
-
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/11/10
-
顧客の声を力に、危機管理の現場を支える
防衛産業に関わる製造業、金融機関、自治体など、高いセキュリティーと確実な情報共有が求められる現場で採用が広がるジャパンメディアシステム(東京都千代田区)のWeb 会議システム「LiveOn」。同社はコロナ禍後の市場変化を乗り越えながら、特定市場をターゲットにしたオンプレミス型製品やウェアラブルカメラへと事業領域を広げ、防災訓練や災害対応の現場を支えている。顧客の声を起点に事業を進化させてきた代表取締役CEO の中野慎二氏に、事業転換の歴史と今後の展望を聞いた。
2026/11/10
-
-
-
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/11/05
-
個人情報漏えいはPHP修正で止まらない続発する不正アクセス
Webシステムからの個人情報漏えいが止まらない。企業規模を問わず、不正アクセスによる情報漏えいの公表が相次いでいる。さらに、Webシステムで広く利用されているプログラミング言語PHPの重大な欠陥が公表され、政府が修正対応を呼びかける事態にまで発展した。なぜ今、個人情報の漏えいが急増しているのか。10月7日にいち早く分析結果を公表したマクニカ・セキュリティ研究センターの瀬治山豊氏に話を聞いた。
2026/10/27
-
-
-
-







※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方