

2019/08/07
拡大するサイバー攻撃の標的

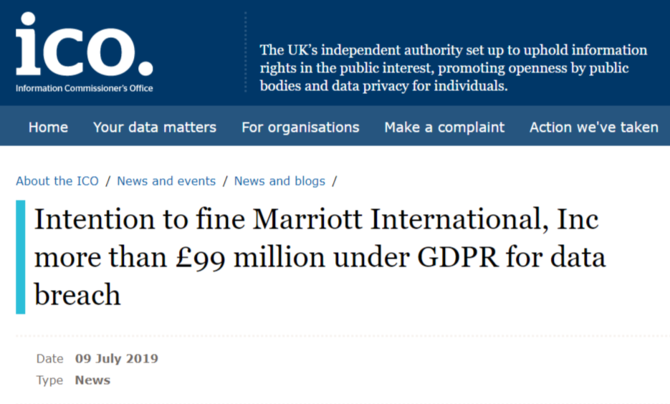
マリオットインターナショナルに制裁金を科すとしたICOのホームページ
ICOは本件に関連して、「GDPRでは、企業・組織は保有する個人情報について責任を負わなければならないことが明確に規定されており、これには、企業買収を行う際には適切なデュー・ディリジェンスを行い、買収対象企業がどのような個人情報を保有しているかに加えて、どのようにそれらの情報が保護されているかを適切に確認・評価することも含まれている」と表明しています。企業買収に伴うサイバーリスクについては、次回の掲載で焦点を置いて考察していきます。
事故発生前に対応すべきこと
さて、マリオットのような情報漏えい事故に備えて、企業が損害防止・軽減のために取り組むべきことは何でしょうか。まずは事故発生前に対応すべきこととして、一般的に考えられるハード・ソフト両面のセキュリティー強化に加えて、最近では以下のような事項の重要性が示されています。
(ア)情報セキュリティーに関する社内規定の策定と周知徹底(従業員教育)および定期的な見直し
(イ)情報漏えい事故発生時の対応計画の策定
(ウ)机上(テーブルトップ)演習による事故発生時の模擬訓練
(エ)企業買収前のサイバーセキュリティーおよび情報保護に関するデュー・ディリジェンスの実施
(オ)機密情報の保管や加工に使用しているシステム(特にウェブサイト上で支払い処理を行うページなど)の定期的なアセスメントおよびセキュリティーテストの実施(システム開発ベンダーとは違う業者を使うことも重要)
(カ)機密情報の保管や加工に使用しているシステムやアプリケーションの、開発段階での脆弱性テスト
(キ)“Threat Hunting”や“Compromise Assessment”といった、侵入形跡の確認テスト
(ク)IR(インシデントレスポンス)リテイナー契約の確保
(ケ)サイバー保険によるリスク転嫁
いくつかについて、少し詳しくご紹介していきましょう。
まずは「(ア)情報セキュリティーに関する社内規定の策定と周知徹底(従業員教育)および定期的な見直し」についてです。“Ponemon Cost of Data Breach Study”は、Ponemon Instituteが毎年発行している情報漏えい被害を受けた企業・組織からのアンケート回答をまとめた報告書です。その2018年版によると、情報漏えいの原因は、約48%が悪意ある(あるいは犯罪者による)攻撃、約27%が人的ミス、残り約25%がシステム障害となっています。この結果からも、ハッカーによる外部からの攻撃に対する防御を高めるだけでは、サイバーセキュリティー対策としては十分ではないことが分かります。マリオットの事例は外部からの攻撃が原因と見られていますが、従業員あるいはシステムベンダーなどによる過失やミスが原因となるケースも多く、情報セキュリティーに関する従業員教育の徹底・強化は不可欠といえます。
次に「(ク)IR(インシデントレスポンス)リテイナー(固定報酬型)契約の確保」ですが、事故発生直後のあらゆる対応を急ぐ状況の中で即座に適切なベンダーを探し、料金や条件について交渉して業務委託契約を締結する、といったプロセスを踏むのは困難です。このような事態を避けるべく、事前にIR(インシデントレスポンス)対応の専門業者とリテイナー契約を結んでおくことが重要です。
事故発生後の対応
さらに、万が一事故が発生してしまった後に、損害の拡大防止や再発防止のためにできることとしては、以下が考えられるのではないでしょうか。
(コ) 対応計画に沿った迅速な対応
(サ) フォレンジックス調査(※)やPR対応の専門業者への依頼
※フォレンジックス調査=不正侵入やセキュリティー侵害の証拠を明らかにするために,原因究明に必要な情報を収集する調査
(シ) 当局に対する迅速な通知
(ス) ステークホルダーに対する適切な情報開示
(セ) 再発防止策の構築、社内規定や対応計画の見直し、従業員教育
「(ス)ステークホルダーに対する情報開示」についてですが、2017年にWannaCryの被害を受けたReckitt Benckiserは、被害の状況や対応策の概要、復旧見込みや想定される損害額について、ステークホルダーに対する発表が迅速かつ適確だったとのことで、アナリストらから高い評価を得ています。この事例以降、サイバーセキュリティー事故の被害を受けてしまったグローバル大企業の多くが、その被害状況について自ら早い時点で公表するという傾向が強くなりました。
最後に、第1回でも触れたように、今年9月のラグビーワールドカップ、10月の天皇陛下の即位礼、来年の東京オリンピック・パラリンピックといった大きなイベントを控える日本は、世界中のハッカーから注目されています。これらのイベントに直接的に関係のある企業・団体のみならず、多くのインバウンド旅行客が利用するホテルも、影響を受ける人の数という点で、ハッカーにとっては魅力的な標的であるという事実があります。ホスピタリティ業においては、ユーティリティーや交通・運輸系インフラと並び、サイバーセキュリティーのさらなる強化が求められています。
(了)
エーオンジャパン株式会社
スペシャリティ部 賠償責任スペシャリスト
鈴木由佳
拡大するサイバー攻撃の標的の他の記事
- 経営の屋台骨を揺るがす大規模損害に備えよ
- 巨額損害を被った実例から学ぶ教訓
- 約3億3900万人分の情報漏洩から学ぶ
- グローバル大企業における最近の巨額な損害事例
直近のセミナー・イベント
おすすめ記事
-
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/09/15
-
-

-

-
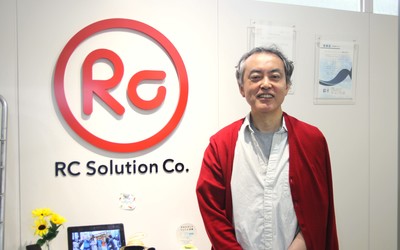
防災は面白くないと広がらない
地震が起きたとき、スマートフォンに通知された情報を頼りに避難を判断することが多いだろう。緊急地震速報の情報から、いまどのように動くべきかを判断できる、そんな身近な危機管理を習慣づけた1 社が、アールシーソリューション(東京都新宿区)だ。2010 年に提供開始したスマートフォンアプリ「ゆれくるコール」は、緊急地震速報を受信できるアプリとして多くのユーザーが利用している。代表取締役の栗山章さんは、数多くのユーザーに防災の重要性を広めてきた一方で、ビジネスとして成り立たせる難しさにも直面してきたという。これまでのサービス開発の経緯や、防災ビジネスへの価値観を聞いた。
2026/09/09
-
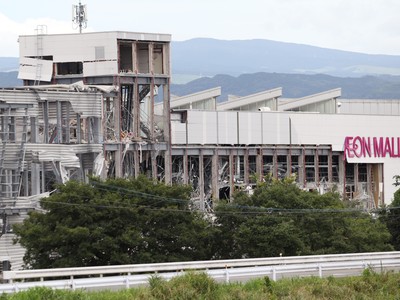
被災施設への再入場判断「戻ってはいけない」では解決しない避難後の問題
大地震が発生し、安全な場所へ避難して一息つくと、人々には「ひとまず危険のピークは過ぎた」という根拠なき安心感が芽生える。そして、さまざまな理由で「避難してきた場所に戻りたい」といった気持ちが生じる。しかし、被害がどの程度なら戻ってよいのかについての明確なルールや事例は、どこを探してもあまり見当たらない。 国には応急危険度判定という仕組みや、施設管理者が建物を緊急点検するための指針などもある。が、これらは避難直後の「戻りたいニーズ」に応える仕組みではない。ここに、避難直後の「再入場」という古くて新しい問題がある
2026/09/09
-
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/09/07
-
-
-
暗黙知を形式知へ、10年の徹底改善が生きた
熊本市の工務店・新産住拓株式会社(小山英文社長)は、2016年の熊本地震や近年相次ぐ豪雨災害を通じて災害対応を磨き上げてきた。発生当日は、約3割の社員が定休日で社長も不在という条件下にもかかわらず、地震発生から50分で社員の安否確認をおおむね完了し、2時間後にはホームページや顧客専用サイトで被害受付を開始した。
2026/08/24







※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方