

巨額損害を被った実例から学ぶ教訓
第3回 M&Aに伴うサイバーリスク
エーオン ジャパン
エーオンジャパンは、世界最大の保険・再保険ブローカーであるエーオングループに属し、日本においては国内の主要損害保険会社と代理店契約を結び、お客様の多種多様なリスクに対して最適・最良な保険プログラムを提供している。また、企業を取り巻くリスクに関わる各種ソリューションサービスも提供しており、最近では特に、グローバル企業のサイバーセキュリティーを強化するためのサービスに力を入れている。
2019/08/29
拡大するサイバー攻撃の標的
エーオン ジャパン
エーオンジャパンは、世界最大の保険・再保険ブローカーであるエーオングループに属し、日本においては国内の主要損害保険会社と代理店契約を結び、お客様の多種多様なリスクに対して最適・最良な保険プログラムを提供している。また、企業を取り巻くリスクに関わる各種ソリューションサービスも提供しており、最近では特に、グローバル企業のサイバーセキュリティーを強化するためのサービスに力を入れている。

第2回では、M&A前に買収対象企業に発生していたサイバー攻撃による個人情報の盗取が買収後に発覚し、大きな損害につながった米ホテル大手マリオット・インターナショナルの事例を解説しました。
■第2回 グローバルホテルチェーンが受けたサイバー攻撃による損害事例
その中で、買収前のリスクや価値の調査活動であるデュー・ディリジェンス(以下、DD)の一環として、サイバーセキュリティーおよび情報保護に関するDDを行うことが、損害の防止と軽減につながるとご紹介しました。実際にそのような商慣行が主に欧米では浸透してきていますが、日系企業が海外の買収対象企業に対してそこまでの広範囲かつ詳細なDDを実施するケースは多くありません。同様に、欧米企業によるM&Aでは広く一般的に行われている「リスクマネジメントと保険プログラム」に関するDDについても、日系企業は実施していないケースが未だに多いようです。
今回は、M&Aに関連したサイバーセキュリティー事故をいくつか追加でご紹介した上で、M&Aに伴うサイバーセキュリティーリスクの管理において、何が重要かを解説していきます。
まずはマリオット以外の事例として、Yahoo! Inc.(現Altaba)のケースをご紹介します。2016年7月、米Yahoo!は検索、広告、ニュース、ファイナンス、スポーツ、メールサービス等の主要事業をVerizon Communicationsに売却することで合意しました。しかしこの合意に基づく交渉期間中に、2013年から2014年に既に発生していた約30億のユーザーアカウントに関わる情報漏えいが発覚し、Yahoo!に対して3種類の訴訟が提起され、Yahoo!(現Altaba)およびYahoo!を買収したVerizonは大きな損害を負うことになりました。
1つ目は、情報漏えいの被害者が損害賠償を求める集団訴訟です。現在までに和解に至った訴訟の和解金は合計で約8500万USドル(約91億円)に及んでいます。2つ目は、取締役および一部の管理職従業員に対して善管注意義務違反、インサイダー取引、不当利得などを申し立てた株主代表訴訟です。これに関しては、今年の4月に、1億1750万USドルでの和解が確定しています。和解額の内訳は、原告側に対する補償が5500万USドル(約59億円)、クレジットカードモニタリング2年分の費用が2400万USドル(約26億円)、原告側の争訟費用が3000万USドル(約32億円)、その他の費用が850万USドル(約9億円)となっています。3つ目は、情報漏えいについて事実を隠ぺいし虚偽の情報を公表していたとして、株主が会社および取締役に対して提起した有価証券訴訟です。これについては8000万USドル(約85億円)で和解が成立しています。
これらの訴訟への対応と並行して、Yahoo!とVerizonの間では買収価額及び条件面に関する再交渉が行われ、当初の価額から3億5000万USドル(約373億円)下げた金額での売却が決定しました。さらに、Yahoo!売却後に社名を変えたAltabaは、米国証券取引委員会から情報漏えいに関する事実を隠ぺいしていたとして3500万USドル(約37億円)の罰金を課され、これを支払っています。
これらの公表されている和解額、諸費用、買収価額の減少分、罰金等を合計すると、Yahoo!(Altaba)は6億6750万USドル(約712億円)の損害を負ったことになります。本件については、仮にVerizonが買収前にサイバーセキュリティーに関するDDを行っていたとしても、情報漏えい自体は既に発生していたため、大部分の損害は防ぐことができなかったかもしれません。しかし買収価額や条件の交渉、さらには買収是非そのものの判断に際して、サイバーセキュリティーに係るDDが重要な要素になるということを認識させられた事件となりました。
拡大するサイバー攻撃の標的の他の記事
おすすめ記事
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/09/15


防災は面白くないと広がらない
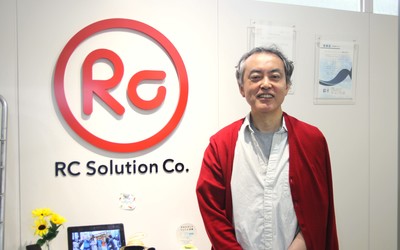
地震が起きたとき、スマートフォンに通知された情報を頼りに避難を判断することが多いだろう。緊急地震速報の情報から、いまどのように動くべきかを判断できる、そんな身近な危機管理を習慣づけた1 社が、アールシーソリューション(東京都新宿区)だ。2010 年に提供開始したスマートフォンアプリ「ゆれくるコール」は、緊急地震速報を受信できるアプリとして多くのユーザーが利用している。代表取締役の栗山章さんは、数多くのユーザーに防災の重要性を広めてきた一方で、ビジネスとして成り立たせる難しさにも直面してきたという。これまでのサービス開発の経緯や、防災ビジネスへの価値観を聞いた。
2026/09/09
被災施設への再入場判断「戻ってはいけない」では解決しない避難後の問題
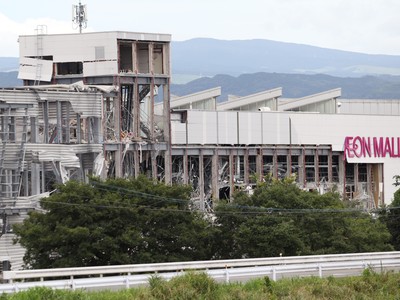
大地震が発生し、安全な場所へ避難して一息つくと、人々には「ひとまず危険のピークは過ぎた」という根拠なき安心感が芽生える。そして、さまざまな理由で「避難してきた場所に戻りたい」といった気持ちが生じる。しかし、被害がどの程度なら戻ってよいのかについての明確なルールや事例は、どこを探してもあまり見当たらない。 国には応急危険度判定という仕組みや、施設管理者が建物を緊急点検するための指針などもある。が、これらは避難直後の「戻りたいニーズ」に応える仕組みではない。ここに、避難直後の「再入場」という古くて新しい問題がある
2026/09/09
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/09/07
暗黙知を形式知へ、10年の徹底改善が生きた
熊本市の工務店・新産住拓株式会社(小山英文社長)は、2016年の熊本地震や近年相次ぐ豪雨災害を通じて災害対応を磨き上げてきた。発生当日は、約3割の社員が定休日で社長も不在という条件下にもかかわらず、地震発生から50分で社員の安否確認をおおむね完了し、2時間後にはホームページや顧客専用サイトで被害受付を開始した。
2026/08/24






※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方