

情報漏えい事故を再発させないために
第15回 オペレーションリスク発生の分析~(内部リスク)
株式会社フォーサイツコンサルティング/
執行役員
2020/04/02
企業をむしばむリスクとその対策
リスクマネジメントプロセスの中に「リスクアセスメント」があります。リスクアセスメントとは、「リスクの特定=企業の目的達成を阻害する、または妨害する可能性あるリスクを発見し、認識し、記述すること」「リスクの分析=リスクのレベルを含め、リスクの性質および特徴を理解すること」「リスクの評価=リスク対応をする、またはしない、対応する場合の選択肢、さらなる分析を行う、などを決定すること」の一連のプロセスを言います。
ここの「リスク分析」や「リスク評価」内の「さらなる分析」に当たって、気を付けたいのは「何を分析するのか?」をよく理解しておくことです。
リスク分析として有名な手法に「なぜなぜ分析」があります。リスクの発生に対して「なぜそれが起こってしまったのか?」を分析し、それを繰り返し行うことによって真の原因を追究していく手法です。この手法はトヨタ自動車が発祥であるため「トヨタ式なぜなぜ分析」や、「なぜ?」を5回繰り返して真の原因を追究することが望ましいとされていることから「なぜなぜ5回」とも言われます。ただし、「なぜ?」は何を問うのか、をよく理解していないと【なぜ?】「機密情報の取り扱いに対しての注意や意識が低い」→【対策】「機密情報の取り扱いに関する社員教育の徹底」として事例のような結果になってしまいます。
リスク分析やリスク評価~さらなる分析~の際に気を付けたいのは「『管理システムの欠陥』がどこにあったためにリスクが発生したのか(し得るのか)?」の視点です。
事例の場合の「なぜ?」は、「なぜ情報漏洩が発生したのか?」を追求していく過程で「どの管理システムに欠陥があるために情報漏洩した(し得る)のか?」を追求しなければなりません。分析のどこかの段階で「なぜデータの持ち出しが必須な業務環境であるにもかかわらず、セキュリティーの甘い状態での持ち出しが可能であったのか?」という「なぜ」に行き着く必要があります。そこで「アクセス制御されていないパソコンが持ち出せる」や「機能制限のないUSBメモリーが使用できる状態になっている」という管理システムの欠陥を探し出さなければ「真の原因」とはなり得ず、再発防止や予防措置にはならないのです。
事例の場合には、例えば「持ち出し用のパソコンをシンクライアント化する」「指紋認証やデータ暗号化USBメモリーを導入し、このUSB以外は使用不可にする仕組みを導入する」といったものが、対策として考えられます。
リスク分析やリスク評価に当たっては、この「管理システムの欠陥」を探していく作業を行わないと、BさんやCさん以外の人間が同じ原因で紛失・盗難に遭い、A社ではまたいつか情報漏えい事故が再発してしまうのです。
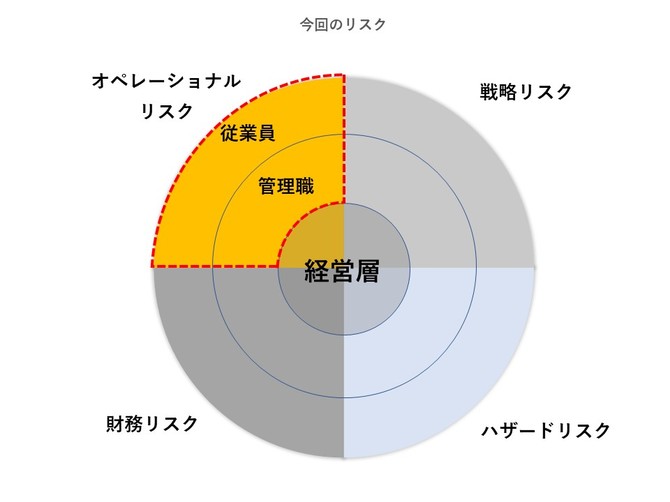
今回のテーマ:「内部リスク」「管理職・一般社員」
企業をむしばむリスクとその対策の他の記事
おすすめ記事
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/11/05
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/10/27
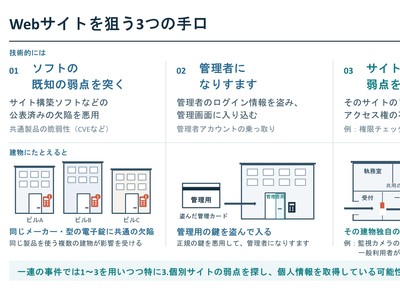
個人情報漏えいはPHP修正で止まらない続発する不正アクセス
Webシステムからの個人情報漏えいが止まらない。企業規模を問わず、不正アクセスによる情報漏えいの公表が相次いでいる。さらに、Webシステムで広く利用されているプログラミング言語PHPの重大な欠陥が公表され、政府が修正対応を呼びかける事態にまで発展した。なぜ今、個人情報の漏えいが急増しているのか。10月7日にいち早く分析結果を公表したマクニカ・セキュリティ研究センターの瀬治山豊氏に話を聞いた。
2026/10/27







※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方