

2026/06/21
防災・危機管理ニュース

オンラインでの証券取引で、安全性が高いとされる認証方法「パスキー」が必須になる。証券口座の乗っ取り事案の発生を受け、対策を強化する狙いだ。ただ、設定の難しさなどから顧客への浸透は難航し、証券各社が対応に追われている。
金融庁や日本証券業協会は昨年、不正取引の急増を受けて指針を改正し、フィッシング耐性がある「多要素認証」を必須化した。大手各社は、生体認証など2種類以上の方法を組み合わせる多要素認証の中でも安全性が高いパスキーの導入を進めており、今月末にはパスキーがないと原則ネット取引ができなくなる見通しだ。
パスキーはスマートフォンやパソコンに「鍵」を保存し、指紋などで認証して鍵を使う仕組み。本人と端末の両方がそろっている必要があるため、フィッシングなどの不正に強い。
ただ、パスキー自体への理解が進まず、特に高齢の投資家を中心に戸惑いも広がっている。投資歴約40年という千葉市の70代女性は「息子に手伝ってもらってなんとか設定できたが、自分では無理」と苦笑いする。
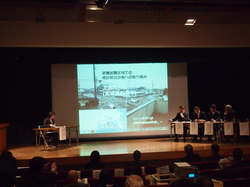
マネックス証券は今月初旬、東京都内でパスキー設定のサポートイベントを開いた。これまで電話で顧客に設定方法などを説明していたが、1時間かけても完了できないケースが相次ぎ、開催を決めたという。
会場には約270人が詰め掛け、来場者からは「乗っ取りがあって不安だった。直接質問できる方が安心」(76歳女性)といった声が上がった。今月末の必須化を目指している楽天証券でも、イベント時に相談ブースを設置するなど、対面での対応を進めている。
〔写真説明〕マネックス証券が開催したパスキーの設定会=9日、東京都中央区
(ニュース提供元:時事通信社)

- keyword
- ネット証券
防災・危機管理ニュースの他の記事
直近のセミナー・イベント
おすすめ記事
-
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/10/27
-
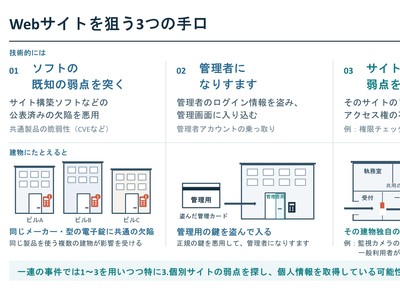
個人情報漏えいはPHP修正で止まらない続発する不正アクセス
Webシステムからの個人情報漏えいが止まらない。企業規模を問わず、不正アクセスによる情報漏えいの公表が相次いでいる。さらに、Webシステムで広く利用されているプログラミング言語PHPの重大な欠陥が公表され、政府が修正対応を呼びかける事態にまで発展した。なぜ今、個人情報の漏えいが急増しているのか。10月7日にいち早く分析結果を公表したマクニカ・セキュリティ研究センターの瀬治山豊氏に話を聞いた。
2026/10/27
-
-
-
-
-
-
-
-









※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方