

「情シス任せ」「コンサル任せ」では終わる
セキュリティで企業価値を測る時代
PRO(有料)会員限定
2026/07/03
インタビュー
日立ソリューションズ 続発するインシデントに提言
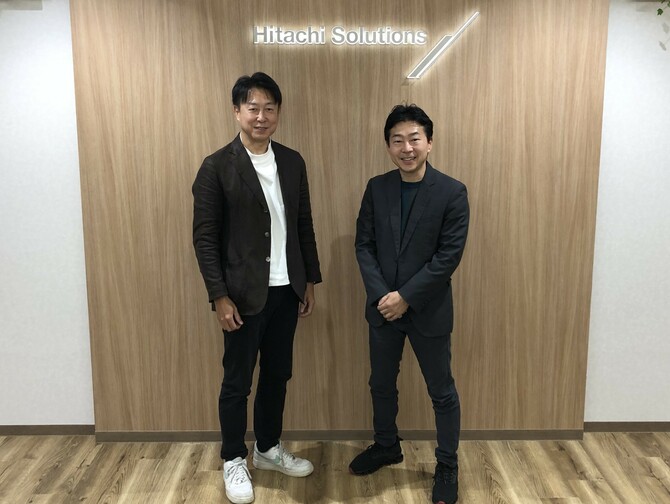
医療、物流、食品、インフラなど、社会機能の維持に欠かせない業種でサイバーインシデントが相次いでいる。事業停止の影響は一企業のビジネスの域を超えサプライチェーン全体に波及。いまやセキュリティは経営の重要課題だ。企業を取り巻くサイバーリスクと求められる対策について、日立ソリューションズ(東京都品川区、森田英嗣社長)でセキュリティ啓発の任に就く扇健一氏と辻敦司氏に聞いた。
――サイバー攻撃によるインシデントが相次いでいます。企業を取り巻く現在のセキュリティ環境をどうみていますか?
扇 端的にいえば、急速に進むDXにセキュリティが追い付いていない。それがいまの環境でしょう。
犯罪者は脆弱性を見つけてどこからでも侵入してきますが、目的はお金を取ること。お金が取りやすいところは経済社会の重要な部分、つまり止まったら困るところです。ゆえに医療、金融、物流、食品、インフラなどの産業が攻撃される。必然的に影響は大きくなるわけです。
現在は大企業だけでなく、サプライチェーンを構成するすべての企業が狙われます。が、個別の攻撃ももちろんある。フィッシングメールでたまたま大企業のID・パスワードが盗めたら、ハッカーにとっては「幸運」です。まず間違いなく販売されますし、それを購入した別のハッカーが標的型メールを送ってくる。引っかかったら侵入されます。
加えて企業の守備範囲も広がっています。業務の垣根を越えてあらゆる情報を統合管理するERP(統合基幹業務システム)のほか、製造業では生産プロセスや製品のライフサイクルを一元管理するMES、PLMといったシステムが導入されている。それらがいまオンプレミスからクラウドに移行しつつあります。
サーバーの負荷と将来的なスケーラビリティを考えてシステムをクラウドに移すのはよいのですが、システムのハイブリッド化は攻撃ポイントを増加させます。以前のように「境界防御」で守ればいいという時代ではない。サーバーそのものを守る対策の導入が進んできています。
ただ、ここで大事なのはシステムの接続部分のリスクアセスメント。さまざまな業務の情報が横串でつながり一元管理されるということは、侵入されたら即終了となりかねません。実際、システムの1カ所が止まったことで事業全体が止まる事態が多発しています。
そのため、つながりのリスクを分割、セグメント化しておく。そうすれば、万が一侵入されても全体が止まるリスクを低減できます。そこが意外と、できているつもりでできていない。「セキュリティ・バイ・デザイン」が徹底されていないということでしょう。
インタビューの他の記事
おすすめ記事
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/11/17
顧客の声を力に、危機管理の現場を支える
防衛産業に関わる製造業、金融機関、自治体など、高いセキュリティーと確実な情報共有が求められる現場で採用が広がるジャパンメディアシステム(東京都千代田区)のWeb 会議システム「LiveOn」。同社はコロナ禍後の市場変化を乗り越えながら、特定市場をターゲットにしたオンプレミス型製品やウェアラブルカメラへと事業領域を広げ、防災訓練や災害対応の現場を支えている。顧客の声を起点に事業を進化させてきた代表取締役CEO の中野慎二氏に、事業転換の歴史と今後の展望を聞いた。
2026/11/10
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/11/05
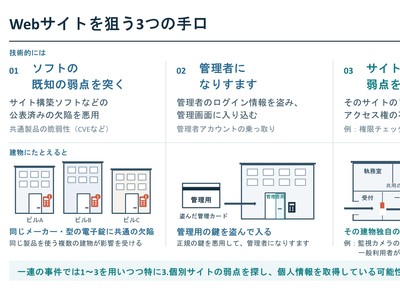
個人情報漏えいはPHP修正で止まらない続発する不正アクセス
Webシステムからの個人情報漏えいが止まらない。企業規模を問わず、不正アクセスによる情報漏えいの公表が相次いでいる。さらに、Webシステムで広く利用されているプログラミング言語PHPの重大な欠陥が公表され、政府が修正対応を呼びかける事態にまで発展した。なぜ今、個人情報の漏えいが急増しているのか。10月7日にいち早く分析結果を公表したマクニカ・セキュリティ研究センターの瀬治山豊氏に話を聞いた。
2026/10/27






※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方