

2026/08/04
防災・危機管理ニュース

中部電力は4日、同社のシステムが不正アクセスを受け、グループ子会社と業務委託先、自治体や取引先などの計約7万4000人の個人情報が漏えいした可能性があると発表した。システムにアクセスするための識別情報が不正に利用されたことが原因で、役職員の電子メールやグループ社員の連絡先情報などが閲覧された可能性がある。
中部電によると、7月29日に第三者機関からの指摘で発覚した。電気やガスの顧客情報の漏えいは確認されていない。身代金要求型コンピューターウイルス「ランサムウエア」による攻撃ではなく、システム障害や電力供給への影響は発生していないという。愛知県警などと連携し調査を進めている。
〔写真説明〕中部電力本店=名古屋市東区
(ニュース提供元:時事通信社)

防災・危機管理ニュースの他の記事
直近のセミナー・イベント
おすすめ記事
-
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/10/27
-
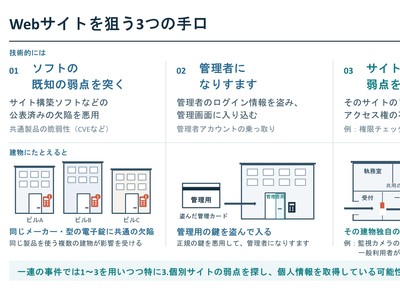
個人情報漏えいはPHP修正で止まらない続発する不正アクセス
Webシステムからの個人情報漏えいが止まらない。企業規模を問わず、不正アクセスによる情報漏えいの公表が相次いでいる。さらに、Webシステムで広く利用されているプログラミング言語PHPの重大な欠陥が公表され、政府が修正対応を呼びかける事態にまで発展した。なぜ今、個人情報の漏えいが急増しているのか。10月7日にいち早く分析結果を公表したマクニカ・セキュリティ研究センターの瀬治山豊氏に話を聞いた。
2026/10/27
-
-
-
-
-
-
-
-







※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方