

2016/06/30
誌面情報 vol55
セキュリティとレジリエンシーの融合

Q3 BCPによりサイバー攻撃の被害は軽減できるでしょうか?
サイバー攻撃にもBCMは有用なことは明らかだ。米国の調査会社、ポネモン・インスティテュート社の発表によれば、2015年にはサイバー犯罪によって全世界で1年あたり4550億ドル以上の損失があり、2000万以上の記録が破壊されている。昨年、米国では9200万人もの医療データの流出が起こった。盗んだデータを「人質」に金銭を要求したケースもある。
データ漏洩による被害はBCMによって低減できる。同社の報告によれば、BCMがなければ1データあたりの平均被害額が161ドルだが、BCMを行っていると147ドル、1データあたりの被害を17ドル抑えるとしている。これはおそらく、早期に対策に移れることなどの効果によるものだと考えられる。
とはいえ、IoTによる社会変革で、これまで以上の素早い反応と回復とが求められてきている。IBMではWatsonに代表されるコグニティブ・コンピュータ(認知科学を取り入れた、自ら考え判断するシステム)を使ったサイバー攻撃対策も進めている。実現すれば、不正なプログラムを検知した際、その被害がどこまで広がるかを直ちに計算し、必要な対策を助言するようなことが可能になる。
Q4 危機管理の担当者は自然災害からサイバー攻撃まで幅広く対応しなくてはなりません。どのような体制を築くべきでしょうか?
危機管理の担当者と情報セキュリティ、レジリエンシー、さらには各事業部門の協力が鍵になる。特に、それぞれの責任者の役割が重要だ。
私たちのアプローチでは、まずBIAによって全体的に業務を見渡し、何を優先して守るかを明らかにする。必要があれば部署や業務内容を飛び越えて、現実に即した対応法を考える。例えば、国や地域の特徴を踏まえた体制などだ。自然災害の多い日本とテロの攻撃対象になったパリではリスクの種類とインパクトは異なる。
危機管理の担当者のうち、高い専門性を備えた人をIBMでは「ディザスター・リカバリーの達人」と呼ぶ。インシデントが起きたときに備え、戦略的に考え、平時からプログラムを繰り返し検証して実効性を高め、セキュリティとレジリエンシーの責任者と共に協力し、新しい効率的なテクノロジーを導入して対応に当たれるのがディザスター・リカバリーの達人の定義である。
とはいえ、常に前進し続けることは簡単ではない。有効とはわかっていても、従来のシステムからの切り替えには誰もが躊躇(ちゅうちょ)する。改めてテストを繰り返す必要性も出てくる。そのため、IBMでは、担当者の実効力を高め、作業負担を軽減できるようクラウドなどのマネージド・サービスでサポートをしている。
Q5 IBMでは、どのような組織内連携を行っているのでしょうか?
レジリエンシーとセキュリティの2つに大別している。私はIBMの社内レジリエンシーの責任者だが、組織横断的にセキュリティとBCPの観点から社員をチェックする立場でもあるから両方の取り組みを理解している。レジリエンシーでは、四半期に一度、体制を評価しテストも行い、スコアカードで標準化している。世界各国でそれぞれのビジネスユニットなどを調査し、IBMとして事業継続に関して統一的で適切な認識を持っているか確認している。
一方、セキュリティでは、システムのセキュリティ環境を守るだけでなく、全社員の教育として、例えばテストでフィッシングメールを社員に送るようなこともする。開くと警告が出るようなテストだ。結果によっては再トレーニングを求める。
事故や災害、ITトラブルがあっても、レジリエンシーとセキュリティは連携を取り合い対応にあたれるようにしている。

誌面情報 vol55の他の記事
直近のセミナー・イベント
おすすめ記事
-
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/11/10
-
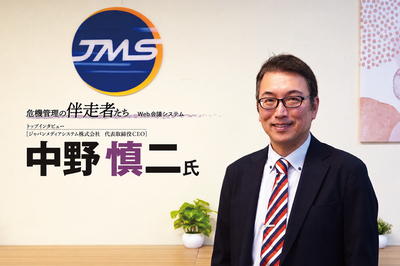
顧客の声を力に、危機管理の現場を支える
防衛産業に関わる製造業、金融機関、自治体など、高いセキュリティーと確実な情報共有が求められる現場で採用が広がるジャパンメディアシステム(東京都千代田区)のWeb 会議システム「LiveOn」。同社はコロナ禍後の市場変化を乗り越えながら、特定市場をターゲットにしたオンプレミス型製品やウェアラブルカメラへと事業領域を広げ、防災訓練や災害対応の現場を支えている。顧客の声を起点に事業を進化させてきた代表取締役CEO の中野慎二氏に、事業転換の歴史と今後の展望を聞いた。
2026/11/10
-
-
-
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/11/05
-
個人情報漏えいはPHP修正で止まらない続発する不正アクセス
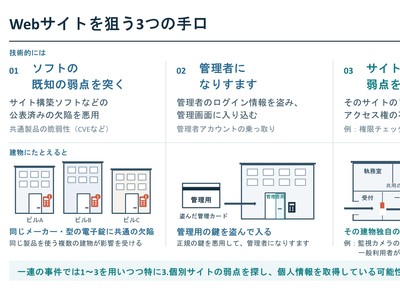
Webシステムからの個人情報漏えいが止まらない。企業規模を問わず、不正アクセスによる情報漏えいの公表が相次いでいる。さらに、Webシステムで広く利用されているプログラミング言語PHPの重大な欠陥が公表され、政府が修正対応を呼びかける事態にまで発展した。なぜ今、個人情報の漏えいが急増しているのか。10月7日にいち早く分析結果を公表したマクニカ・セキュリティ研究センターの瀬治山豊氏に話を聞いた。
2026/10/27
-
-
-
-







※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方