

LANシステム診断サービスについて
攻撃手段は常に進化、定期的実施を
アライドテレシス/
上級執行役員 サイバーセキュリティDevops本部本部長兼Envigilant事業部事業部長
2019/08/26
企業よ、サイバーリスクに備えよ
では、見つかった脆弱性に対してどのような対処をするのか、今回のケースでは、下記の順番で対策を検討します。
以下、各対策について説明しましょう。
上記の措置を行ってから、システム評価および脆弱性診断の再診断を行い、他のネットワークへの接続を許可します。このように脆弱性の箇所が分かっていれば、他のインフラの稼働を止めずに部分的な脆弱性修復作業などを行うことが可能です。
企業よ、サイバーリスクに備えよの他の記事
おすすめ記事
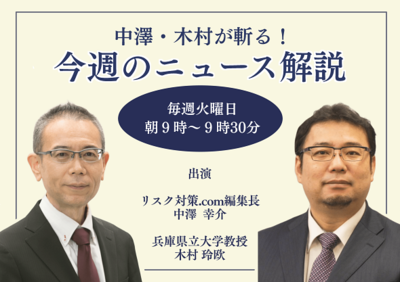
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/09/15


防災は面白くないと広がらない
地震が起きたとき、スマートフォンに通知された情報を頼りに避難を判断することが多いだろう。緊急地震速報の情報から、いまどのように動くべきかを判断できる、そんな身近な危機管理を習慣づけた1 社が、アールシーソリューション(東京都新宿区)だ。2010 年に提供開始したスマートフォンアプリ「ゆれくるコール」は、緊急地震速報を受信できるアプリとして多くのユーザーが利用している。代表取締役の栗山章さんは、数多くのユーザーに防災の重要性を広めてきた一方で、ビジネスとして成り立たせる難しさにも直面してきたという。これまでのサービス開発の経緯や、防災ビジネスへの価値観を聞いた。
2026/09/09
被災施設への再入場判断「戻ってはいけない」では解決しない避難後の問題
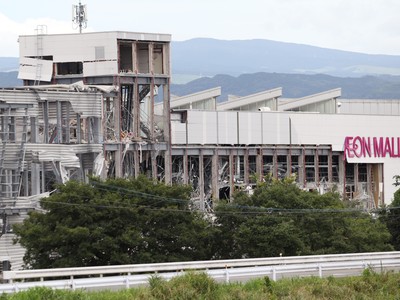
大地震が発生し、安全な場所へ避難して一息つくと、人々には「ひとまず危険のピークは過ぎた」という根拠なき安心感が芽生える。そして、さまざまな理由で「避難してきた場所に戻りたい」といった気持ちが生じる。しかし、被害がどの程度なら戻ってよいのかについての明確なルールや事例は、どこを探してもあまり見当たらない。 国には応急危険度判定という仕組みや、施設管理者が建物を緊急点検するための指針などもある。が、これらは避難直後の「戻りたいニーズ」に応える仕組みではない。ここに、避難直後の「再入場」という古くて新しい問題がある
2026/09/09
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/09/07








※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方