

サイバーセキュリティ対策を無効化する現場
否定できない動機
第87回:エアギャップでのウィルス感染
株式会社フォーサイツコンサルティング/
執行役員
2026/09/24
企業をむしばむリスクとその対策
今回の事例を聞いて、「そこまでずさんな管理、うちではあり得ない」と感じた方もいらっしゃるかもしれません。ですが、実は多くの企業や組織が同じ構造の罠にはまっています。
この問題の本質は、セキュリティ担当者の怠慢ではありません。実質的な「運用の無効化」です。背景には、「エアギャップ(=ネットワークから遮断されている環境)が生む油断」があったのかもしれません。現場では次のような問題があったと考えられます。
①現場無視のサイバーセキュリティ対策
多くの場合、ルールからの逸脱は現場の切実な事情が反映されています。たとえば、ルール外のUSBメモリの利用は「会社指定の正規品は、現場予算に対して高すぎる」といったことが理由です。しかも、多数の従業員が同じ運用をしていたことから、社用USBメモリを使うことが実務上、不便だったのは明らかでしょう。
現場で使える共有のUSBメモリ自体が少なすぎたのか、利用後のデータ消去がなされず利用時のデータ容量が足りないために個人のUSBメモリを使っていたのか、さまざまな理由が考えられるでしょう。また、USBメモリのセキュリティチェックを無効化したことは、「消費される時間が惜しい」から。これらは、納期やコストカットに追われる現場から見れば、当然かもしれません。
②新品への無意識的信頼
ルール外であっても、大手ECサイトでのUSBメモリを購入して利用し、セキュリティスキャンを無効化して利用を続けることは、無意識的な前提として「新品の製品=安全」と思い込んでいたからです。
しかし現実は異なります。昨今は、製造や流通の段階で意図的な悪意(=マルウェア混入や容量偽装)が仕込まれた製品が販売され、問題となっています。
③エアギャップの過信
現場の人間は会社を危険に晒そうと思って、ルールから外れていくのではありません。むしろ「決められた納期に間に合わせたい」「コストを抑えて仕事を前に進めたい」という真面目な動機が原因です。事例では明確な情報はありませんが、閉じているネットワークであるために、ルールから多少外れても安全だと思っていたのかもしれません。
しかしエアギャップ環境下の製造ラインであっても、攻撃される余地は残っています。製造ラインとエアギャップの外を接続するUSBメモリは、その代表格です。
企業をむしばむリスクとその対策の他の記事
おすすめ記事
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/11/05
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/10/27
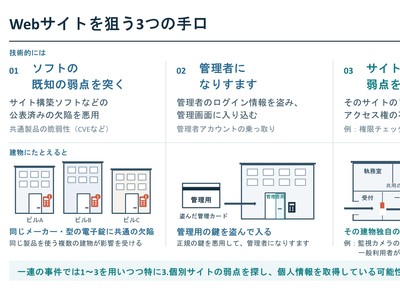
個人情報漏えいはPHP修正で止まらない続発する不正アクセス
Webシステムからの個人情報漏えいが止まらない。企業規模を問わず、不正アクセスによる情報漏えいの公表が相次いでいる。さらに、Webシステムで広く利用されているプログラミング言語PHPの重大な欠陥が公表され、政府が修正対応を呼びかける事態にまで発展した。なぜ今、個人情報の漏えいが急増しているのか。10月7日にいち早く分析結果を公表したマクニカ・セキュリティ研究センターの瀬治山豊氏に話を聞いた。
2026/10/27








※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方