

サイバーセキュリティ対策を無効化する現場
否定できない動機
第87回:エアギャップでのウィルス感染
株式会社フォーサイツコンサルティング/
執行役員
2026/09/24
企業をむしばむリスクとその対策
では、こうした現場での本末転倒な運用を避け、ウイルス感染から閉じたネットワークを守るためには何から始めるべきでしょうか。
まずは、早急に「防御の穴」を埋めましょう。緊急的な対策として、現場で使用しているUSBメモリや可搬記憶媒体のうち、管理台帳に載っていない「出どころ不明のUSB」や「個人の私物」が、引き出しの奥にないかを調べましょう。正規の調達ルート以外で買われた安価なデバイスは直ちに回収して破棄し、管理番号が付与された機器のみを利用する運用を徹底しましょう。
「防御の穴」を埋める緊急対策は、システム部門や現場管理者と一緒に、主要端末のセキュリティソフト設定を抜き打ちで確認することです。「業務の邪魔だから」とスキャン対象から特定ドライブを除外する設定が放置されていないか、新しいデバイスを接続したときに「強制スキャン」が動く仕様になっているかをチェックします。
ただし、「穴」を埋めることは本命ではありません。現場が守れないルールを生んでいる事情を特定することが重要です。先に挙げた①「現場無視のサイバーセキュリティ対策」に似たような事態になっていないでしょうか。
例えば「指定品の申請を出しても手元に届くまで数週間かかる」「指定USBが高額で必要本数を確保できない」「毎回のウイルスチェックで作業が遅れる」といった状況であれば、現場はルールと納期の板挟みになります。時間・コスト・手間のボトルネックを放置したまま「ルールを守れ」と求めても、現場は業務を回すために、別の抜け道を探してしまうでしょう。
製造現場では図面や仕様書、ログデータなどの受け渡しが日常的に発生します。本来は使用後に不要データを削除して再利用すべきですが、他者のデータを誤って消してしまうことへの懸念や、整理する時間がないことからデータが蓄積され、やがて容量不足に陥ります。その結果、「手っ取り早く調達しよう」という行動につながりやすくなります。
そのため、緊急対策後に行う対策として、現場が正規ルートを選びやすい環境を整備することが重要です。最も容易に実行できるのは、あらかじめ動作検証を済ませた指定USBメモリを社内に一定数ストックしておくことです。これで「申請に時間がかかる」「手元に空きUSBがない」といった理由で現場が独自調達に走るリスクを低減できます。
USBの管理方法も改善する必要があります。一定期間(例:7日以上)経過した一時ファイルを自動削除するスクリプトの運用か、または返却時にフォーマットの義務付け、データ消去を徹底させます。これで容量不足のUSBを一掃できます。
USBメモリのスキャンに時間がかかるようなら、PC本体でスキャンさせるのではなく、「データ持ち込み専用の検疫用端末」のような機器を現場に1台置き、そこを通さなければ社内PCに挿せない仕組みを作るのも効果的な手法です。
また、ここまでの対策は、USB利用を前提としてリスクを低減する方法ですが、より抜本的な対策としては、USBそのものへの依存を減らしていくことも検討に値します。この際、将来のリスク低減のための投資として、USBを使用する業務環境からの脱却を検討することも一案です。
例えば、オープン系とクローズ系の境界にファイル受け渡し専用の隔離サーバーを設置する方法があります。外部から持ち込まれたファイルは、まず隔離サーバー上でウイルス検査や無害化処理を受け、安全性が確認されたものだけがクローズ系のネットワークへ転送されます。言わば、データ専用の「保安検査場」を設けるイメージです。
これによってUSBメモリによる受け渡しを減らせるため、感染リスクの低減はもちろん、USB自体の管理・紛失リスクの低減も期待できます。ファイルは自動的にウイルス検査や無害化処理を受け、安全が確認されたものだけをクローズドネットワークへ転送させるシステムです。
外部の環境と閉じているネットワークであっても、人間の運用一つで突破され、ウイルスが蔓延してしまいます。大切だからネットワーク閉じているにもかかわらず、ウイルスに感染すれば被害は、甚大です。
だからといって見てきたように、隔離サーバーの利用を除けば、対策は特別ではありません。USBメモリの利用に限らず、本質は「ルールを作れば安心」ではなく、それが現場でどう運用されているかまで追跡して初めてリスクは下げることができます。無理なく守れるルールを組み立てることが、形骸化を防ぐ生きたリスクマネジメントにつながります。
企業をむしばむリスクとその対策の他の記事
おすすめ記事
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/09/15


防災は面白くないと広がらない
地震が起きたとき、スマートフォンに通知された情報を頼りに避難を判断することが多いだろう。緊急地震速報の情報から、いまどのように動くべきかを判断できる、そんな身近な危機管理を習慣づけた1 社が、アールシーソリューション(東京都新宿区)だ。2010 年に提供開始したスマートフォンアプリ「ゆれくるコール」は、緊急地震速報を受信できるアプリとして多くのユーザーが利用している。代表取締役の栗山章さんは、数多くのユーザーに防災の重要性を広めてきた一方で、ビジネスとして成り立たせる難しさにも直面してきたという。これまでのサービス開発の経緯や、防災ビジネスへの価値観を聞いた。
2026/09/09
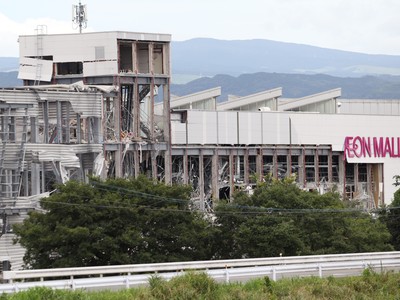
被災施設への再入場判断「戻ってはいけない」では解決しない避難後の問題
大地震が発生し、安全な場所へ避難して一息つくと、人々には「ひとまず危険のピークは過ぎた」という根拠なき安心感が芽生える。そして、さまざまな理由で「避難してきた場所に戻りたい」といった気持ちが生じる。しかし、被害がどの程度なら戻ってよいのかについての明確なルールや事例は、どこを探してもあまり見当たらない。 国には応急危険度判定という仕組みや、施設管理者が建物を緊急点検するための指針などもある。が、これらは避難直後の「戻りたいニーズ」に応える仕組みではない。ここに、避難直後の「再入場」という古くて新しい問題がある
2026/09/09
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/09/07








※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方