

2016/12/18
リオ五輪から学ぶ 日本の危機管理を高めるヒント
特集 1 特別寄稿

1. リオデジャネイロ2016大会の振り返り
公益財団法人 東京オリンピック・パラリンピック競技大会組織委員会 テクノロジーサービス局長 舘 剛司
2016年の夏にリオデジャネイロで開催されたオリンピック・パラリンピック大会は、4年後の東京2020大会に向けた準備を進める東京の組織委員会としては、貴重な実地勉強の機会でした。東京2020大会に導入する情報システムやネットワークを管轄する立場として、筆者もリオ組織委員会の準備状況視察やテクニカルリハーサルへの参加も含め、合計3回現地に渡航しました。まずはそこで見聞きした実態を報告させて頂きます。
1-1. 大会運営の観点
すでに周知のように、事前の心配・懸念にも関わらず大会は大成功を収めました。特にテクノロジーの面では、OBS(Olympic Broadcast Service)による360度カメラ映像撮影の試験的導入、リオ組織委員会による6カ国語対応のモバイルアプリケーションでのリアルタイムの競技結果配信、などが話題になりました。また、限られた予算の制約の中でも、エコロジーのメッセージを込めた開会式のセレモニーや、パラリンピックの戦略的なチケット価格の設定など、効果的・効率的な運営は東京としても学ぶべき点が多々あったと思います。
一方で、大会運営そのものに影響を与えるほどではありませんでしたが、テレビでは放映されていない数々のテクノロジーのトラブルが発生していたのも事実です。具体的には、「過負荷による競技情報システムの一時的ダウン」「インターネット回線のトラブル」「メディア用専用端末のダウン」「電源系のトラブル」などです。主な原因として関係者も認めているのは、予算の制約、人員確保の制約、それらに起因する試験不足、公共インフラサービスの信頼性・安定性の問題などです。
ただし、そのような中でも、ITセキュリティ上の大きな事故もなく競技運営や放送中継がスムーズに運営されたことは注目に値します。これはIOCや放送局、トップスポンサーなど、過去大会での豊富な経験・実績を持つ関係者の努力によるものと、さらに組織委員会側でも、リソースを分散させずに大会用システムとWebサイトの防御対策に特化した、という割り切りも功を奏したと思われます。大会開始前からネット上ではサイバー攻撃の呼びかけが活発であり、実際に米国のArborNetworks社1)によると、大会開会式前後に540Gbpsという最大規模のDDoS攻撃がインターネット上で観測されています。にもかかわらず、組織委員会が運営する大会用WebサイトはCDNなどの対策で守られ、サイトダウンは発生していません。
1-2. 周辺環境の観点
一方で、大会に関連した組織(リオ州、リオ市、ブラジルオリンピック委員会、ブラジルサッカー協会など)や国営企業などのWebサイトも攻撃対象になっていました。被害の詳細は不明ですが、たとえば大会にかかわった建設会社のWebサイトからの個人情報漏えいや、要人(知事、市長、大臣など)の個人情報漏えいなどが報告されています。
ブラジルおよびリオデジャネイロの公共的なIT環境という点では、株式会社サイバーディフェンス研究所、専務理事/上級分析官の名和利男氏のご報告2)によると、2014年のFIFAワールドカップ開催後あたりからラテンアメリカ圏においてサイバー犯罪件数が突出するようになったとのことです。具体的には、2014年にリオデジャネイロの国際空港で確認されたATMスキミングデバイスの改良版が、2016年のリオ大会でも開催場所周辺で確認されたとのことです。また、観光客のクレジットカードを狙う他の手段としてPOSレジも狙われ、マルウェアの感染が発生し多くのクレジットカード情報が流出したようです。さらには、チケット販売の偽サイト、個人情報を摂取する悪意のあるWi-Fiホットスポットなどは大会を契機に相次いで出現したようです。さらにブラジル国内ではありませんが、ドーピング取り締まりに関わる国際機関(世界反ドーピング機関、スポーツ仲裁裁判所など)のサイトも攻撃され、アスリートの個人情報漏えいにつながったのは、広くニュースで取り上げられているとおりです。
つまり、今回の大会でも、大会運営そのものに関わるシステム(ハードターゲット)よりも、その周辺環境(ソフトターゲット)で被害が発生しています。ソフトターゲットだからこそ、どこまで対策を取るべきかの判断が難しいといえます。
2. 東京2020大会に向けた考察
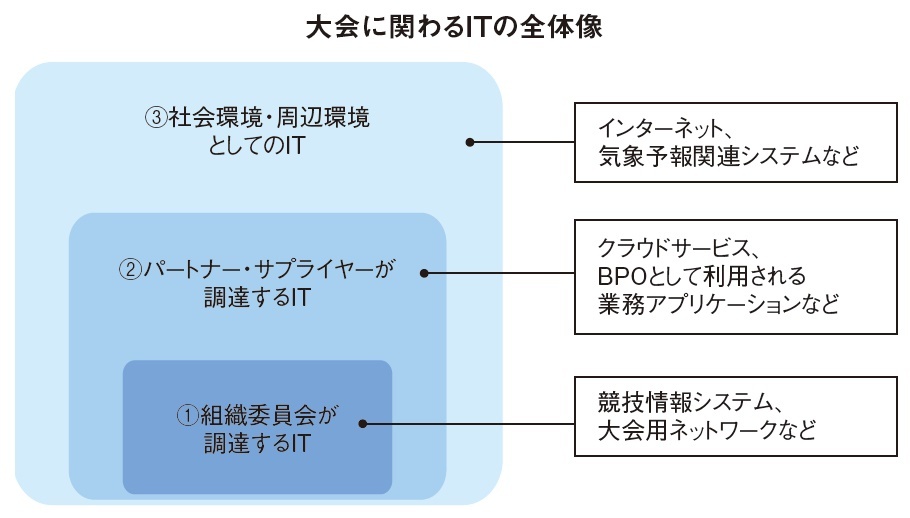
ここで、リオデジャネイロ2016大会での実績・教訓も参考に、大会のITセキュリティに関する考え方を紹介します。まず大会に関わるITは、大きく3つのカテゴリーに分けられます。
①大会運営のために組織委員会が直接調達・利用するIT
競技情報システムや大会用ネットワークなど、組織委員会が責任主体となって設計・調達・運用を行うITは、大会運用のために最も重要な要素です。
②大会運営のためにパートナーやサプライヤーが調達・利用するIT
大会運営の業務アプリケーションとして利用するクラウドサービスやBPO(Business Process Outsourcing)など、組織委員会から委託されたパートナーやサプライヤーが主体となって構築・運用するIT系サービスは、近年の国際的競技大会でもその利用の範囲・規模がますます広がりつつあります。
③大会運営に間接的に影響する社会環境・周辺環境としてのIT
インターネットや気象予報関連システム、公共交通機関の運行情報提供システムなどは、トラブルが発生しても大会運営そのものに与える影響は限定的ですが、関係者への多大な迷惑、観客の移動・輸送に関しての混乱、などの二次的な影響が懸念されます。さらにスポンサー企業や大会開催都市のWebサイトなどがサイバー攻撃の標的にされると、レピュテーションリスクにつながります。
これら3つの領域に対して、ITセキュリティを確保していくために実施すべきアプローチについて紹介します。

リオ五輪から学ぶ 日本の危機管理を高めるヒントの他の記事
- 特集 1 テロ対策チェックリストテロ対策の保安アドバイス
- 特集 1 特別寄稿ITセキュリティについての考察
- 特集 1 特別寄稿大会警備を振り返る
- 特集 1 視察記 ②東京大会はリオの数倍の攻撃が起きる
- 特集 1 視察記 ①シナリオ絞り組織一体で効果的な訓練を
直近のセミナー・イベント
おすすめ記事
-
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/09/15
-
-

-

-
防災は面白くないと広がらない
地震が起きたとき、スマートフォンに通知された情報を頼りに避難を判断することが多いだろう。緊急地震速報の情報から、いまどのように動くべきかを判断できる、そんな身近な危機管理を習慣づけた1 社が、アールシーソリューション(東京都新宿区)だ。2010 年に提供開始したスマートフォンアプリ「ゆれくるコール」は、緊急地震速報を受信できるアプリとして多くのユーザーが利用している。代表取締役の栗山章さんは、数多くのユーザーに防災の重要性を広めてきた一方で、ビジネスとして成り立たせる難しさにも直面してきたという。これまでのサービス開発の経緯や、防災ビジネスへの価値観を聞いた。
2026/09/09
-
被災施設への再入場判断「戻ってはいけない」では解決しない避難後の問題
大地震が発生し、安全な場所へ避難して一息つくと、人々には「ひとまず危険のピークは過ぎた」という根拠なき安心感が芽生える。そして、さまざまな理由で「避難してきた場所に戻りたい」といった気持ちが生じる。しかし、被害がどの程度なら戻ってよいのかについての明確なルールや事例は、どこを探してもあまり見当たらない。 国には応急危険度判定という仕組みや、施設管理者が建物を緊急点検するための指針などもある。が、これらは避難直後の「戻りたいニーズ」に応える仕組みではない。ここに、避難直後の「再入場」という古くて新しい問題がある
2026/09/09
-
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/09/07
-
-
-
暗黙知を形式知へ、10年の徹底改善が生きた
熊本市の工務店・新産住拓株式会社(小山英文社長)は、2016年の熊本地震や近年相次ぐ豪雨災害を通じて災害対応を磨き上げてきた。発生当日は、約3割の社員が定休日で社長も不在という条件下にもかかわらず、地震発生から50分で社員の安否確認をおおむね完了し、2時間後にはホームページや顧客専用サイトで被害受付を開始した。
2026/08/24







※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方