
2017/09/08
防災・危機管理ニュース

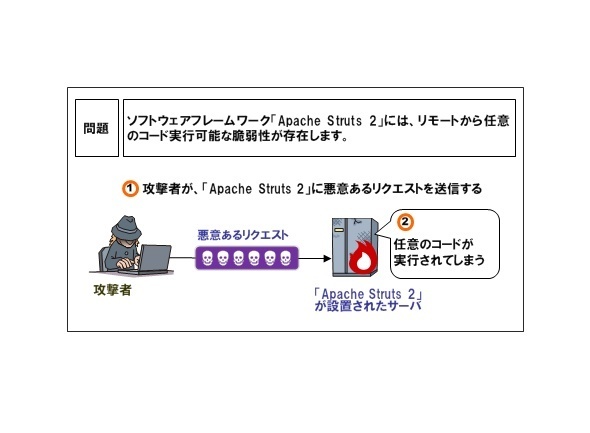
攻撃者による情報搾取などのコードが実行される恐れがある(出典:IPAホームページ)
情報処理推進機構(IPA)は6日、ウェブアプリケーション作成のためのフレームワークである「Apache Struts2」(アパッチ ストラッツ2)の脆弱性に関する注意喚起を行った。RESTプラグイン使用時に、攻撃者による任意のコードが実行されてしまう可能性があるという。3月に問題となった情報搾取のコードが実行される恐れもある。
Apache Struts2は3月にも脆弱性が問題となり、東京都や日本郵便などのサイトへの不正アクセスによる情報流出が起こっている。今回は3月と違い、本体そのものの問題でなくRESTプラグイン使用時の問題だが、IPAでは対策として、動作検証を行ったうえですみやかな最新バージョンへのアップデートを呼びかけている。
■ニュースリリースはこちら
https://www.ipa.go.jp/security/ciadr/vul/20170906-struts.html
■関連記事「Apache脆弱性突き情報流出相次ぐ」
http://www.risktaisaku.com/articles/-/2499
(了)
リスク対策.com:斯波 祐介
- keyword
- IPA
- 情報流出
- サイバー攻撃
- ApacheStruts2
防災・危機管理ニュースの他の記事
直近のセミナー・イベント
おすすめ記事
-
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/10/27
-
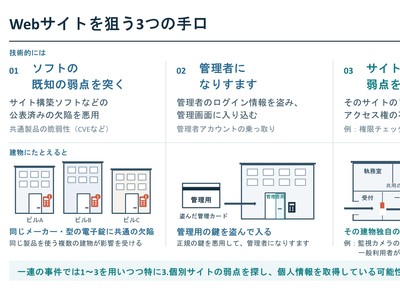
個人情報漏えいはPHP修正で止まらない続発する不正アクセス
Webシステムからの個人情報漏えいが止まらない。企業規模を問わず、不正アクセスによる情報漏えいの公表が相次いでいる。さらに、Webシステムで広く利用されているプログラミング言語PHPの重大な欠陥が公表され、政府が修正対応を呼びかける事態にまで発展した。なぜ今、個人情報の漏えいが急増しているのか。10月7日にいち早く分析結果を公表したマクニカ・セキュリティ研究センターの瀬治山豊氏に話を聞いた。
2026/10/27
-
-
-
-
-
-
-
-






※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方