

2015/01/25
誌面情報 vol47

インタビュー ニュートン・コンサルティング株式会社取締役副社長 勝俣良介氏
地震、豪雨など自然災害に加え、社員の不祥事、個人情報の漏えい、品質不良など、企業をとりまくリスクは多い。企業全体でリスクを捉え、包括的な管理体制を 敷く全社的リスクマネジメント(ERM)が改めて注目を集めている。ERMに取り組む上で、把握しておくべきポイントは何か。ヤフーのERM構築をサポー トし、本誌でも「簡単に理解できるERM講座」を連載しているニュートン・コンサルティングの勝俣良介氏に聞いた。
Q1.なぜ、全社的リスクマネジメント(ERM)に取り組む必要があるのでしょうか?
それは、「企業はなぜ売り上げ目標を立て、達成計画を作り、実行し、見直しをするのでしょう?」という問いかけをするのと一緒です。文字通り、社員一人ひと りに関わる活動であり、全社的に行う活動だからです。何十人、何百人、何千人からなる組織において、みんなが同じ方向に向かって走り、目標を効果的・効率 的に達成するためには、どうしても体系的なアプローチが必要になります。リスクマネジメントも同じです。リスクは、特定の人や部門だけがさらされるもの、 または関与するものではありません。企業や部門、人がさらされるリスク、または冒しかねないリスクを、効果的・効率的にコントロールするためには、やはり 全社的・体系的な取り組みが必要になるわけです。それが全社的リスクマネジメント(ERM)なのです。
とりわけ、現在はグローバル化が 進み企業活動が広範囲にわたり、かつ、サプライチェーンやそこで使われる技術などが複雑化しているため、リスクの見極めが難しくなっている状況です。その 中で、何に対して投資をしてまで対策を講じる必要があるのかを経営・現場が一体となって捉え、分析し、対応していく必要があります。
Q2.対策すべきリスクは増えています。
世の中のリスクが増えたというよりは、企業がグローバル化した結果、リスクにさらされる機会も増えた、ということです。例えば、自動車のピストンリングを製 造するリケンが中越沖地震で被災すると、北米のトヨタの生産までが止まった。グローバルにつながっているが故にグローバルなリスク対策が必要になります。 そこで、リスクを挙げてみると、パンデミックやサイバーテロなどの外部要因から虚偽記載などの内部要因まで次から次へと出てくる。全てのリスク対策を進め ると対応する体制が複雑化し、これまで頼ってきた経験や直感が役に立たず、本当に手当すべきリスクが埋もれてしまう。
Q3.どのようにリスクマネジメントを構築していけばいいのでしょう。
COSO(The Committee of Sponsoring Organizations of the Treadway Commission)は、米国における不正な財務報告などを無くすことを目的に、米国公認会計士協会らにより1985年に設立された委員会の名称です。COSO-ERMは、組織のERM活 動の評価・改善につながる情報提供を目的として、トレッドウェイ委員会支援組織委員会が2004年に公表したERMに関するフレームワークです。2部構成 になっていて、1部のエグゼクティブ・サマリ編は、文字通り経営者向けに本編を総括したものであり、10ページ弱に収められています。2部の本編は、 COSO-ERMキューブを詳細に解説しており100ページ程度からなります。
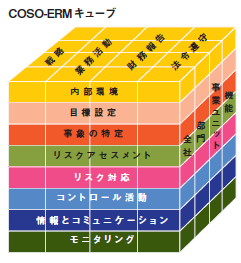
COSO-ERMは、4つの目的(戦略、業務活動、財 務報告、法令遵守)と、それを支える8つの要素(内部環境、目的設定、事象の特定、リスクアセスメント、リスク対応、コントロール活動、情報とコミュニ ケーション、モニタリング)からなるCOSO-ERMキューブが核になります。一見すると複雑なモデルに見えますが、その考え方は実はシンプルで、次のよ うに言い換えることもできます。
「組織の最も上位の目的、つまり経営理念などから、リスクマネジメント方針を定め、必要な体制や基準を 確立し、これに基づいてリスクアセスメントやリスク対応、対策の導入を行い、コミュニケーションを図り、その活動を監視し、レビューし、改善につなげま しょう。そしてどの活動をどう切り出しても構わないから、全てのグループ、部門、会社、子会社……においてそれらがカバーされるようプロセスを確立しま しょう。それがERMです」と。
さて、このフレームワークの使い方には色々ありますが、有効な用途の1つとしては、COSO-ERMキューブの4つの目的と8つの要素をエクセルのような表上に展開させて、自組織の各種リスクマネジメント活動とマッピングさせ、ギャップがないかをみることです。
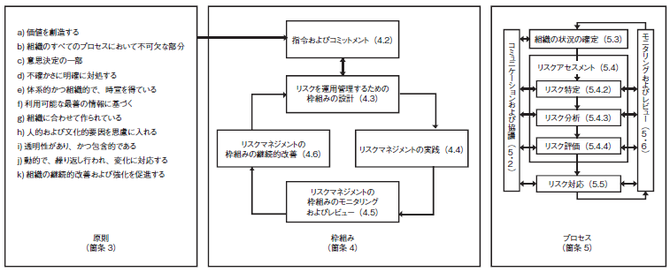
一方、ISO31000は、2009年11月に発行されたリスクマネジメントの国際規格です。日本では翌年に日本工業規格(JIS)に採用されています。全 5箇条24ページから成り、箇条4と5が核になります。箇条4が組織全体の枠組みを示しているとすれば、箇条5は特定のテーマや目的(例:情報セキュリ ティや災害対応など)、グループにおけるリスクマネジメント活動のプロセスを示していると捉えることができます。
こちらも、用途として は規格の各項番と組織の現状を一つひとつ照らし合わせて、どこにミスマッチが存在するかを分析するツールとして使うことができます。また、規格の章構成 は、ERMの流れそのものと言うこともできるため、ERMを構築する際の推進手順として参考にすることもできます。
ISO31000の 最大の特徴は、規格の前段に登場する11の原則(図参照:a〜k)です。「リスクマネジメントは、価値を創造し、保護する」「リスクマネジメントは、全て のプロセスにおいて不可欠な部分である」など、これらの原則を組織のすべての階層で遵守することを強く求めています。リスクマネジメントはともすれば複雑 な分析に走り、目的と手段を見失いがちな分野であることが背景にあるからこその原則であると考えます。
Q4.COSO-ERMとISO31000の違いはどこにあるのでしょうか。
全体的な構成要素のデザインが2次元か3次元かで違うだけで、両者に、本質的な意味での大きな違いはありません。ともに、ERMの目的として「ステークホル ダーへの付加価値の提供」を掲げています。また、ネガティブなリスクだけでなく、ポジティブなリスクもERMの対象になり得るという考え方も同じです。
あくまでCOSO-ERMはフレームワーク、ISO31000は指針なので、体制などを細かくチェックするものではありませんが、どちらも適切なERMの裏づけをするものです。
Q5.こうした分析をするにしても、全社的なリスクをすべて洗い出し分析することは大変な手間です。ERMはどこから手をつければいいのでしょうか。
基本は経営戦略の視点から、トップダウンでリスクを絞り込むのがいいでしょう。日々のオペレーションに関わる細々としたリスクは現場こそ詳しいでしょうが、 会社としてどこに懸念すべきリスクがあり、手当てすべきかは、日頃から全体の舵取りをしている経営者こそ、一番良く分かっているはずだからです。軽めのリ スクマネジメント活動から始めたい、という組織においては、限られた経営資源をどこに最適分配するべきか細かく分析して選ぶよりは、まずは、気にかかって いる2、3のリスクからアプローチするほうが効率的で効果的だと考えています。ヤフーのケースではプロジェクト開始時に最高経営責任者の宮坂氏と最高執行 責任者の川邊氏にインタビューし、重点リスクが地震災害ということが明確になりました。

誌面情報 vol47の他の記事
直近のセミナー・イベント
おすすめ記事
-
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/09/15
-
-

-

-
防災は面白くないと広がらない
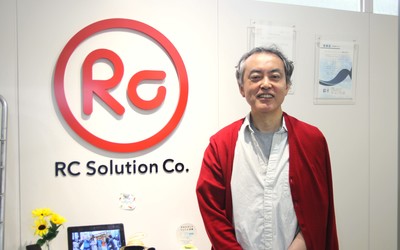
地震が起きたとき、スマートフォンに通知された情報を頼りに避難を判断することが多いだろう。緊急地震速報の情報から、いまどのように動くべきかを判断できる、そんな身近な危機管理を習慣づけた1 社が、アールシーソリューション(東京都新宿区)だ。2010 年に提供開始したスマートフォンアプリ「ゆれくるコール」は、緊急地震速報を受信できるアプリとして多くのユーザーが利用している。代表取締役の栗山章さんは、数多くのユーザーに防災の重要性を広めてきた一方で、ビジネスとして成り立たせる難しさにも直面してきたという。これまでのサービス開発の経緯や、防災ビジネスへの価値観を聞いた。
2026/09/09
-
被災施設への再入場判断「戻ってはいけない」では解決しない避難後の問題
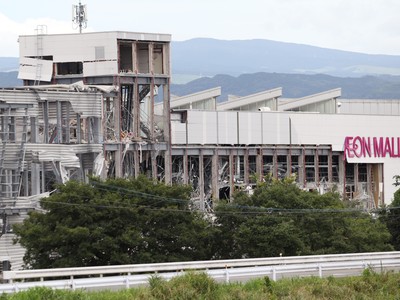
大地震が発生し、安全な場所へ避難して一息つくと、人々には「ひとまず危険のピークは過ぎた」という根拠なき安心感が芽生える。そして、さまざまな理由で「避難してきた場所に戻りたい」といった気持ちが生じる。しかし、被害がどの程度なら戻ってよいのかについての明確なルールや事例は、どこを探してもあまり見当たらない。 国には応急危険度判定という仕組みや、施設管理者が建物を緊急点検するための指針などもある。が、これらは避難直後の「戻りたいニーズ」に応える仕組みではない。ここに、避難直後の「再入場」という古くて新しい問題がある
2026/09/09
-
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/09/07
-
-
-
暗黙知を形式知へ、10年の徹底改善が生きた
熊本市の工務店・新産住拓株式会社(小山英文社長)は、2016年の熊本地震や近年相次ぐ豪雨災害を通じて災害対応を磨き上げてきた。発生当日は、約3割の社員が定休日で社長も不在という条件下にもかかわらず、地震発生から50分で社員の安否確認をおおむね完了し、2時間後にはホームページや顧客専用サイトで被害受付を開始した。
2026/08/24







※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方