

2021/07/30
非IT部門も知っておきたいサイバー攻撃の最新動向と企業の経営リスク

少数の重要なこと
どのようにプレイブックをまとめていけば良いのだろうか。既に具体的な施策のベストプラクティスについては、各ガイダンスなどでも語られているので、ここではその初めの一歩について触れたい。
「少数の重要なことに焦点を絞る」
このことは、組織が全てのリスクを特定して軽減していくためにはリソースが限られているという認識に基づくセキュリティーに関する戦略的アプローチとして、CISA(米国土安全保障省サイバーセキュリティー・インフラストラクチャー・セキュリティー庁)事務局長が同庁のウェブサイト*5でも触れている。そして、自社にとってこの「少数の重要なこと」とは何なのかを明確にするために、リスク評価の実施が有効である。
リスク評価に関しては国際標準化機構(ISO)や米国立標準技術研究所(NIST)などからベストプラクティスやフレームワークなども提示されており、また各種評価ツールやコンサルティングなども提供されているため、比較的取り組みやすい。ここでは、基本的な手順について述べることとする。
まず重要な第一歩は自社の資産を特定すること。これはIT資産もそうだし、個人データや知的財産などのデータもそうだ。 GDPRであれば、まずはデータマッピングという方法で自社の保有する個人データを明確にすることが求められている。そんなことは当に把握できていると思われるかもしれないが、案外IT部門が把握していないIT機器が自社のネットワークに接続されていることはあるし、在宅勤務の推進などでそのようなものが増えているのも実情である。
資産の特定ができたら、それらがどれだけ重要なものであるかを把握する。そして、この資産に対する脅威も特定する。それほど重要な資産ではないが、脅威は異常に高いということであれば、所有しないということも選択肢となり得る。
次に、現在行われている対策やコントロールを特定し、必要に応じて追加の対策などについてもここで検討する。場合によっては所有しないという選択肢もあるので、追加の対策については費用対効果を評価しながら検討できれば、なお良い。
これらのリスク評価を行った上で、有事の際の具体的な対応手順をまとめられると、実践的で効率的かつ効果的なプレイブックを準備することが可能だろう。そして実情との乖離(かいり)が生じないよう継続的な見直しを実施していくことが重要である。
有事の際にどこから着手したらよいのか分からず、早々に最初の24時間が経過してしまうことは案外よくある。平時の今こそ、有事の際について今一度考えていきたい。
出典
*1 https://www.ic3.gov/Media/PDF/AnnualReport/2020_IC3Report.pdf
*2 https://www.wsj.com/articles/fbi-director-compares-ransomware-challenge-to-9-11-11622799003
*3 https://www.whitehouse.gov/briefing-room/presidential-actions/2021/05/12/executive-order-on-improving-the-nations-cybersecurity/
*4 https://www.ncsc.gov.uk/speech/iiea-cyber-threat
*5 https://www.cisa.gov/blog/2021/06/24/bad-practices
本連載執筆担当:ウイリス・タワーズワトソン Cyber Security Advisor, Corporate Risk and Broking 足立 照嘉
非IT部門も知っておきたいサイバー攻撃の最新動向と企業の経営リスクの他の記事
直近のセミナー・イベント
おすすめ記事
-
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/11/10
-
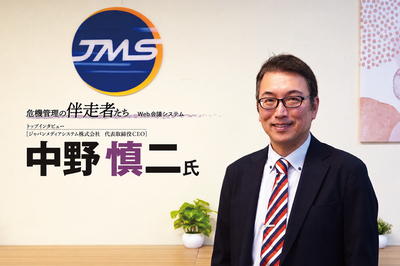
顧客の声を力に、危機管理の現場を支える
防衛産業に関わる製造業、金融機関、自治体など、高いセキュリティーと確実な情報共有が求められる現場で採用が広がるジャパンメディアシステム(東京都千代田区)のWeb 会議システム「LiveOn」。同社はコロナ禍後の市場変化を乗り越えながら、特定市場をターゲットにしたオンプレミス型製品やウェアラブルカメラへと事業領域を広げ、防災訓練や災害対応の現場を支えている。顧客の声を起点に事業を進化させてきた代表取締役CEO の中野慎二氏に、事業転換の歴史と今後の展望を聞いた。
2026/11/10
-
-
-
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/11/05
-
個人情報漏えいはPHP修正で止まらない続発する不正アクセス
Webシステムからの個人情報漏えいが止まらない。企業規模を問わず、不正アクセスによる情報漏えいの公表が相次いでいる。さらに、Webシステムで広く利用されているプログラミング言語PHPの重大な欠陥が公表され、政府が修正対応を呼びかける事態にまで発展した。なぜ今、個人情報の漏えいが急増しているのか。10月7日にいち早く分析結果を公表したマクニカ・セキュリティ研究センターの瀬治山豊氏に話を聞いた。
2026/10/27
-
-
-
-








※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方