

第157回:サプライヤーを狙って侵入するサイバー攻撃の最新動向
ENISA / Threat Landscape for Supply Chain Attacks
合同会社 Office SRC/
代表
2021/09/14
海外のレジリエンス調査研究ナナメ読み!
なお、図2は本報告書で提案されている、サプライチェーン攻撃の分類法(taxonomy)である。まず、サプライチェーン攻撃には必ずサプライヤー(SUPPLIER:最初に侵入される側)と顧客(CUSTOMER:最終的に侵入したい標的)の2者があることを踏まえて、図が左右に分けられている。そして、それぞれに対してどのような攻撃手法を使って侵入(Compromise)したか、どのような資産(Assets)を狙ったか、という観点で分類することが提案されている。
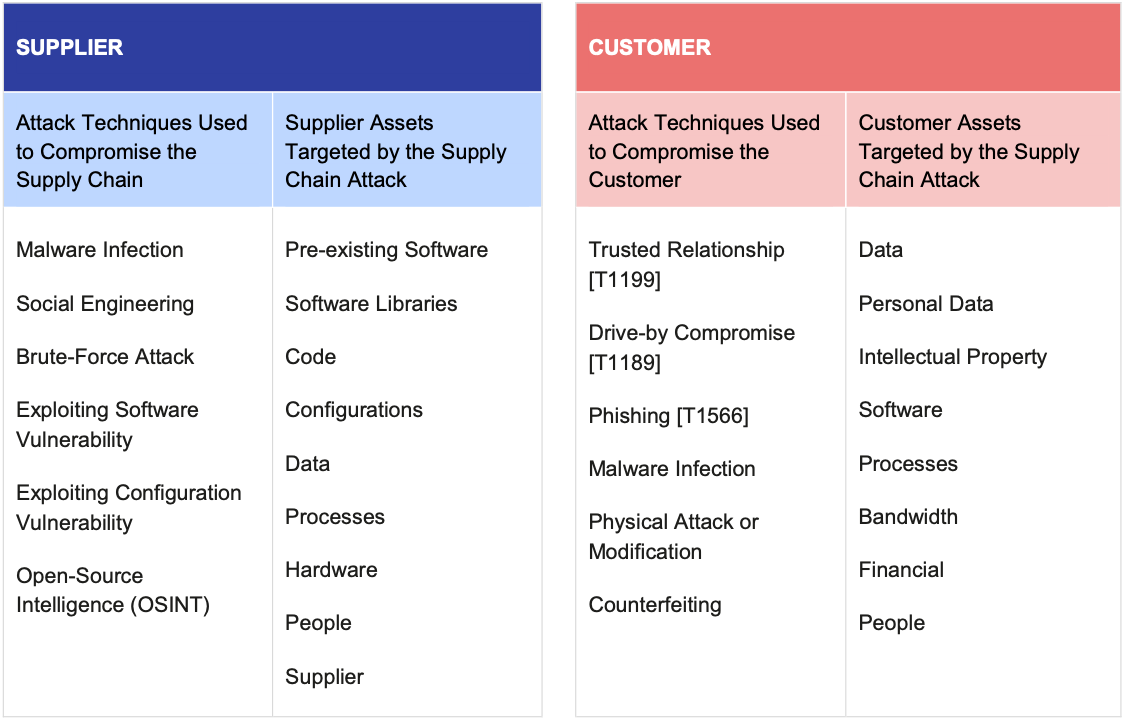
ここで、サプライヤーと顧客との間で、攻撃手法や資産の内容が若干異なることにご注意いただきたい。まず、サプライヤーに対する攻撃手法に関しては、ブルートフォース攻撃や、ソフトウエアの脆弱(ぜいじゃく)性を利用する方法、公開情報から侵入の手がかりとなる方法を見つける方法(Open-Source Intelligence)などが含まれているが、顧客の方にはこれらのような(ある意味で初歩的な)攻撃手法に対しては既に対策済みであると想定されているため、これらが書かれていない。
また、攻撃を仕掛ける側の目当ては顧客組織にあるデータや知的財産(Intellectual Property)、金銭などであり、サプライヤーからこれらを取得しようとは思っていない。したがってサプライヤー側の資産の中で狙われているのは、マルウエアなどを侵入させるために役立ちそうなソフトウエアやコード、顧客のネットワークに侵入する手がかりとなるデータなどである。
本報告書にはサプライチェーン攻撃の事例が24件掲載されているが、個々の事例に対して、図1のような関係図とともに、図2の各列(4つの要素)の中でどれが該当するのかが示されている。実際にどのような攻撃が行われているのかが分かりやすいし、それぞれの例を自社とサプライヤー(もしくは自社と顧客)に置き換えて考えてみると、自社がこのような攻撃を受けるリスクや、自社がとるべき対策など、具体的にイメージできるのではないだろうか。
また、個々の事例などに関する情報が掲載されている外部のウェブサイトのリンクも多数掲載されており、この報告書を足がかりにして、より詳細な情報にアクセスできるという意味でも、使い勝手の良い報告書である。
このような調査分析結果を踏まえて、本報告書の「7. RECOMMENDATIONS」というセクションには、顧客側およびサプライヤー側で実施すべきことが、3ページにわたって記述されている。報告書全体を読む時間がなかったら、ここを読むだけでも十分有用だと思われる。本報告書に掲載されている事例の中には日本での事例も含まれており、これらは決して対岸の火事ではない。多くの読者の皆さまがこのような分野に問題意識を持っていただければと思う。
注1)組織名称は「European Union Agency for Cybersecurity」(欧州連合サイバーセキュリティー機関)だが、略称は旧名称「European Network and Information Security Agency」の略でENISAとなっている。欧州連合(EU)加盟国におけるサイバーセキュリティーを支援する専門機関である。 https://www.enisa.europa.eu/
注2)第152回:EU圏内における通信障害の発生状況(2020年版)
ENISA / Telecom Security Incidents 2020 Annual Report
https://www.risktaisaku.com/articles/-/56748(2021年8月10日掲載)
第111回:EU圏内における通信障害の発生状況
ENISA / Telecom Services Security Incidents 2019 Annual Analysis Report
https://www.risktaisaku.com/articles/-/37113(2020年8月4日掲載)
注3)下記リンク先に特別ワーキンググループの概要とメンバーリストが掲載されている。
https://www.enisa.europa.eu/topics/threat-risk-management/threats-and-trends/ad-hoc-working-group-cyber-threat-landscapes
注4)マルウエア(malware)とは悪意をもって作られたソフトウエアの総称で、コンピューターウイルスやワーム、トロイの木馬、バックドアなどさまざまな種類がある。
注5)ブルートフォース攻撃(brute-force attack)とはあらゆる文字列の組み合わせをパスワードとして入力してログインを試みる方法。
注6)ソーシャル・エンジニアリング(social engineering)とは、ネットワークに侵入するためのパスワードなどの情報を、人から聞く、盗み見るなど、技術的でない方法で入手すること。
海外のレジリエンス調査研究ナナメ読み!の他の記事
おすすめ記事
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/09/15


防災は面白くないと広がらない
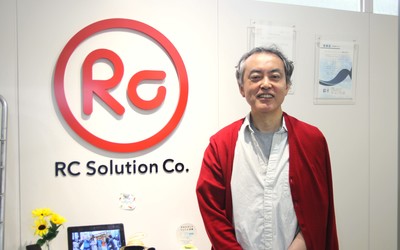
地震が起きたとき、スマートフォンに通知された情報を頼りに避難を判断することが多いだろう。緊急地震速報の情報から、いまどのように動くべきかを判断できる、そんな身近な危機管理を習慣づけた1 社が、アールシーソリューション(東京都新宿区)だ。2010 年に提供開始したスマートフォンアプリ「ゆれくるコール」は、緊急地震速報を受信できるアプリとして多くのユーザーが利用している。代表取締役の栗山章さんは、数多くのユーザーに防災の重要性を広めてきた一方で、ビジネスとして成り立たせる難しさにも直面してきたという。これまでのサービス開発の経緯や、防災ビジネスへの価値観を聞いた。
2026/09/09
被災施設への再入場判断「戻ってはいけない」では解決しない避難後の問題
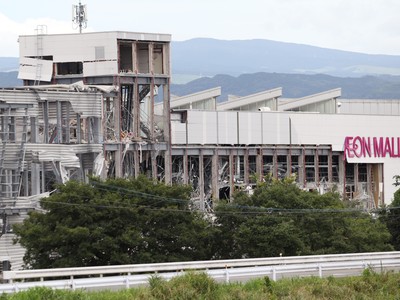
大地震が発生し、安全な場所へ避難して一息つくと、人々には「ひとまず危険のピークは過ぎた」という根拠なき安心感が芽生える。そして、さまざまな理由で「避難してきた場所に戻りたい」といった気持ちが生じる。しかし、被害がどの程度なら戻ってよいのかについての明確なルールや事例は、どこを探してもあまり見当たらない。 国には応急危険度判定という仕組みや、施設管理者が建物を緊急点検するための指針などもある。が、これらは避難直後の「戻りたいニーズ」に応える仕組みではない。ここに、避難直後の「再入場」という古くて新しい問題がある
2026/09/09
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/09/07
暗黙知を形式知へ、10年の徹底改善が生きた
熊本市の工務店・新産住拓株式会社(小山英文社長)は、2016年の熊本地震や近年相次ぐ豪雨災害を通じて災害対応を磨き上げてきた。発生当日は、約3割の社員が定休日で社長も不在という条件下にもかかわらず、地震発生から50分で社員の安否確認をおおむね完了し、2時間後にはホームページや顧客専用サイトで被害受付を開始した。
2026/08/24






※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方