

2017/02/08
講演録
IoT時代におけるサイバー攻撃のシナリオ

近年目立つ標的型攻撃主流
サイバー攻撃の被害はランサムウェアを始めとして様々な形で増えている。サイバー攻撃にはこれまでに2つのターニングポイントがあった。1つは2000年頃で、科学技術庁などのホームページが改ざんされたときだった。想定していた攻撃が実際に日本で起こってしまったことが衝撃だった。
2つ目のターニングポイントは2010年ころ。典型的な例はStuxnetの出現になる。Stuxnetは米国とイスラエルが協力して開発したとされるマルウェアで、イランの核燃料製造用の遠心分離機を破壊した有名なウイルス。イランの核開発を1年以上遅らせたと言われている。WindowsのPCからPCに感染し、普段は何もしないが、遠心分離機の回転を制御するソフトを見つけると動き出す。2011年には三菱重工業へも標的型攻撃が行われた。
2000年ごろと2010年以降では様相が変化している。まずは攻撃目的。当初は改ざんなどでメッセージを残すといったハッカーによる自己PRが中心だった。第2のターニングポイント以降は金や機密情報目的が増えている。犯罪者もハッカー以外にアクティビストという政治的主張者も目立つようになった。
また犯罪者の組織化も進み、国家スパイや産業スパイもいる。標的はITから電力や交通といった重要インフラにまで広がりを見せている。攻撃パターンは不特定多数を対象にしたものから「標的型」という攻撃対象を絞ったものに変わってきている。先ほどのStuxnetによるイランへの攻撃だけでなく、日本年金機構への攻撃もそうだ。
企業化しているハッカー集団
日本年金機構に送られてきたメールは添付ファイルを開けたくなる文面になっており、4名がメールを開封してしまった。感染したPCから、ウイルスは環境を把握した上で、C&Cというサーバーに強制的にアクセスさせて、その環境に最適な攻撃プログラムをダウンロードしてから暴れ出した。最終的には日本年金機構のPCやサーバー31台が感染してしまった。年金番号は基幹システムだけで扱うはずが業務の効率化のため、本来なら無いはずのPC内にあったために流出が拡大してしまった。なかなか足がつかない、高度で組織的な犯罪だったといえる。流出した情報は全部で125万件。対象者は101万人だったと報告されている。
この攻撃の特徴はウイルスの亜種をどんどん作り、ウイルスチェックやワクチンからの攻撃をすり抜けるように改良を重ねている点。そのファイル作成の時間を解析すると、9~12時、14~17時に偏っていた。一般的なの勤務時刻とほぼ一致している。普通、ハッカーの攻撃なら1日中、あるいは夜のみになる。おそらく企業のような組織によるもので、日本より1時間の時差があったことから、その組織の拠点となった国は断定できないが推測はできる。
米国では2015年に同様の攻撃が行われた。米連邦政府の人事管理局がサイバー攻撃を受け、政府機関の職員や契約業者ら2150万人分もの身元調査にかかわる情報が盗まれるという大変な被害を受けた。同年にはドイツでも連邦議会にハッカー攻撃が仕掛けられ、PCの総取り換えを余儀なくされた。サイバー空間では攻撃は簡単だが、守備はとても難しく対策は限られている。
今後はどのようなサイバー攻撃が増えるか。IoT時代となりその前兆のようなものはある。ひとつは被害形態が多様化している。従来は機密性の喪失、つまりは機密情報を盗むことに主眼が置かれていた。これからは完全性や可用性の喪失ということで、情報の書き換えやシステムの停止などを狙うだろう。被害形態の多様化や攻撃対象の多様化、攻撃の多様化が起きる。結果として「機密性」の喪失だけではなく、サイバー攻撃でデータの欠損など「完全性」が崩れ、システムを継続して動かす「可用性」も失われる。

- keyword
- TIEMS
- サイバー攻撃
- サイバーセキュリティ
講演録の他の記事
直近のセミナー・イベント
12/08
リスク総括2026
おすすめ記事
-
-
-
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/11/17
-
-
顧客の声を力に、危機管理の現場を支える
防衛産業に関わる製造業、金融機関、自治体など、高いセキュリティーと確実な情報共有が求められる現場で採用が広がるジャパンメディアシステム(東京都千代田区)のWeb 会議システム「LiveOn」。同社はコロナ禍後の市場変化を乗り越えながら、特定市場をターゲットにしたオンプレミス型製品やウェアラブルカメラへと事業領域を広げ、防災訓練や災害対応の現場を支えている。顧客の声を起点に事業を進化させてきた代表取締役CEO の中野慎二氏に、事業転換の歴史と今後の展望を聞いた。
2026/11/10
-
-
-
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/11/05
-
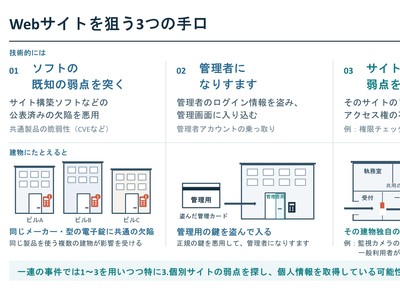
個人情報漏えいはPHP修正で止まらない続発する不正アクセス
Webシステムからの個人情報漏えいが止まらない。企業規模を問わず、不正アクセスによる情報漏えいの公表が相次いでいる。さらに、Webシステムで広く利用されているプログラミング言語PHPの重大な欠陥が公表され、政府が修正対応を呼びかける事態にまで発展した。なぜ今、個人情報の漏えいが急増しているのか。10月7日にいち早く分析結果を公表したマクニカ・セキュリティ研究センターの瀬治山豊氏に話を聞いた。
2026/10/27
-








※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方