

2017/05/26
ランサムウェアと最新セキュリティ情報

経済産業省商務情報政策局サイバーセキュリティ課 企画官 土屋博英氏
経済産業省は2015年に情報処理推進機構(IPA)とともに「サイバーセキュリティ経営ガイドライン」を策定しました。IoTやビッグデータの活用などに伴い、工場などの制御システムがネットワークとつながるなど、企業が管理するさまざまなシステムをネットワークに接続して連携することが一般的になってきました。そのため、情報システムだけでなく、このようなシステムを狙ったサイバー攻撃も、もはや避けられない状況です。しかし、企業自身がその重要性に気づいていないケースも多々見られます。
IPAの調査によるとサイバー攻撃を受けた企業の割合は37.1%。そのうち27.9%は攻撃を受けたが被害はなかったと答えていますが、9.2%は実際に被害を受けています。一方で米セキュリティ企業ファイア・アイの調査では7割の組織が外部から指摘されて、はじめてインシデントに気づいたとのデータもあり、サイバー攻撃を受けても自分たちで気づくのは難しいことを示しています。
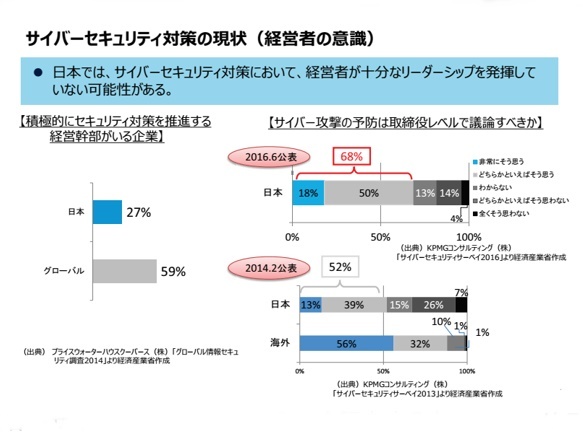
経営者のサイバーセキュリティ意識を調査すると、セキュリティ対策を推進する経営幹部がいる企業は日本で27%、グローバルなら59%です。また、サイバー攻撃の予防を取締役会で議論すべきと答えたのは「どちらかといえば」を含めても68%であり、まだまだリスク認識が足りないと言えます。
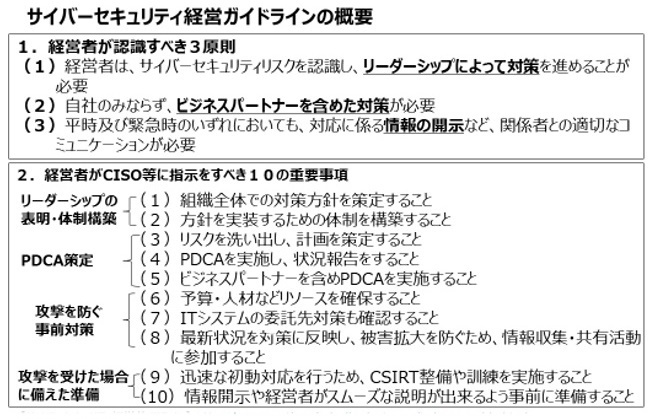
ガイドラインで提示した経営者が認識すべき原則は1.経営者は、サイバーセキュリティリスクを認識し、リーダーシップによって対策を進めることが必要2.自社のみならず、ビジネスパートナーを含めた対策が必要3.平時および緊急時のいずれにおいても、対応に係る情報の開示など、関係者との適切なコミュニケーションが必要の3つです。
1.は企業がITを利活用するうえで、サイバー攻撃は避けられないリスクとなっており、経営戦略としてセキュリティ投資は必要不可欠であり、経営者の責務だという認識を持つこと。
2.は子会社や系列会社、取引先がサイバー攻撃を受け、自社の重要な情報が流出することも考えられます。サプライチェーンのビジネスパートナーも含めたセキュリティ対策を考える。
3.はサイバーセキュリティリスクや対策、対応に関連する情報の開示などを含めた関係者との適切なコミュニケーションは、ステークホルダーの信頼の醸成にもつながります。インシデントが発生した場合だけでなく日ごろから適切な開示を行うことが必要となります。
【サイバーセキュリティ経営ガイドライン】 http://www.meti.go.jp/policy/netsecurity/mng_guide.html

ランサムウェアと最新セキュリティ情報の他の記事
直近のセミナー・イベント
おすすめ記事
-
-
-
-
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/09/15
-
-

-

-
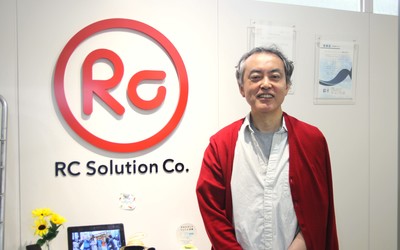
防災は面白くないと広がらない
地震が起きたとき、スマートフォンに通知された情報を頼りに避難を判断することが多いだろう。緊急地震速報の情報から、いまどのように動くべきかを判断できる、そんな身近な危機管理を習慣づけた1 社が、アールシーソリューション(東京都新宿区)だ。2010 年に提供開始したスマートフォンアプリ「ゆれくるコール」は、緊急地震速報を受信できるアプリとして多くのユーザーが利用している。代表取締役の栗山章さんは、数多くのユーザーに防災の重要性を広めてきた一方で、ビジネスとして成り立たせる難しさにも直面してきたという。これまでのサービス開発の経緯や、防災ビジネスへの価値観を聞いた。
2026/09/09
-
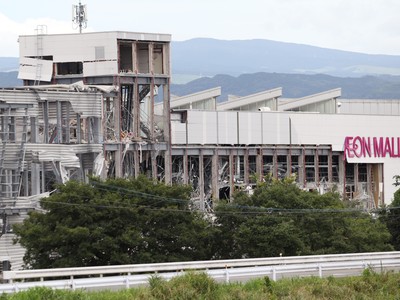
被災施設への再入場判断「戻ってはいけない」では解決しない避難後の問題
大地震が発生し、安全な場所へ避難して一息つくと、人々には「ひとまず危険のピークは過ぎた」という根拠なき安心感が芽生える。そして、さまざまな理由で「避難してきた場所に戻りたい」といった気持ちが生じる。しかし、被害がどの程度なら戻ってよいのかについての明確なルールや事例は、どこを探してもあまり見当たらない。 国には応急危険度判定という仕組みや、施設管理者が建物を緊急点検するための指針などもある。が、これらは避難直後の「戻りたいニーズ」に応える仕組みではない。ここに、避難直後の「再入場」という古くて新しい問題がある
2026/09/09
-
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/09/07






※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方