

2017/02/08
講演録
サイバー攻撃の予防と対応策/未然防止とCSIRTなどについて

セキュリティ意識甘い日本企業
近年のサイバー攻撃は、巧妙化・高度化し、システマティックに実行される。攻撃の目的も、金銭目的、機密情報の窃盗などから国家による他の組織活動の妨害などにまで拡大。米大統領選で他国が介入したというレポートも出ている。IoTの世界では自動車や航空機、人工衛星なども攻撃対象となってきておりリスクは増大している。昨年は米国のサイバーセキュリティのカンファレンスで、人工衛星のハッキングが簡単にできるという報告があった。
情報セキュリティに関する2016年の動向では、組織が対象だと標的型攻撃が、個人ではインターネットバンキングやクレジットカードの不正利用といった金銭を狙った犯行が多いと報告されている。標的型攻撃では日本年金機構やJTB、富山大が被害にあった事例が有名である。攻撃者は事前調査をしっかり行った上で攻撃する。「やりとり型」といって、関係者を装って担当者と複数回メールのやりとりを行う。質問書と題して添付ファイルを送り、そこにマルウェアをしのばせる。このようなやり方でコンピューターをのっとり、個人情報を盗むのだ。
人は、だめだと言っても添付ファイルを開けてしまう傾向にあり、100%感染を防ぐのは難しい。自然災害とも通じるが、感染した後の被害の極小化や再発防止を考えねばならない。インシデント対応やログ解析をしっかり実施する必要があるほか、対応する組織をしっかり作るべきである。しかし、日本の中小企業ではサイバーセキュリティへの投資が全く拡大していない。サイバーセキュリティ保険についても、日本では複数社で提供しているが、米国では100社以上あり市場規模が大きい。
NTTの高度な暗号技術
2016年2月、Operation Dust Stormというレポートが公表された。その中には重要インフラを狙うサイバー攻撃が2010年から行われ、日本もターゲットになっているという記述がある。対象は電力や石油、ガス、金融、交通、建設といった分野の関連民間企業だ。被害はよくわからないが、攻撃されているのは間違いない。2015年12月23日、少なくともウクライナの電力会社3社がサイバー攻撃を受けた。そのうちの1社では27変電所が停止し、103都市で全域停電、186都市が一部停電したと発表された。ほかの会社も30変電所が停止し、8万世帯が停電したと発表している。民間の調査報告だが、マルウェアのブラックエナジーの亜種が使われたことや、スピアフィッシングメール攻撃でネットワークに侵入したこと、さらにロシアのハッキンググループの関与などが記載された。
さらに昨年1月はウクライナの空港の管制制御システムにもマルウェアによる攻撃があったが、すぐに検知されて大事には至らなかった。また、改めて電力会社に対するgcatバックドアを用いたスピアフィッシング攻撃が行われていることなどが報告されている。スイスでは国営軍需産業RUAG社でマルウェアが検知された。昨年1月に検知されたが、少なくとも2014年9月から侵害されていたようだ。また、防衛市民保護スポーツ省に対しても類似した攻撃が観測され、これにはロシアの関与が疑われている。スウェーデンでは2014年に航空管制システムに攻撃があり、システムダウンにより終日フライトがキャンセルされた。軍も2016年にウェブサーバがジャックされた。英国では鉄道ネットワークが過去1年間に少なくとも4回のサイバー攻撃を受けていたことも明らかになっている。
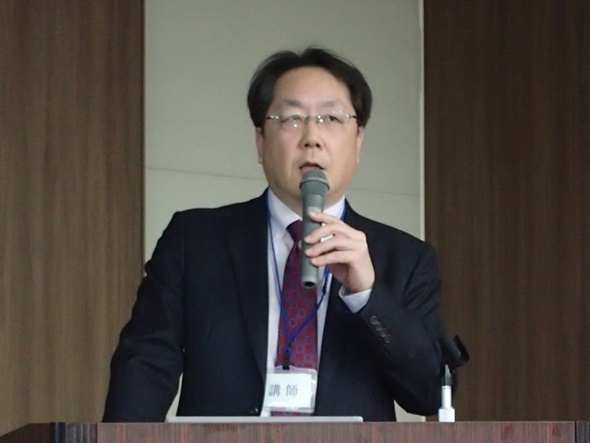
私はNTT持株会社のセキュアプラットフォーム研究所に在籍している。ここには220名ほどが所属しセキュリティに関する研究を行っており、NTT東西、NTTコミュニケーションズ、NTTデータ、NTTドコモのサービス向上に役立っている。研究所は世界最先端の暗号技術を20~30年研究している。これとサイバー攻撃対策技術をコアにして、情報を危機対応に使えるようインテリジェンス化する研究も行っている。また、CSIRT(サイバー攻撃対応組織)を運営している。暗号技術には注力しており、例えば、絶対に盗聴できない電話をスノーデン事件をきっかけに作った。

- keyword
- TIEMS
- サイバー攻撃
- サイバーセキュリティ
講演録の他の記事
直近のセミナー・イベント
おすすめ記事
-
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/09/15
-
-

-

-
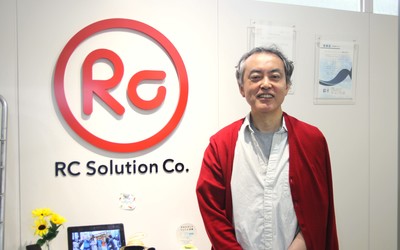
防災は面白くないと広がらない
地震が起きたとき、スマートフォンに通知された情報を頼りに避難を判断することが多いだろう。緊急地震速報の情報から、いまどのように動くべきかを判断できる、そんな身近な危機管理を習慣づけた1 社が、アールシーソリューション(東京都新宿区)だ。2010 年に提供開始したスマートフォンアプリ「ゆれくるコール」は、緊急地震速報を受信できるアプリとして多くのユーザーが利用している。代表取締役の栗山章さんは、数多くのユーザーに防災の重要性を広めてきた一方で、ビジネスとして成り立たせる難しさにも直面してきたという。これまでのサービス開発の経緯や、防災ビジネスへの価値観を聞いた。
2026/09/09
-
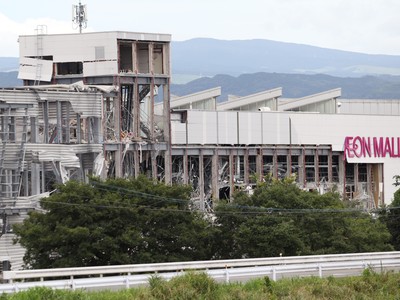
被災施設への再入場判断「戻ってはいけない」では解決しない避難後の問題
大地震が発生し、安全な場所へ避難して一息つくと、人々には「ひとまず危険のピークは過ぎた」という根拠なき安心感が芽生える。そして、さまざまな理由で「避難してきた場所に戻りたい」といった気持ちが生じる。しかし、被害がどの程度なら戻ってよいのかについての明確なルールや事例は、どこを探してもあまり見当たらない。 国には応急危険度判定という仕組みや、施設管理者が建物を緊急点検するための指針などもある。が、これらは避難直後の「戻りたいニーズ」に応える仕組みではない。ここに、避難直後の「再入場」という古くて新しい問題がある
2026/09/09
-
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/09/07
-
-
-
暗黙知を形式知へ、10年の徹底改善が生きた
熊本市の工務店・新産住拓株式会社(小山英文社長)は、2016年の熊本地震や近年相次ぐ豪雨災害を通じて災害対応を磨き上げてきた。発生当日は、約3割の社員が定休日で社長も不在という条件下にもかかわらず、地震発生から50分で社員の安否確認をおおむね完了し、2時間後にはホームページや顧客専用サイトで被害受付を開始した。
2026/08/24







※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方