

2014/04/09
防災・危機管理ニュース

-->
1.2個人情報漏えい時の影響
個人情報が漏えいした場合、一般的には以下のような手順に従って対応がなされる。漏えい事件の規模にもよるが、これらの対応は通常業務と並行して実施されるため、大企業においては大きな負荷が掛かるとともに、その対応費用も高額に上ると考えられる。
これに対し、中小企業の場合、大企業と比べて保有する情報量が少ない場合が多く、損害賠償額を含めた対応費用は相対的には高額にはならない場合が多いと考えられる。
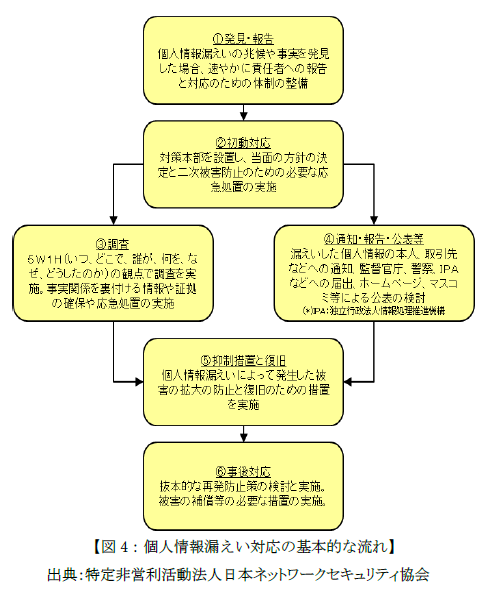
<図4における各対応時の想定コスト>
②初動対応:体制構築に関する費用
③調査:漏えい原因究明・ログ解析等システム分析に関する費用(数百万円)等
④通知・報告・公表等:コールセンター開設費用・それに伴う人件費(数百万円)、電話代(数十万円)、お詫び状の作成・発送費用(100円程度/人)、新聞広告出稿費用(全国紙4紙に1/3面で約800万円)等
⑤抑制措置と復旧:再発防止対策費用(数百万円)等
⑥事後対応:金券等のお詫び対応費用(義務ではないが、500円/人程度が支払われるケースも見受けられる)等
| *平均損害賠償額:漏えい事件:3787万円/件、5万7710円/人 出典:特定非営利活動法人日本ネットワークセキュリティ協会「2012年情報セキュリティインシデントに関する調査報告書(上半期速報版)」 |
2.情報漏えいの原因と対策
2.1ヒューマンエラー
マスコミにおいては、サイバー攻撃による個人情報の漏えいが大きく報じられるが、研究情報や製品情報ならびに取引先の情報などの重要情報が、ヒューマンエラーやサイバー攻撃を受け漏えいするケースも存在する。これらの情報も個人情報と同様、社外に流出すると、自社への信用を失墜させたり、取引停止や新規事業の断念などの危機的事態にも陥りかねない。
以下で、ヒューマンエラーのパターン別にとるべき対策について述べるが、情報セキュリティ対策という観点からは、個人情報とその他の重要情報において大きな差異はなく、企業が保有する情報に共通してあてはまるものとしてお読みいただきたい。
原因1:管理ミス
「管理ミス」による情報漏えいとは、作業手順の誤りや、情報の公開・管理ルールが明確化されていなかったために漏えいすることをいう。例えば、情報の受け渡し確認が不十分で紛失した、適切な管理がなされず誤って情報を廃棄したなどのケースが挙げられる。
<対策>
・事務所へ無許可の人が立ち入りできないようにする。
・情報の受け渡しの際には、台帳を作成し、受け渡し確認を取るとともに記録を保管する。
・取り扱う情報に保管期間を決め、定期的に情報の棚卸を実施し、不要な情報は廃棄する。
・起動中のPCを他の人が利用できる状態で席を離れない(離席時はパスワードロックをする)。
・各端末にはウィルス対策ソフトを導入のうえ、常にソフトウェアを更新する。
・情報管理に関する教育(従業員の意識付け)を定期的に実施する。など
原因2:誤操作
「誤操作」による情報漏えいとは、あて先の書き間違えや操作ボタンの押し間違えなど、人間のオペレーションミスにより生じる情報の漏えいのことをいう。例えば、あて先間違いによる電子メール・ファクシミリの誤送信、郵便の誤送付、などが挙げられる。
<対策>
・郵便物の発送に関わる作業は、一定の広さがある作業台等で実施する。また、作業中の割り込み作業を禁止する。拠点間のファクシミリ通信は内線化するか、番号を短縮登録する(登録時に、テスト通信を実施する)。
・ファクシミリ送信時は、複数人立会いのもと送信する。
・電子メール(Outlook使用時)のあて先入力を行う場合は、オートコンプリート機能は利用しない(設定を無効にする)。または、連絡帳の「表示名」を利用し、送信前のあて先チェックを容易にする。
・送信ボタンを押した後、数分間は送信ボックスに留まった後に発信されるよう設定する。
・メールで送付する添付ファイルはパスワード設定や暗号化を行う。など
原因3:紛失・置忘れ
「紛失・置忘れ」による情報漏えいとは、「持ち出し許可を得た情報を、個人のミスにより持ち出し先や移動中に忘れたり、紛失したりすることで生じる情報漏えい」のことをいう。例えば、電車、飲食店など外部の場所において、設計図・PC・情報媒体等を紛失する、などが挙げられる。「紛失・置忘れ」については、個人の危機感や性格によるところが大きく、事件を発生させないためには情報を持ち出させない、という方法が最も効果的であるが、その一方で、日常業務を遂行する上での妨げになるため、一律持ち出させないということはなかなか難しい。このため、万一紛失・置忘れが発生した場合も、第三者がその情報にアクセスできないように、以下のような対策を講じることが考えられる。
<対策>
・PCやデータを持ち出す際には承認制とする。
・従業員におけるUSBメモリの使用禁止または使用制限を行う。
・持ち出し用PCにはBIOSパスワード、システムパスワード、ハードディスクの暗号化ならびにファイルの暗号化を行う。など

- keyword
- ITセキュリティ
防災・危機管理ニュースの他の記事
直近のセミナー・イベント
おすすめ記事
-
中澤・木村が斬る!今週のニュース解説
毎週火曜日(平日のみ)朝9時~、リスク対策.com編集長 中澤幸介と兵庫県立大学教授 木村玲欧氏(心理学・危機管理学)が今週注目のニュースを短く、わかりやすく解説します。
2026/09/15
-
-

-

-
防災は面白くないと広がらない
地震が起きたとき、スマートフォンに通知された情報を頼りに避難を判断することが多いだろう。緊急地震速報の情報から、いまどのように動くべきかを判断できる、そんな身近な危機管理を習慣づけた1 社が、アールシーソリューション(東京都新宿区)だ。2010 年に提供開始したスマートフォンアプリ「ゆれくるコール」は、緊急地震速報を受信できるアプリとして多くのユーザーが利用している。代表取締役の栗山章さんは、数多くのユーザーに防災の重要性を広めてきた一方で、ビジネスとして成り立たせる難しさにも直面してきたという。これまでのサービス開発の経緯や、防災ビジネスへの価値観を聞いた。
2026/09/09
-
被災施設への再入場判断「戻ってはいけない」では解決しない避難後の問題
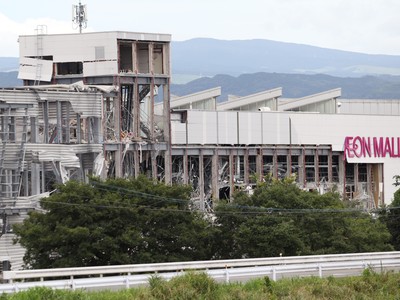
大地震が発生し、安全な場所へ避難して一息つくと、人々には「ひとまず危険のピークは過ぎた」という根拠なき安心感が芽生える。そして、さまざまな理由で「避難してきた場所に戻りたい」といった気持ちが生じる。しかし、被害がどの程度なら戻ってよいのかについての明確なルールや事例は、どこを探してもあまり見当たらない。 国には応急危険度判定という仕組みや、施設管理者が建物を緊急点検するための指針などもある。が、これらは避難直後の「戻りたいニーズ」に応える仕組みではない。ここに、避難直後の「再入場」という古くて新しい問題がある
2026/09/09
-
リスク対策.PROライト会員用ダウンロードページ
リスク対策.PROライト会員はこちらのページから最新号をダウンロードできます。
2026/09/07
-
-
-
暗黙知を形式知へ、10年の徹底改善が生きた
熊本市の工務店・新産住拓株式会社(小山英文社長)は、2016年の熊本地震や近年相次ぐ豪雨災害を通じて災害対応を磨き上げてきた。発生当日は、約3割の社員が定休日で社長も不在という条件下にもかかわらず、地震発生から50分で社員の安否確認をおおむね完了し、2時間後にはホームページや顧客専用サイトで被害受付を開始した。
2026/08/24







※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方