
SDNを使ったセキュリティソリューション
企業や制御システム保護に有効
アライドテレシス/
上級執行役員 サイバーセキュリティDevops本部本部長兼Envigilant事業部事業部長
2019/05/28
企業よ、サイバーリスクに備えよ
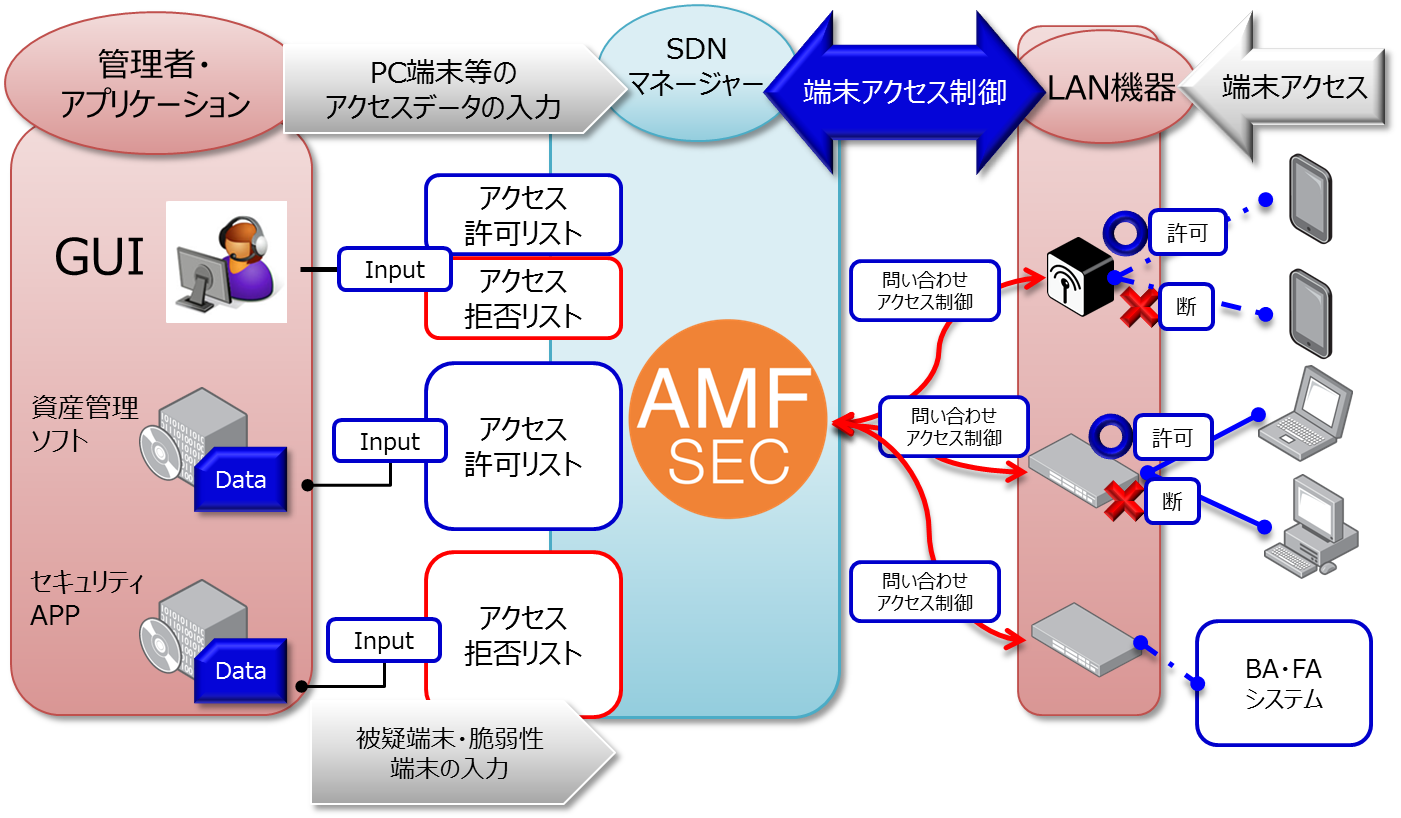
では、このSDNがセキュリティにどのように関わってくるのでしょうか? 前回のコラムで触れた、ホワイトリスト・ブラックリストと関係してきます。ホワイトリストはネットワークを使っていいもの、ブラックリストはネットワークを使ってはいけないもの、と説明しました。アライドテレシスでリリースしているSDN/アプリケーション連携ソリューション:AMF-SEC(旧:Secure Enterprise SDN)の例を紹介します。
図の真ん中のオレンジ色の部分にあるAMF-SECのロゴに当たる範囲がネットワークコントローラーになります。このコントローラーの役割はアプリケーション(向かって左)からホワイト(アクセス許可リスト)・ブラック(アクセス拒否リスト)各リストをもらい、LAN機器(向かって右)に対して、企業ネットワークにアクセスの制御を行います。
このSDNソリューションの最大の特徴は連携できるアプリケーションの数で、30社以上のアプリケーションと連動してネットワークの制御を行うことができる点です。詳しくは以下URLを参照してください。
https://www.allied-telesis.co.jp/solution/applications/
このようにSDNを利用すると、下記のような観点で具体的なサイバーセキュリティ対策を講じることができます。
(1)ホワイトリスト:資産管理ソフトからの情報をもとに社内管理されている端末のみ接続を許可させ、ゲスト端末などの管理されていない端末は社内ネットワークには接続させないといった自動制御ができます。
(2)ブラックリスト:運用に入り、社員端末などがWebアクセスや、社外でコンテンツアクセスなどをした際にウイルスに感染した時、各種セキュリティ製品がその状況を検知します(例:感染した端末が攻撃者へ通信するなど)。このとき各種セキュリティ製品をSDNコントローラーに連携させ、異常情報をコントローラーに通知することにより、対象感染端末をネットワークから隔離し脅威の拡散防止といった対策を行うことができます。
企業よ、サイバーリスクに備えよの他の記事
おすすめ記事











※スパム投稿防止のためコメントは編集部の承認制となっておりますが、いただいたコメントは原則、すべて掲載いたします。
※個人情報は入力しないようご注意ください。
» パスワードをお忘れの方